






Recent Posts by Komolov Rostislav:
26/10/22
«Лаборатория Касперского» обнаружила целевую атаку на крупные российские компании. Главной целью злоумышленников был шпионаж, а проникнуть в организации они пытались с помощью вредоносного документа об отсрочке от службы, сообщили в …
26/10/22
Операторы Hive заявили, что публикуют украденные данные на своем сайте утечки, поскольку их условия не были выполнены. Исследователь кибербезопасности Ракеш Кришнан поделился снимками экрана с украденными данными, которые, помимо прочего, …
26/10/22
Исследователи из Guardio Labs обнаружили новую вредоносную кампанию , распространяющую расширения Google Chrome, которые перехватывают результаты поиска и вставляют партнерские ссылки на веб-страницы. Поскольку все эти расширения предлагают параметры настройки …
25/10/22
Компания «РТК-Солар» обеспечила защиту онлайн-ресурсов банка «Приморье» с помощью сервиса Web Application Firewall (WAF) экосистемы Solar MSS. Сервис обеспечивает защиту сайта и веб-приложений банка, включая личный кабинет клиента, от атак …
25/10/22
Управление комиссара по информации Великобритании (ICO) оштрафовало расположенную в Беркшире строительную группу Interserve на 4,4 миллиона фунтов стерлингов (4,9 миллиона долларов) после кибератаки, в результате которой неизвестные хакеры с помощью …
25/10/22
Pendragon Group, имеющая более 200 автосалонов в Великобритании, подверглась кибератаке со стороны группировки LockBit, которая потребовала 60 миллионов долларов за расшифровку файлов в системах компании и отказ от их слива …
25/10/22
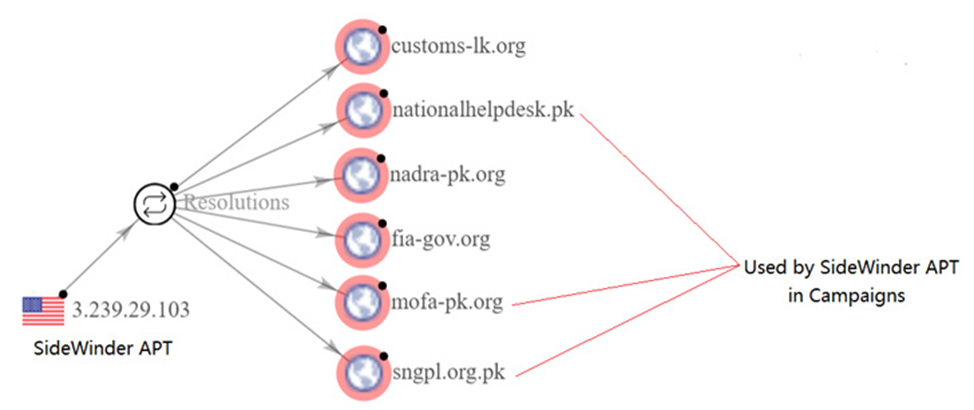
Группировка правительственных хакеров SideWinder (APT-C-17, Rattlesnake и Razor Tiger), известная своими кибератаками на пакистанские военные организации, скомпрометировала официальный сайт Национального органа по регулированию электроэнергетики (NEPRA), чтобы доставить специализированное вредоносное ПО …
25/10/22
Группа исследователей из Лейденского института передовых компьютерных наук обнаружила тысячи репозиториев на GitHub, предлагающих поддельные proof-of-concept (PoC) эксплойты для множества уязвимостей. Об этом пишет Securitylab. Эксперты проанализировали размещенные на GitHub …
25/10/22
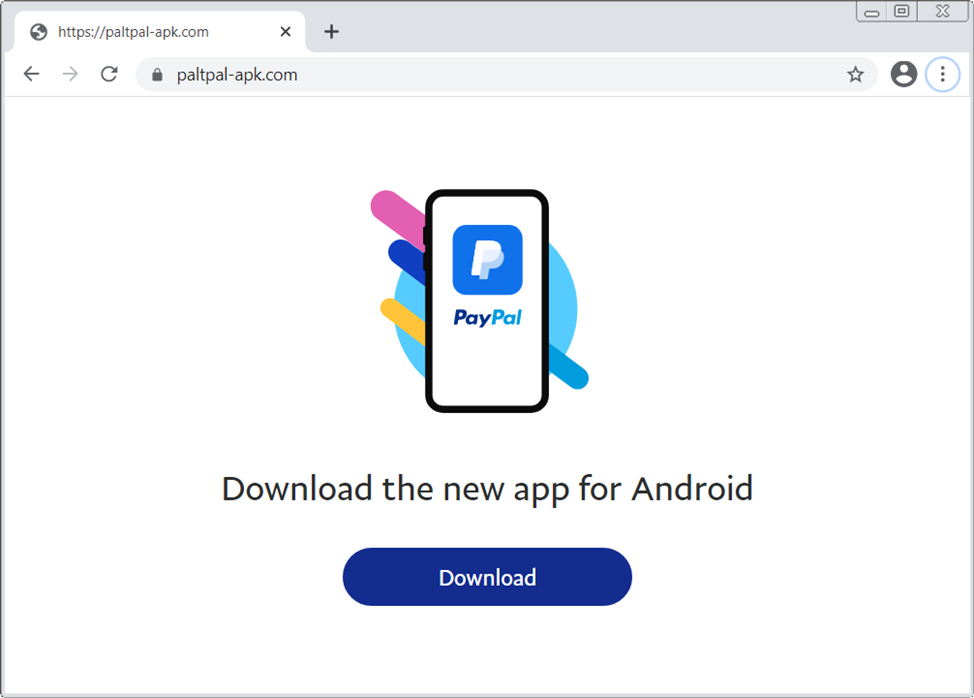
Эксперты компании Cyble и издания BleepingComputer сообщают о продолжающейся вредоносной кампании с использованием сети из более 200 доменов, имитирующих 27 брендов, которые обманом заставляют пользователей загружать вредоносные программы для Windows …
24/10/22
Больше половины (59%) высококритичных кибератак на российские компании в 3 квартале 2022 года было связано с применением вредоносного ПО. Это следует из отчета, подготовленного экспертами «РТК-Солар» на основе анализа более …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


