






Recent Posts by Komolov Rostislav:
29/08/22
Проанализировав текущее количество фишинговых и вредоносных писем, специалисты компании Vade обнаружили, что за последние пару месяцев количество вредоносных писем заметно колебалось: в апреле оно снизилась на 48%, а в мае …
29/08/22
28 августа Telegram-канал «Утечки Информации» сообщил о сливе данных пользователей онлайн-кинотеатра «СТАРТ» (start.ru). В открытый доступ был выложен дамп базы, содержащей данные около 44 млн пользователей сервиса. Среди «утекших» данных …
29/08/22
Банк России опубликовал обзор инцидентов информационной безопасности при переводе денежных средств во втором квартале 2022 года. Об этом сообщает “Комерсантъ”. Согласно документу, объем хищений у физлиц через системы дистанционного обслуживания …
29/08/22
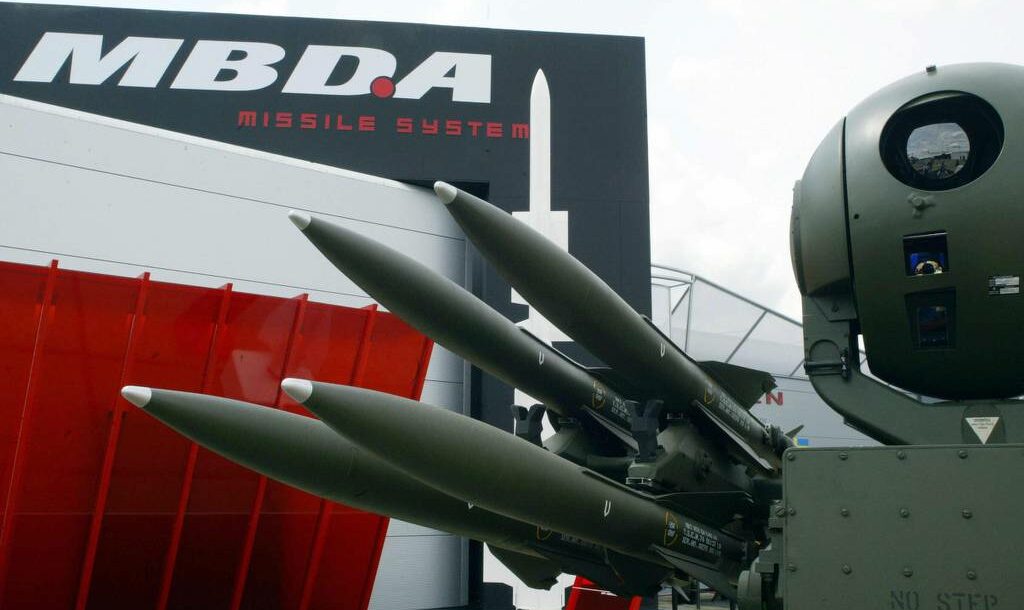
НАТО пытается оценить последствия утечки секретных военных документов, которые группа хакеров выставила на продажу в интернете. Об этом сообщает BBC. В сообщении говорится, что хакеры продают документы, связанные с производством …
29/08/22
Согласно отчету Microsoft, правительственные хакеры, кибепреступные группировки и другие субъекты угроз стали чаще использовать в атаках кроссплатформенный open-source инструмент тестирования безопасности Sliver на основе Go, разработанный ИБ-компанией BishopFox. Это передает …
26/08/22
Компания «РТК-Солар» стала Premium-партнером ведущего разработчика решений для кибербезопасности Positive Technologies. Это самый высокий статус из трех возможных в обновленной партнерской программе вендора, запущенной в мае 2022 года. Уровень Premium …
26/08/22
Согласно заявлению LastPass, инцидент был обнаружен две недели назад, когда специалисты заметили подозрительную активность в части среды разработки менеджера паролей. Используя взломанный аккаунт одного из разработчиков, хакеры получили доступ к …
26/08/22
Согласно новому отчету Лаборатории Касперского, северокорейская APT-группа Kimsuky проводит кампанию против политических и дипломатических организаций Южной Кореи, а также профессоров южнокорейских университетов, исследователей аналитических центров и правительственных чиновников. Лаборатория Касперского …
26/08/22
Злоумышленники, ответственные за атаку на цепочку поставок SolarWinds, стали использовать новое вредоносное ПО MagicWeb для посткомпрометации, которое используется для поддержания постоянного доступа к скомпрометированной среде и совершения бокового перемещения. Исследователи …
26/08/22
8 августа компания BRP сообщила о кибератаке, которая привела ко временной остановке всех операций фирмы. Ответственность за атаку взяла на себя банда вымогателей RansomEXX. BRP (Bombardier Recreational Products) - канадский …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


