






Recent Posts by Komolov Rostislav:
26/08/22
Команда медиаплеера Plex обратилась к пользователям с просьбой срочно сменить свои пароли из-за вероятной «утечки данных». Во вторник специалисты сервиса обнаружили подозрительную активность в одной из своих баз данных, в …
26/08/22
Хакеры взломали компанию Right Line — крупнейшего поставщика программного обеспечения в сфере онлайн-банкинга в России и СНГ. Согласно Securitylab, компания сотрудничает с несколькими десятками российских банков, а также различными крипто …
26/08/22
Согласно изданию Motherboard , учетные записи многих пользователей Cash App были скомпрометированы, и мошенники переводили деньги со взломанных аккаунтов на свои. Доступный баланс взломанных аккаунтов Cash App может составлять от …
25/08/22
«СёрчИнформ» проведет серию ИБ-конференций, посвященных защите бизнеса в изменившихся условиях. Открыта регистрация на серию ежегодных бесплатных конференций по информационной безопасности Road Show SearchInform. Конференции пройдут в 25 городах России и …
25/08/22
25 и 26 августа в Москве пройдет конференция по практической кибербезопасности OFFZONE 2022. В этом году гостей ждет 2 трека, 3 тематические зоны, 58 докладов и 3 воркшопа. В программе …
25/08/22
Экс-сотрудник службы безопасности Twitter Пейнтер Затко представил 84-страничный документ, в котором заявляется, что Twitter не сумел должным образом защитить данные сотен миллионов своих пользователей, из-за чего их информация оказалась доступна …
25/08/22
Необычное применение протокола Tox обнаружили специалисты из Uptycs, которые проанализировали ELF-файл под названием “72client”. Этот файл имеет функционал бота и умеет запускать скрипты на скомпрометированном хосте с помощью Tox. Tox …
25/08/22
18 августа Доминиканский сельскохозяйственный институт (Instituto Agrario Dominicano или IAD) подвергся атаке группировки вымогателей Quantum, в результате которой оказались зашифрованы сервисы и рабочие станции учреждения. IAD является частью Министерства сельского …
25/08/22
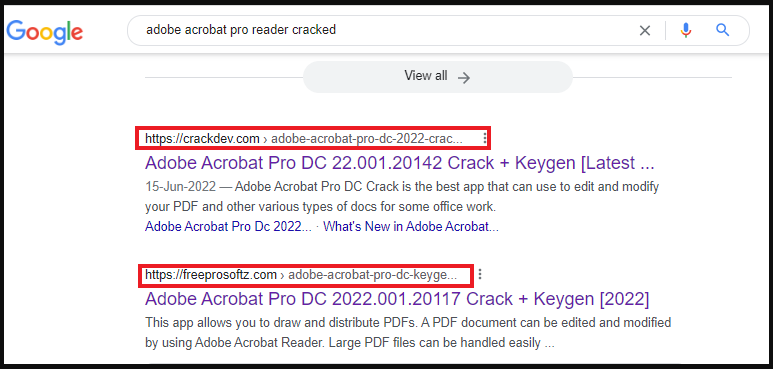
Исследователи из Zscaler обнаружили несколько новых вредоносных кампаний, направленных на пользователей, которые пытаются загрузить пиратские версии ПО. Для продвижения сайтов с зараженными кряками и генераторами ключей злоумышленники используют отравление SEO …
25/08/22
Google Threat Analysis Group (TAG) назвала вредоносную программу HYPERSCRAPE. По словам специалистов, вредонос активно разрабатывается и даже был использован против десятка иранских учетных записей. Впервые хакерский инструмент был обнаружен в …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


