






Recent Posts by Komolov Rostislav:
15/08/22
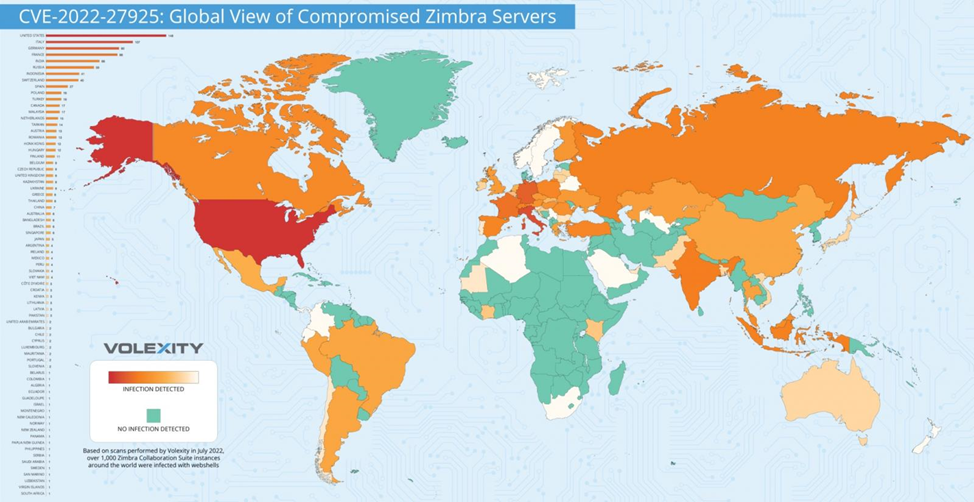
Согласно отчету компании по анализу угроз Volexity, злоумышленники эксплуатировали RCE-уязвимости почтового сервера Zimbra Collaboration Suite (ZCS) для компрометации ZCS с конца июня. RCE-ошибка CVE-2022-27925 упростила запись веб-шелла на диск и …
15/08/22
Российская группировка Killnet обнародовала доказательства взлома сайта американской военно-промышленной корпорации Lockheed Martin. В опубликованных данных значатся электронные почты, фотографии и пароли 441 сотрудника Lockheed Martin. «До вчерашнего дня они говорили …
15/08/22
По словам исследователей Sonatype , уже удаленный из PyPI пакет назывался "secretslib". Описание пакета было максимально странным: “легкие поиск и проверка секретов”. Проанализировав код secretslib, специалисты не обнаружили ничего, что …
15/08/22
Emotet не на пике своей активности, но от этого не стал менее опасным. Исследователи из Check Point Research (CPR) утверждают, что постоянно обнаруживают новые функции и улучшения трояна, согласно Securitylab …
12/08/22
Только 6% российских компаний сегодня страхует киберриски и 21% планирует воспользоваться услугой, которая стала набирать популярность только в 2017 году после масштабной эпидемии вирусов-вымогателей. Часть компаний считает, что наличие страховки …
12/08/22
Релиз платформы состоится 25 августа в рамках международной конференции по практической кибербезопасности OFFZONE 2022. BI.ZONE позиционирует свою разработку как хаб между бизнесом и независимыми исследователями — багхантерами. Компаниям продукт BIZONE …
12/08/22
О возможной связи программы-вымогателя Maui с APT-группировкой Andariel , входящей в состав Lazarus, рассказали специалисты «Лаборатории Касперского». Аналитики компании заметили следы атак Andariel на жертв в Японии, США, Индии, Вьетнаме …
12/08/22
Уязвимость, отслеживаемая под идентификатором CVE-2022-31656 была обнаружена неделю назад исследователем Петрусом Виетом из VNG Security, который сегодня опубликовал код PoC-эксплойта и технические подробности уязвимости. Уязвимость имеет 9.8 из 10 баллов …
12/08/22
Согласно отчету ИБ-компании Sophos , на одну организацию напали сразу 3 группировки – Hive, LockBit и BlackCat , используя, криптомайнеры, трояны удаленного доступа (RAT) и ботов. 3 банды вымогателей последовательно …
12/08/22
Согласно отчету исследователей , с апреля злоумышленники используют ботов для захвата учетных записей онлайн-аптек и незаконной продажи лекарств, которые вызывают привыкание. Общее количество украденных аккаунтов для продажи в дарквебе достигло …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


