






Recent Posts by Komolov Rostislav:
09/08/22
Эксперты «Лаборатории Касперского» сообщили, что китайскоязычная группа хакеров TA428 в начале 2022 года неоднократно совершала атаки на государственные и оборонные учреждения России. Специалисты отмечают, что киберпреступная группа также нападала на …
09/08/22
Специалисты Meta * сообщили, что в ходе последних кибератак Bitter APT обнаружены два мобильных приложения, нацеленные на пользователей iOS и Android, передает Securitylab . Версия для iOS представляет собой чат …
09/08/22
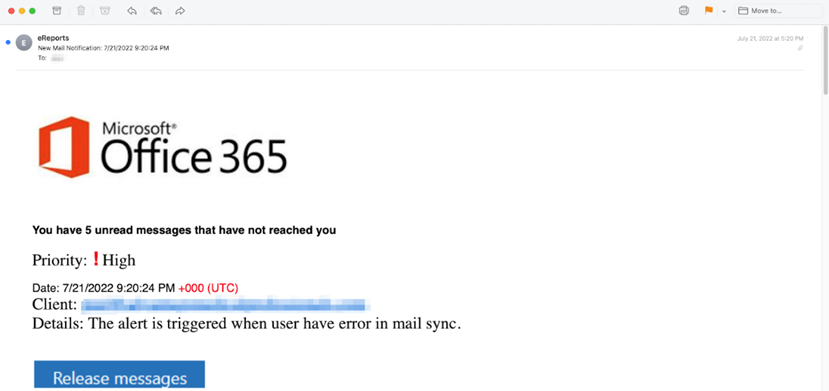
Злоумышленники использовали уязвимости открытого перенаправления (Open Redirects) на сайтах Snapchat и American Express в рамках серии фишинговых атак с целью кражи учетных данных Microsoft 365. Открытые перенаправления (Open Redirects) — …
09/08/22
Обнаружена новая фишинговая кампания известной северокорейской группировки Lazarus, в ходе которой хакеры выдают себя за представителей платформы Coinbase, чтобы атаковать сотрудников финтех-индустрии. Киберпреступники через LinkedIn предлагают жертвам работу и предварительное …
09/08/22
В новой сводке от Агентства по кибербезопасности и защите инфраструктуры США (CISA) и Австралийского центра кибербезопасности (ACSC) подробно описаны 11 наиболее часто встречающихся за последний год вредоносных программ. Это передает …
09/08/22
Новый ботнет под названием «RapperBot» используется в атаках с середины 2022 года, сосредоточившись на брутфорсе SSH-серверов Linux, чтобы закрепиться на устройстве. Согласно отчету исследователей из Fortinet, RapperBot основан на трояне …
08/08/22
Эксперты компании «РТК Солар» и Университета «Сириус» разработали новую программу образовательных интенсивов по кибербезопасности для студентов технических специальностей, которые только начинают изучать предметную область. Пилотный запуск программы прошел с 30 …
08/08/22
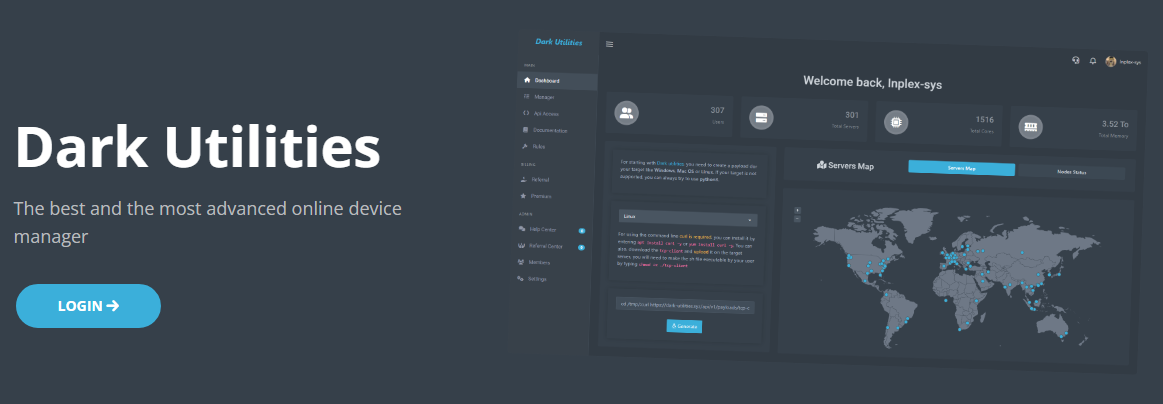
Сервис Dark Utilities, предлагающий хакерам простой и недорогой способ создать C&C-сервер для своих вредоносных кампаний, был обнаружен аналитиками Cisco Talos. Сервис предлагает злоумышленникам платформу, поддерживающую полезные нагрузки для Windows , …
08/08/22
Ошибки содержатся в приложениях для веб-разработки Evolution CMS, FUDForum и Gitbucket, сообщает Securitylab. XSS-атака позволяет злоумышленнику запускать JavaScript-код в браузере жертвы, что позволяет украсть cookie-файлы или перенаправить пользователя на фишинговый …
08/08/22
В апреле 2022 года специалисты PT Expert Security Center компании Positive Technologies в ходе ежедневного мониторинга угроз выявили атаку на ряд российских организаций (СМИ и энергетические компании) с использованием вредоносного …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


