






Recent Posts by Komolov Rostislav:
08/08/22
По данным аналитической компании Chainalysis, первый квартал 2022 года стал одним из самых прибыльных для хакеров по объему украденных средств. Так, в конце марта атаке подвергся межсетевой мост блокчейна Ronin, …
08/08/22
Компания PeckShield, занимающаяся кибербезопасностью, сообщила , что более $4,7 млн в криптовалюте было выведено с биржи ZB.com в результате вероятной хакерской атаки. Исследователи безопасности уточнили, что выведенные средства включали 21 …
08/08/22
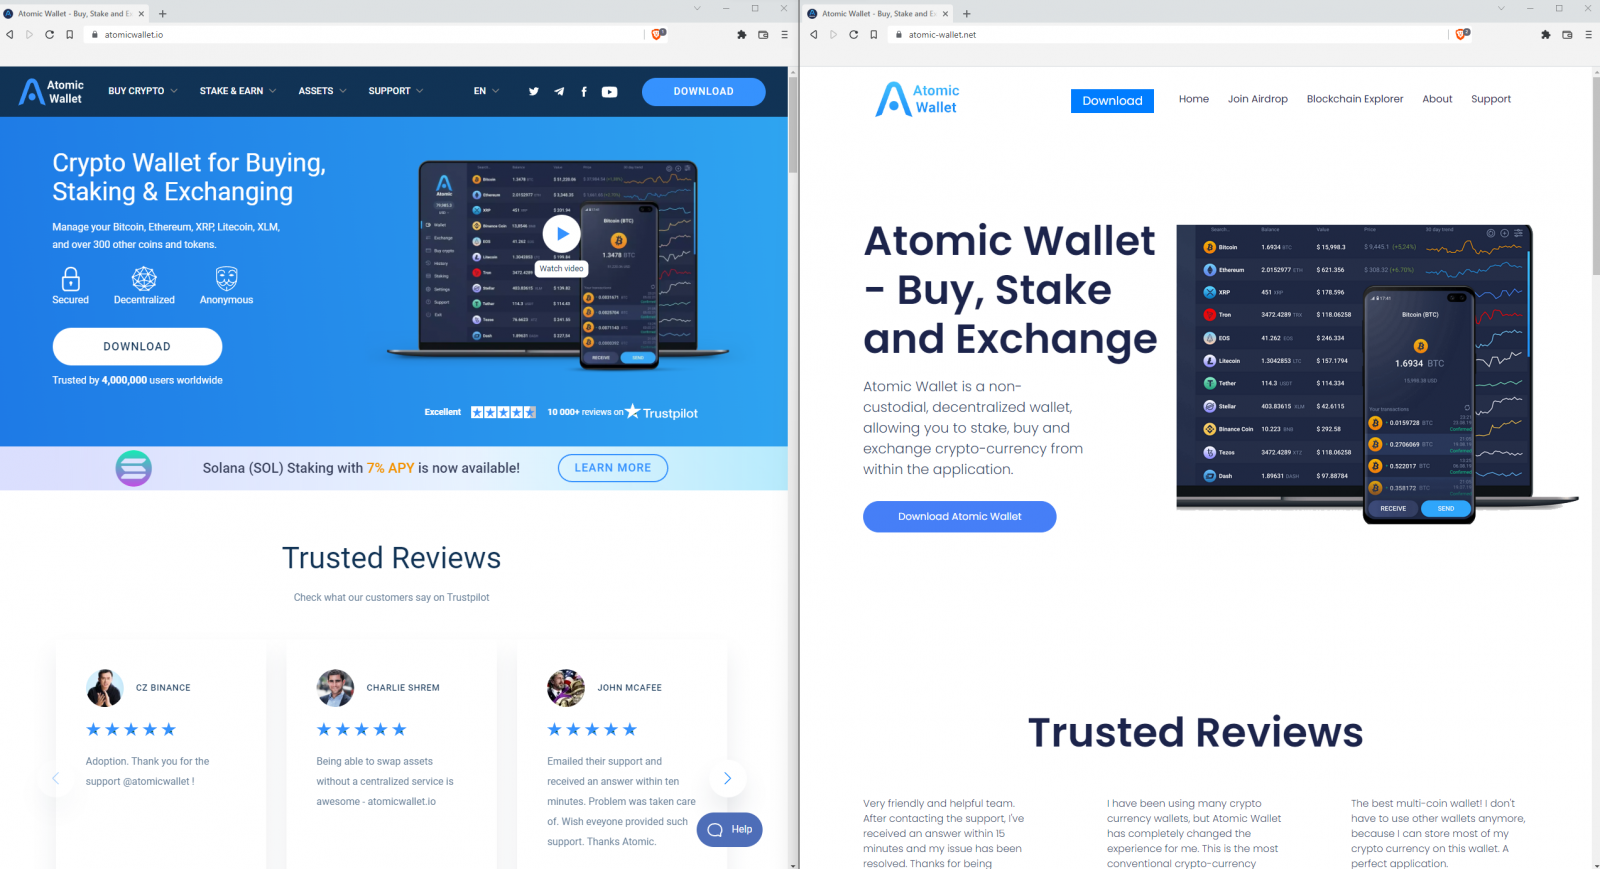
Фальшивый веб-сайт был обнаружен исследователем под ником Dee в понедельник. Видно, что поддельный сайт не является точной копией первого, но использует официальные логотипы, темы, изображения и структуру настоящего сайта. На …
08/08/22
Результаты отчета ENISA заставляют беспокоиться, так как вымогательские атаки становятся все разрушительнее. Согласно отчету ENISA (Европейское агентство по сетевой и информационной безопасности), текущее количество сообщений об атаках с использованием программ-вымогателей …
05/08/22
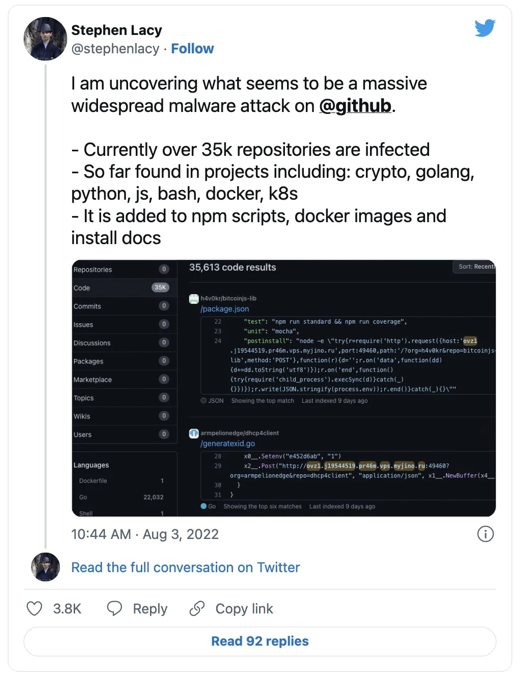
3 августа разработчик ПО Стивен Лейси заявил, что обнаружил «масштабную атаку вредоносного ПО» на GitHub, затронувшую около 35 000 репозиториев ПО. Оказалось, что 35 000 проектов на GitHub не были …
05/08/22
Злоумышленники все чаще имитируют законные приложения, такие как Skype, Adobe Reader и VLC Player, в качестве средства злоупотребления доверием пользователей и повышения вероятности успешной атаки с использованием социальной инженерии, пишут …
05/08/22
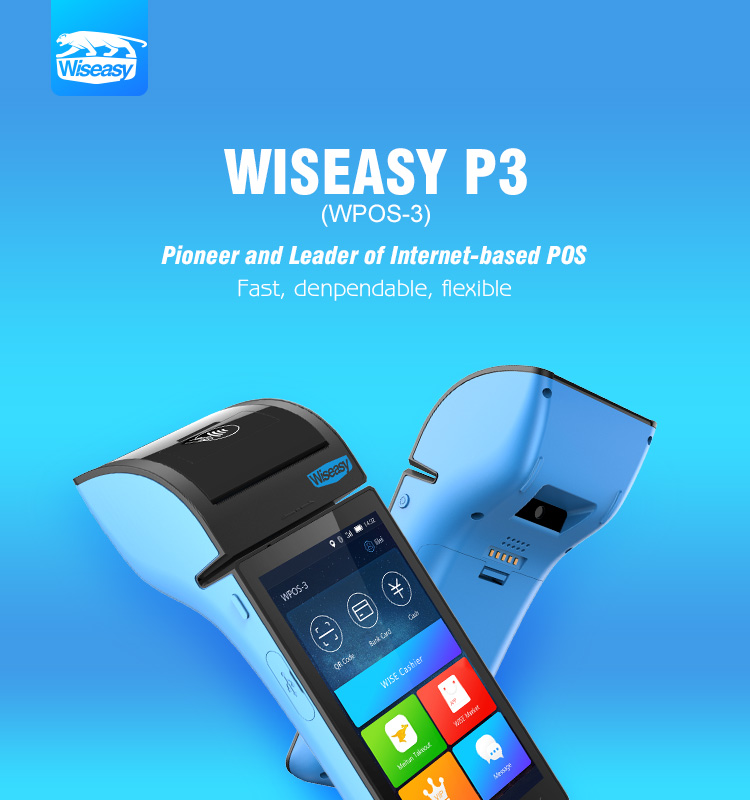
Киберпреступники получили доступ к информационным панелям, используемым для удаленного управления тысячами платежных терминалов кредитных карт, произведенных компанией Wiseasy, сообщает Securitylab со ссылкой на Tech Crunch. Wiseasy – популярный производитель платежных …
05/08/22
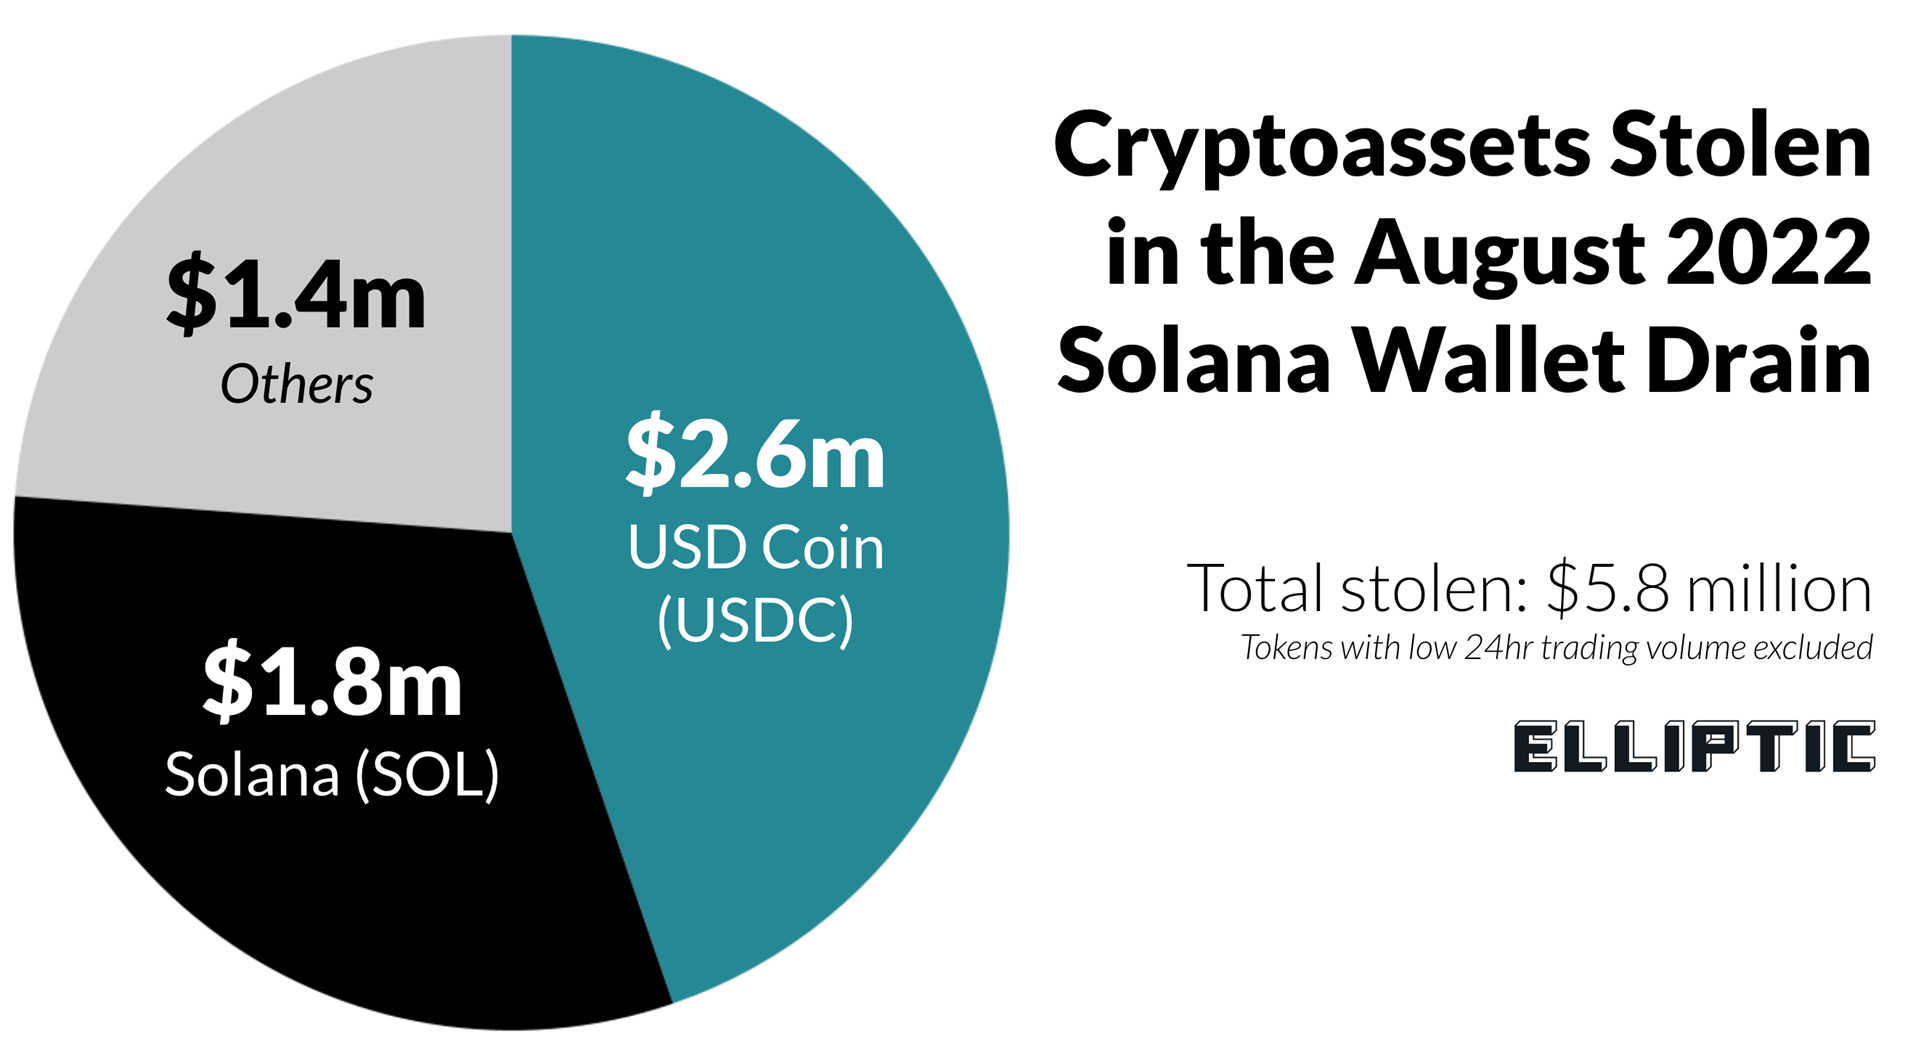
3 августа Solana сообщила в Twitter, что атака на платформу затронула более 7700 кошельков, включая Slope и Phantom, Solflare и Trust Wallet. Согласно отчету анализатора блокчейнов Elliptic, затронуты 7936 кошельков, …
05/08/22
Компания сообщила, что стала жертвой профессиональной хакерской группировки, которая сообщила Semikron о краже данных. Согласно официальному сообщению Semikron, компания уже провела первичное расследование и выяснила, что атака привела к шифрованию …
05/08/22
Исследователи отмечают, что фреймворк состоит из множества функций трояна удаленного доступа (RAT), включая стандартные возможности вредоносных программ этого типа и специальный модуль, используемый для управления файлами в зараженной системе. Согласно …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


