






Recent Posts by Komolov Rostislav:
05/08/22
Исследователи Zscaler ThreatLabz предупредили о новой крупномасштабной фишинговой кампании, направленной на пользователей Microsoft Outlook. Команда ThreatLabz обнаружила новый набор для фишинга, который использует AiTM-модель (adversary-in-the-middle, AiTM) для обхода средств защиты …
05/08/22
Согласно новому отчету Atlas VPN, вредоносное ПО для Linux теперь превосходит macOS и Android по количеству. Число новых вредоносных программ для Linux выросло на 646% с первой половины 2021 года, …
04/08/22
Компания «РТК-Солар» запустила услуги по легитимизации системы защиты от утечек (DLP) в российских организациях. Данные услуги помогут юридически грамотно оформить внедрение DLP-системы в организации, чтобы избежать гражданско-правовой, административной и уголовной …
04/08/22
Разработчик и поставщик услуг по управлению идентификацией компьютерной техники Venafi 3 августа объявил о результатах исследования программ-вымогателей, распространяемых с помощью вредоносных макросов. Исследование проведено в сотрудничестве с компанией по криминальной …
04/08/22
Хакеры похитили почти 200 миллионов долларов в криптовалюте из блокчейн-моста Nomad, сообщает телеканал CNBC со ссылкой на источники. «Мы знаем об инциденте, связанном с мостом токенов Nomad. В настоящее время …
04/08/22
Криптобиржа KuCoin, которая входит в десятку крупнейших в мире, обвиняет своего IT-подрядчика — компанию Convexity — «во взломе серверов и неправомерном использовании конфиденциальной информации», сообщает издание RTVI. При этом Convexity …
04/08/22
По данным ИБ-компании SentinelOne , оператор или партнер программы-вымогателя LockBit использует утилиту командной строки VMware под названием «VMwareXferlogs.exe» для боковой загрузки Cobalt Strike , а также инструмент командной строки, связанный …
03/08/22
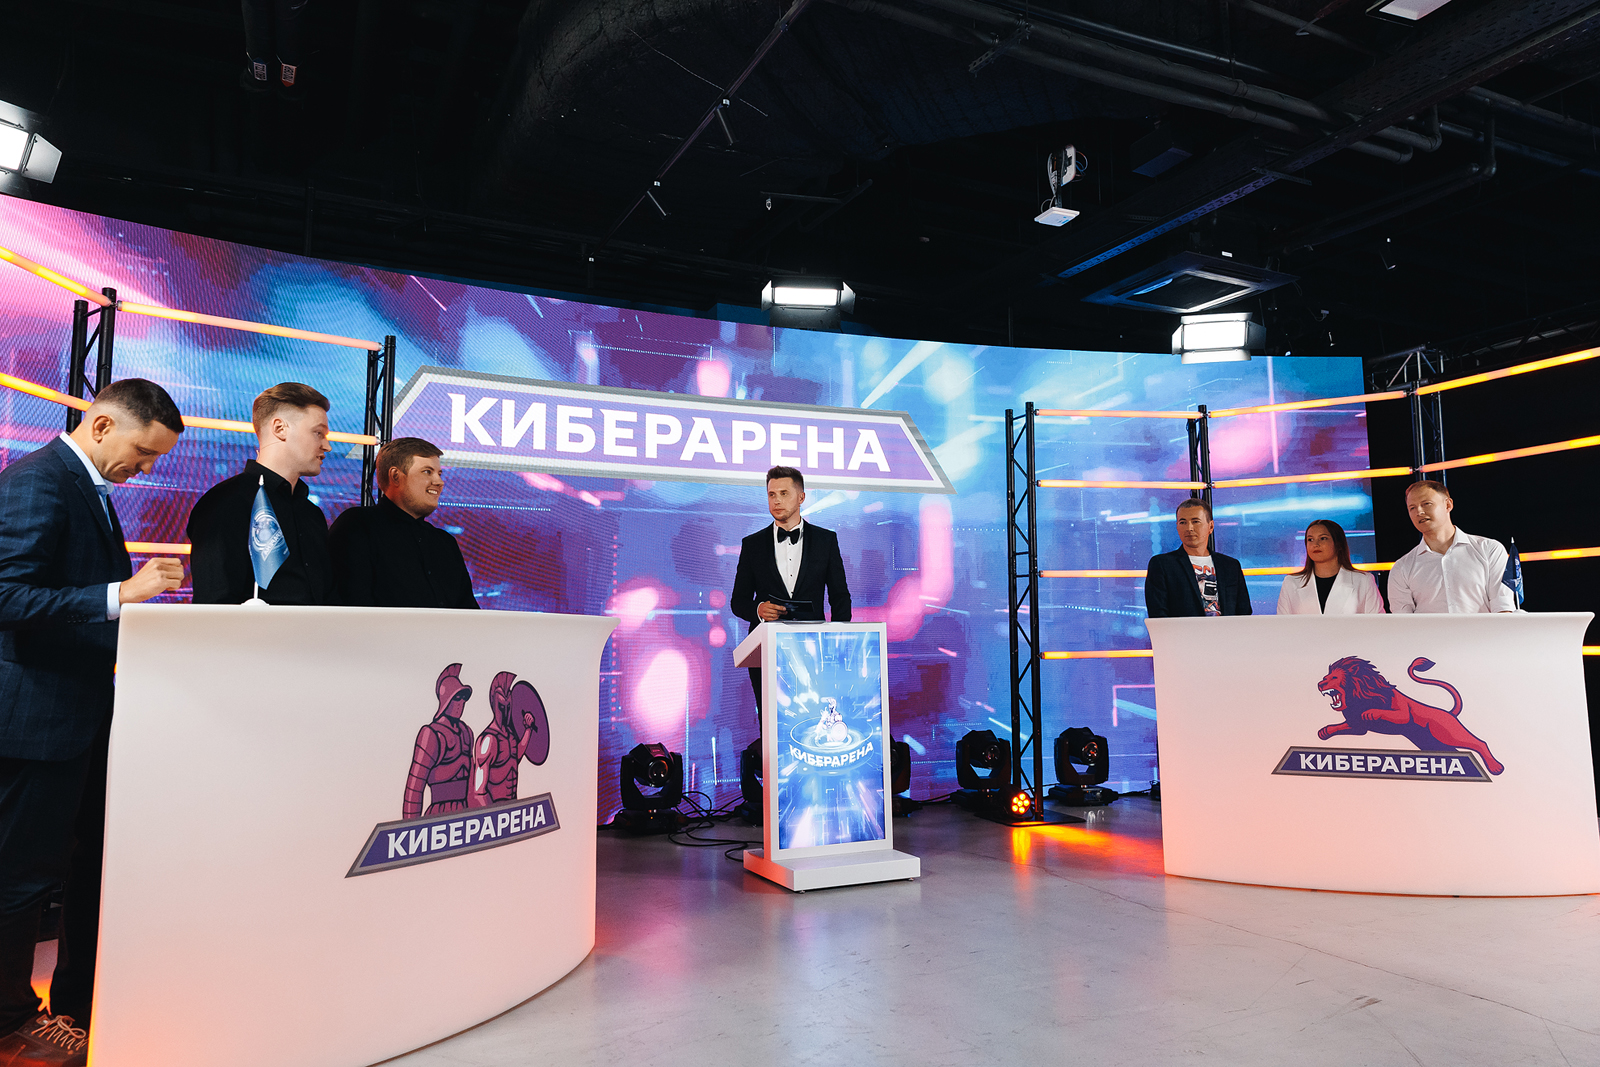
Второй выпуск интеллектуального онлайн-шоу, посвященного теме кибербезопасности и ИТ «Киберарена» 28 июля, провели в Санкт-Петербурге на «Газпром Арене». 4 команды, состоящие из представителей бизнеса в области ИБ и ИТ обсуждали …
03/08/22
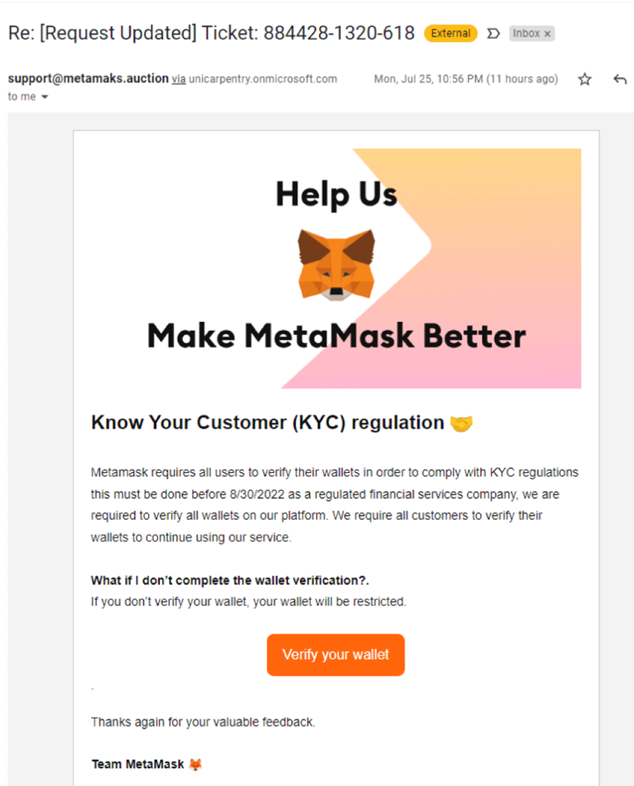
ИБ-компания Halborn предупредила пользователей о новой фишинговой кампании , похищающей seed-фразы владельцев криптокошельков MetaMask. Это передает Securitylab. 25 июля Halborn получила мошенническое электронное письмо якобы от MetaMask, которое «может показаться …
03/08/22
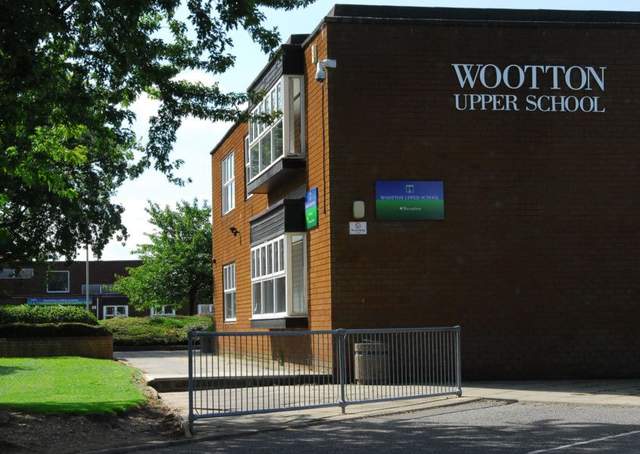
Группа вымогателей Hive требует 500 000 фунтов стерлингов (около $608 000) от двух школ в Англии после взлома их IT-систем. Об этом пишет Securitylab. Учащиеся и родители старшей школы Вуттона …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


