






Recent Posts by Komolov Rostislav:
03/08/22
29 июля Австрия начала расследование сообщений о том, что австрийская компания DSIRF разработала шпионское ПО, нацеленное на юридические фирмы, банки и консалтинговые компании в странах Европы. Ранее группа безопасности Microsoft …
03/08/22
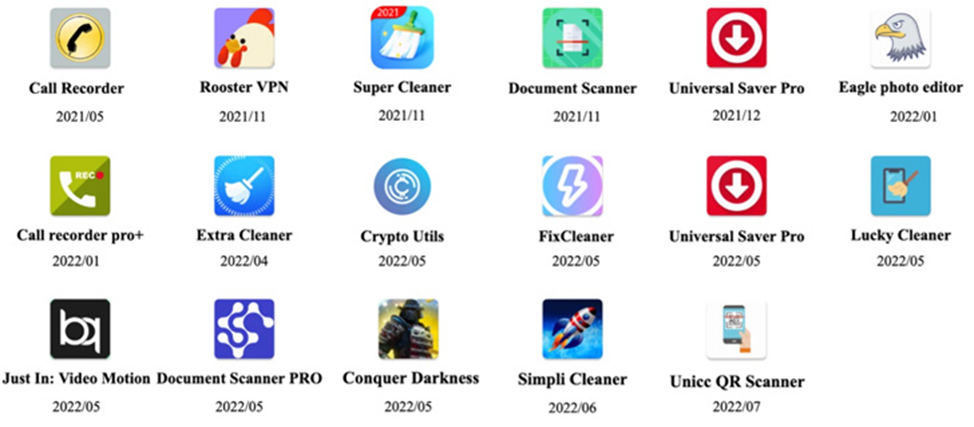
Исследователи Trend Micro обнаружили кампанию , которая использует приложения-дропперы для Android, чтобы скомпрометировать устройство жертвы с помощью банковского трояна. Набор из 17 приложений под названием DawDropper маскировались под сканеры документов, …
03/08/22
По статистике «Лаборатории Касперского», в первом полугодии 2022 года злоумышленники стали в 2 раза чаще атаковать российских пользователей, используя уязвимость небезопасной десериализации. Этой угрозе подвержены как рядовые пользователи, так и …
03/08/22
Специалисты Microsoft обнаружили, что брокер доступов, отслеживаемый как DEV-0206, использует червя Raspberry Robin для развертывания дроппера в сетях, где были найдены следы вредоносной активности Evil Corp. Аналитики Microsoft обнаружили вредоносное …
03/08/22
Creos Luxembourg объявила, что системы компании подверглись кибератаке на прошлой неделе. Хотя атака не повлияла на подачу электроэнергии и газа, телефонные линии и системы управления вышли из строя. В своем …
02/08/22

Система мониторинга событий информационной безопасности MaxPatrol SIEM получила новый пакет экспертизы. Он позволяет выявить еще десять признаков активности злоумышленников с большей точностью и меньшим количеством ложных срабатываний — благодаря интеграции …
02/08/22
Исследователи McAfee обнаружили несколько рекламных приложений , активно продвигаемых в Facebook* в качестве программ для очистки и оптимизации Android-устройств с миллионами установок в Google Play. В приложениях отсутствуют все заявленные …
02/08/22
Команда SpiderLabs заявила, что за последние три месяца обнаружила не менее 3000 писем, которые содержат в себе фишинговые адреса IPFS, используемые в качестве вектора атаки. По словам специалистов, пишут в …
02/08/22
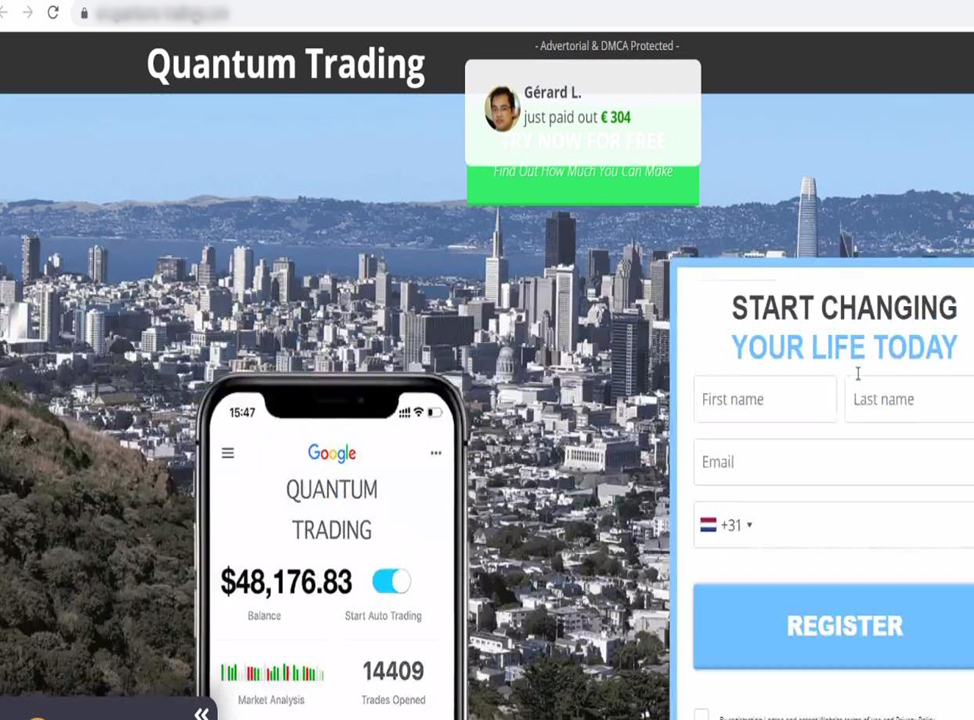
Исследователи ИБ-компании Group-IB обнаружили гигантскую сеть из более 11 000 доменов, которая использовалась для продвижения многочисленных мошеннических инвестиционных сайтов среди пользователей в Европе. По данным Group-IB, более 5000 обнаруженных вредоносных …
02/08/22
30 июля Федеральная полиция Австралии (AFP) предъявило обвинения 24-летнему австралийцу за разработку и продажу трояна Imminent Monitor RAT, который использовался для удаленного слежения за пользователями. По словам AFP, разработчик продал …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


