






Recent Posts by Komolov Rostislav:
02/08/22
Операторы вредоносного ПО Gootkit Loader, работющие по модели «доступ как услуга» ( Access-as-a-Service, AaaS ) вновь представили обновленные методы незаметной компрометации жертв. Согласно отчету Trend Micro, раньше Gootkit использовал бесплатные …
02/08/22
Связанная с Северной Кореей группировка SharpTongue использует вредоносное расширение для веб-браузеров на основе Chromium, чтобы шпионить за пользователями электронной почты Gmail и AOL. Исследователи ИБ-компании Volexity отследили группу SharpTongue, деятельность …
02/08/22
Издание MintPress выяснило, что в Google работают десятки бывших агентов ЦРУ. Более того, огромное количество сотрудников работает в очень политически чувствительных областях, обладая значительным контролем над тем, как работают продукты …
01/08/22
Netwell заключила договор о дистрибуции продуктов компании «Газинформсервис», одного из крупнейших разработчиков средств защиты информации. В рамках партнерства Netwell будет предлагать на российском рынке основные продукты разработки компании «Газинформсервис» и …
01/08/22
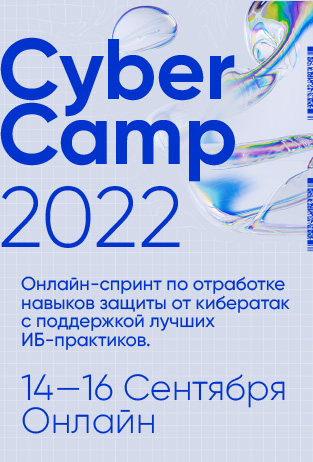
В сентябре в онлайн-формате пройдет общероссийский масштабный кибертренинг CyberCamp 2022. Событие соберет более 5 000 начинающих и продвинутых представителей ИБ-сообщества и станет новым форматом для сферы информационной безопасности. Главная цель …
01/08/22
Вредоносное расширение, обнаруженное Volexity еще в сентябре прошлого года, получило название SHARPEXT. Оно позволяет злоумышленникам красть письма из электронной почты Google и AOL , а также поддерживает три браузера на …
01/08/22
26 июля исследователи «Лаборатории Касперского» выявили вредоносную кампанию, получившую название LofyLife. Злоумышленники охотились за токенами пользователей Discord и данными банковских карт, привязанных к их аккаунтам, а также отслеживали действия своих …
01/08/22
1 июня 2022 года 21-летний студент-информатик Себастьян Рауль был арестован по возвращении из отпуска в аэропорту Рабата в Марокко. По данным издания OBS , сейчас Рауль находится под стражей в …
01/08/22
Накануне в телеграм-каналы сообщили, что в Сети появились данные клиентов «Почты России». Хакеры выложили «десять миллионов строк», содержащих номер отслеживания (трек-номер отправления), ФИО (или название компании) отправителя/получателя, телефон получателя, город/индекс …
01/08/22
Группировка FIN7 перешла на использование RaaS-модели, поскольку это оказалось прибыльным для большинства хакеров. Исследователи кибербезопасности из Mandiant обнаружили , что FIN7 до недавнего времени использовался для финансирования операций, связанных с …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


