






Recent Posts by Komolov Rostislav:
13/07/22
Исследователь безопасности и аспирант Северо-Западного университета Чжэнпэн Линь недавно обнаружил 0-day уязвимость в Android, затрагивающую Google Pixel 6, Samsung Galaxy S22 и другие устройства. Под угрозой даже устройства с последним …
13/07/22
Исследователь безопасности обнаружил, что можно выполнить захват учетной записи одним щелчком мыши, используя процесс открытой аутентификации OAuth. Ключевая особенность применения OAuth заключается в том, что, если пользователь имеет один защищенный …
13/07/22
NFT-платформа Omni потеряла около 1,3 тыс. ETH ($1,43 млн) в результате хакерской атаки, сообщает PeckShield. Проект потерял деньги из-за недобросовестного размещения NFT из коллекции Doodle, согласно Securitylab. Киберпреступник сначала депонировал …
12/07/22
НПФ «ЭНЕРГОСОЮЗ» устранила ряд уязвимостей в своем программном обеспечении для сбора технологических данных и диспетчерского управления «СКАДА-НЕВА». Уязвимости обнаружили эксперты отдела исследований кибербезопасности и разработки сценариев киберучений Национального киберполигона компании …
12/07/22
В начале этого месяца аналитики CrowdStrike обнаружили вишинговую кампанию, в ходе которой злоумышленники выдают себя за сотрудников крупных ИБ-компаний. Киберпреступники рассылают компаниям-жертвам письма, которые выглядят так, как будто приходят от …
12/07/22
Сеть мобильной связи, принадлежащая Почте Франции, 4 июля подверглась атаке программы-вымогателя, которая серьезно нарушила работу административных и управленческих служб компании. Теперь на главной странице La Post Mobile находится информационное сообщение, …
12/07/22
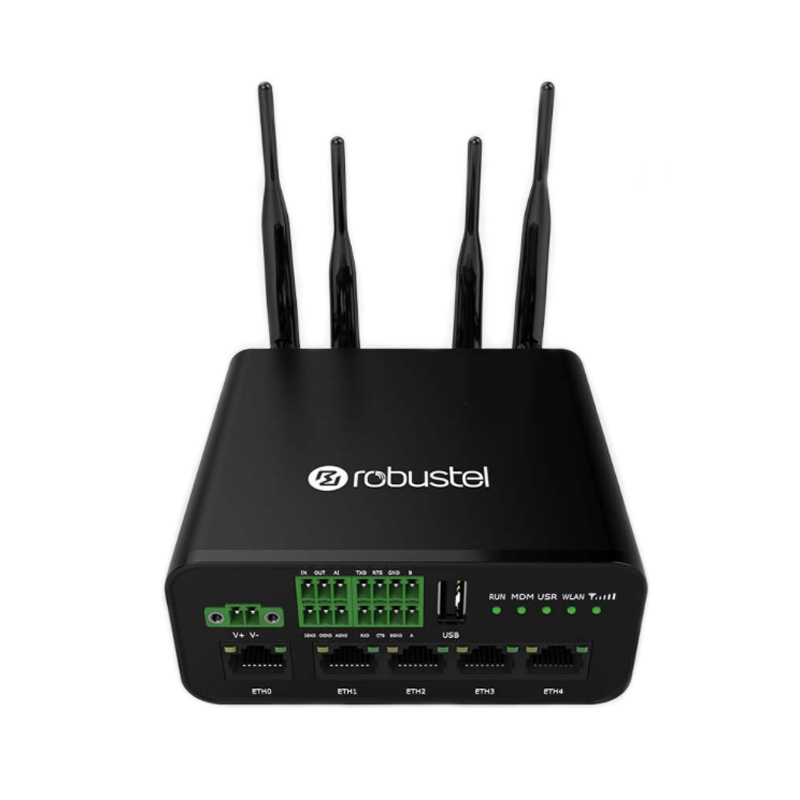
Подразделение аналитики и исследования угроз Cisco Talos обнаружило несколько критических уязвимостей в широко используемом промышленном сотовом шлюзе IoT (Internet of Things), созданном китайской компанией Robustel. Затронутым продуктом является маршрутизатор R1510, …
12/07/22
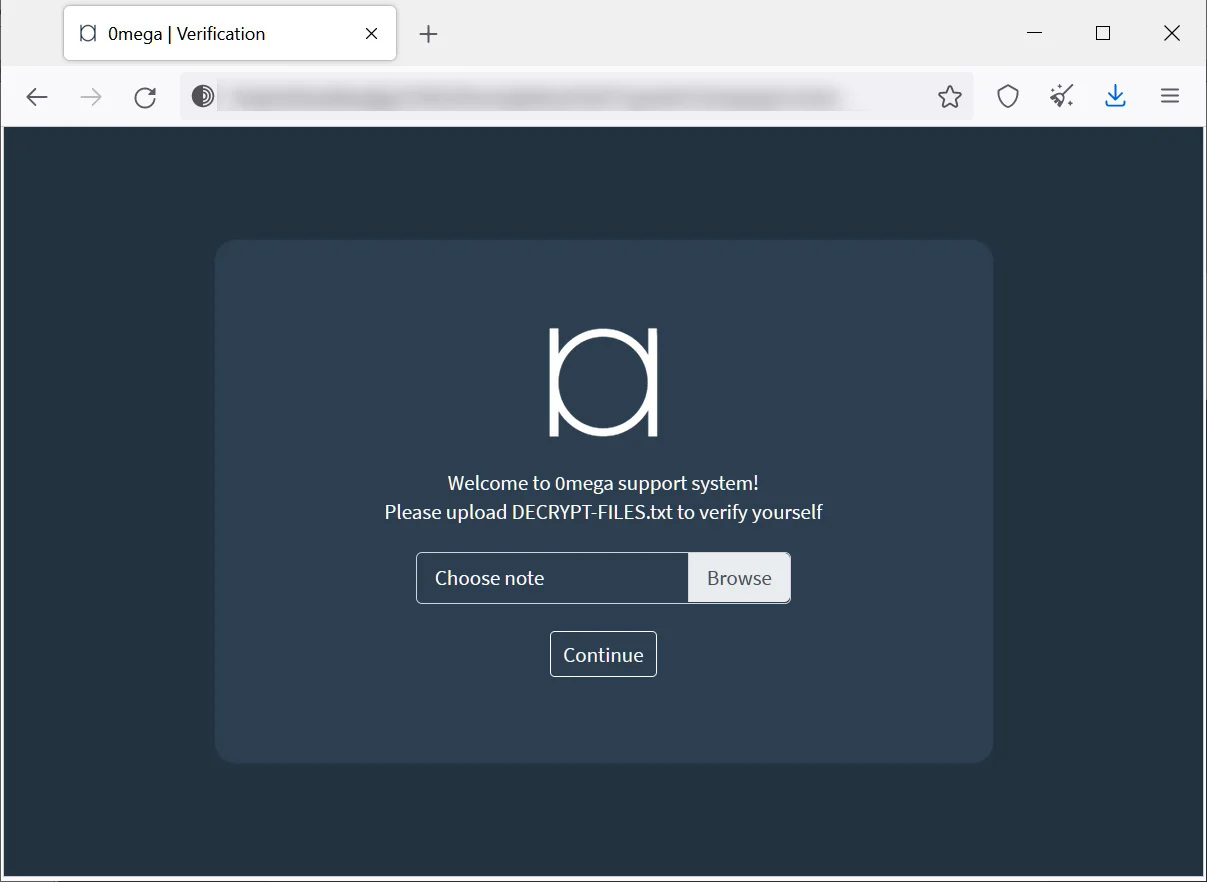
0mega – новая вымогательская кампания, запущенная в мае 2022 года. За несколько месяцев жертвами злоумышленников стали множество организаций, пишут в Securitylab. Специалистам пока не удалось найти образец вымогательского ПО, используемого …
12/07/22
Официальный репозиторий open-source Python проектов Python Package Index (PyPI) объявил о планах ввести обязательное требование двухфакторной аутентификации для сопровождающих «критических» проектов. Администраторы PyPI объявили, что они находятся в процессе введения …
12/07/22
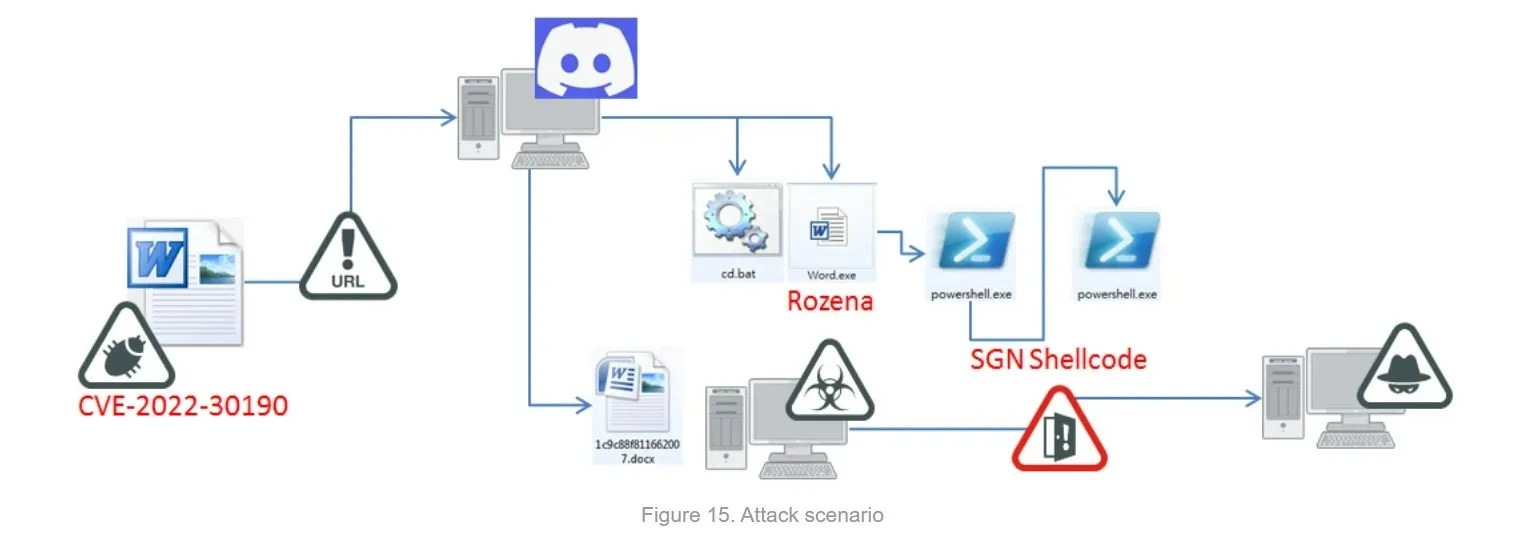
Фишинговая кампания с использованием уже исправленной уязвимости Follina для развертки бэкдора Rozena на системах под управлением Windows была обнаружена исследователями Fortinet FortiGuard Labs. Rozena внедряет обратный шелл, который используется для …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


