






Recent Posts by Komolov Rostislav:
14/06/22
Исследователи безопасности отмечают всплеск активности вредоноса HelloXD. Это вымогательское ПО было впервые обнаружено в ноябре 2021 года, напоминает Securitylab. HelloXD написано на украденным исходном коде шифровальщика Babuk и использовалось в …
14/06/22
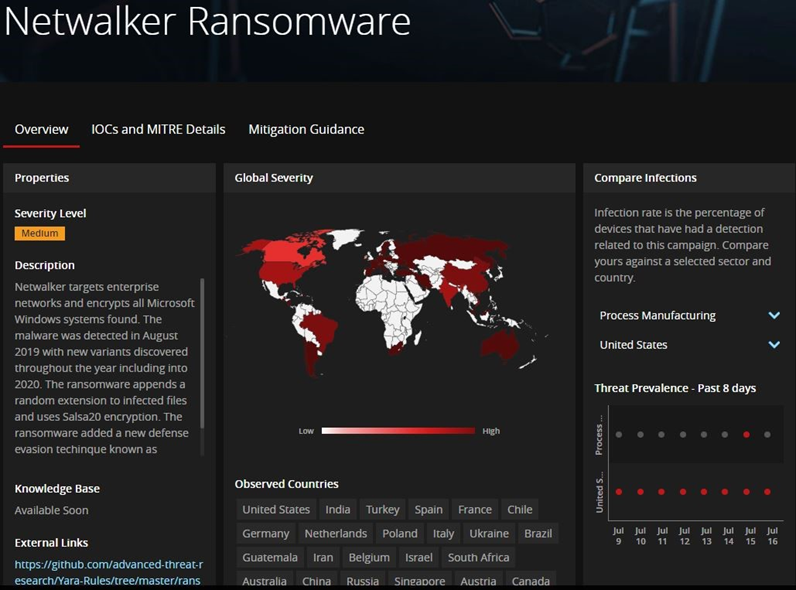
По словам представителей ФБР и Министерство юстиции только 25% всех жертв программ-вымогателей NetWalker сообщили об инцидентах в правоохранительные органы. В ходе расследования в 2020 году органы заблокированы внутренние серверы NetWalker …
14/06/22
Кибервымогатели активно эксплуатируют недавно исправленную уязвимость в продуктах Atlassian Confluence Server и Data Center для получения первоначального доступа к корпоративным сетям. Успешная эксплуатация уязвимости (CVE-2022-26134) позволяет неавторизованному атакующему удаленно захватить …
14/06/22
Иранская APT-группа Lyceum вооружилась новым DNS-бэкдором на .NET и теперь атакует энергетические и телекоммуникационные компании. Lyceum – финансируемая правительством хакерская группировка, также известная как Hexane и Spilrin, которая специализируется на …
14/06/22
Apple M1 быстр и чрезвычайно энергоэффективен, но, как и все процессоры, он не является пуленепробиваемым, пишут в Securitylab. Ученые Лаборатории компьютерных наук и искусственного интеллекта Массачусетского технологического института (CSAIL) обнаружили …
14/06/22
Киберпреступники выдают себя за популярные криптоплатформы (Binance, Celo и Trust Wallet) и отправляют фишинговые электронные письма, чтобы украсть учетные данные и криптовалюту жертвы.«Поскольку криптовалюта и NFT становятся все более популярными, …
14/06/22
Минцифры опубликовало проект приказа, вносящего изменения в требования к системе технических средств для обеспечения функций оперативно-разыскных мероприятий (СОРМ), сообщает «Коммерсант». По новым правилам системы СОРМ должны будут отдельно выделять и …
10/06/22
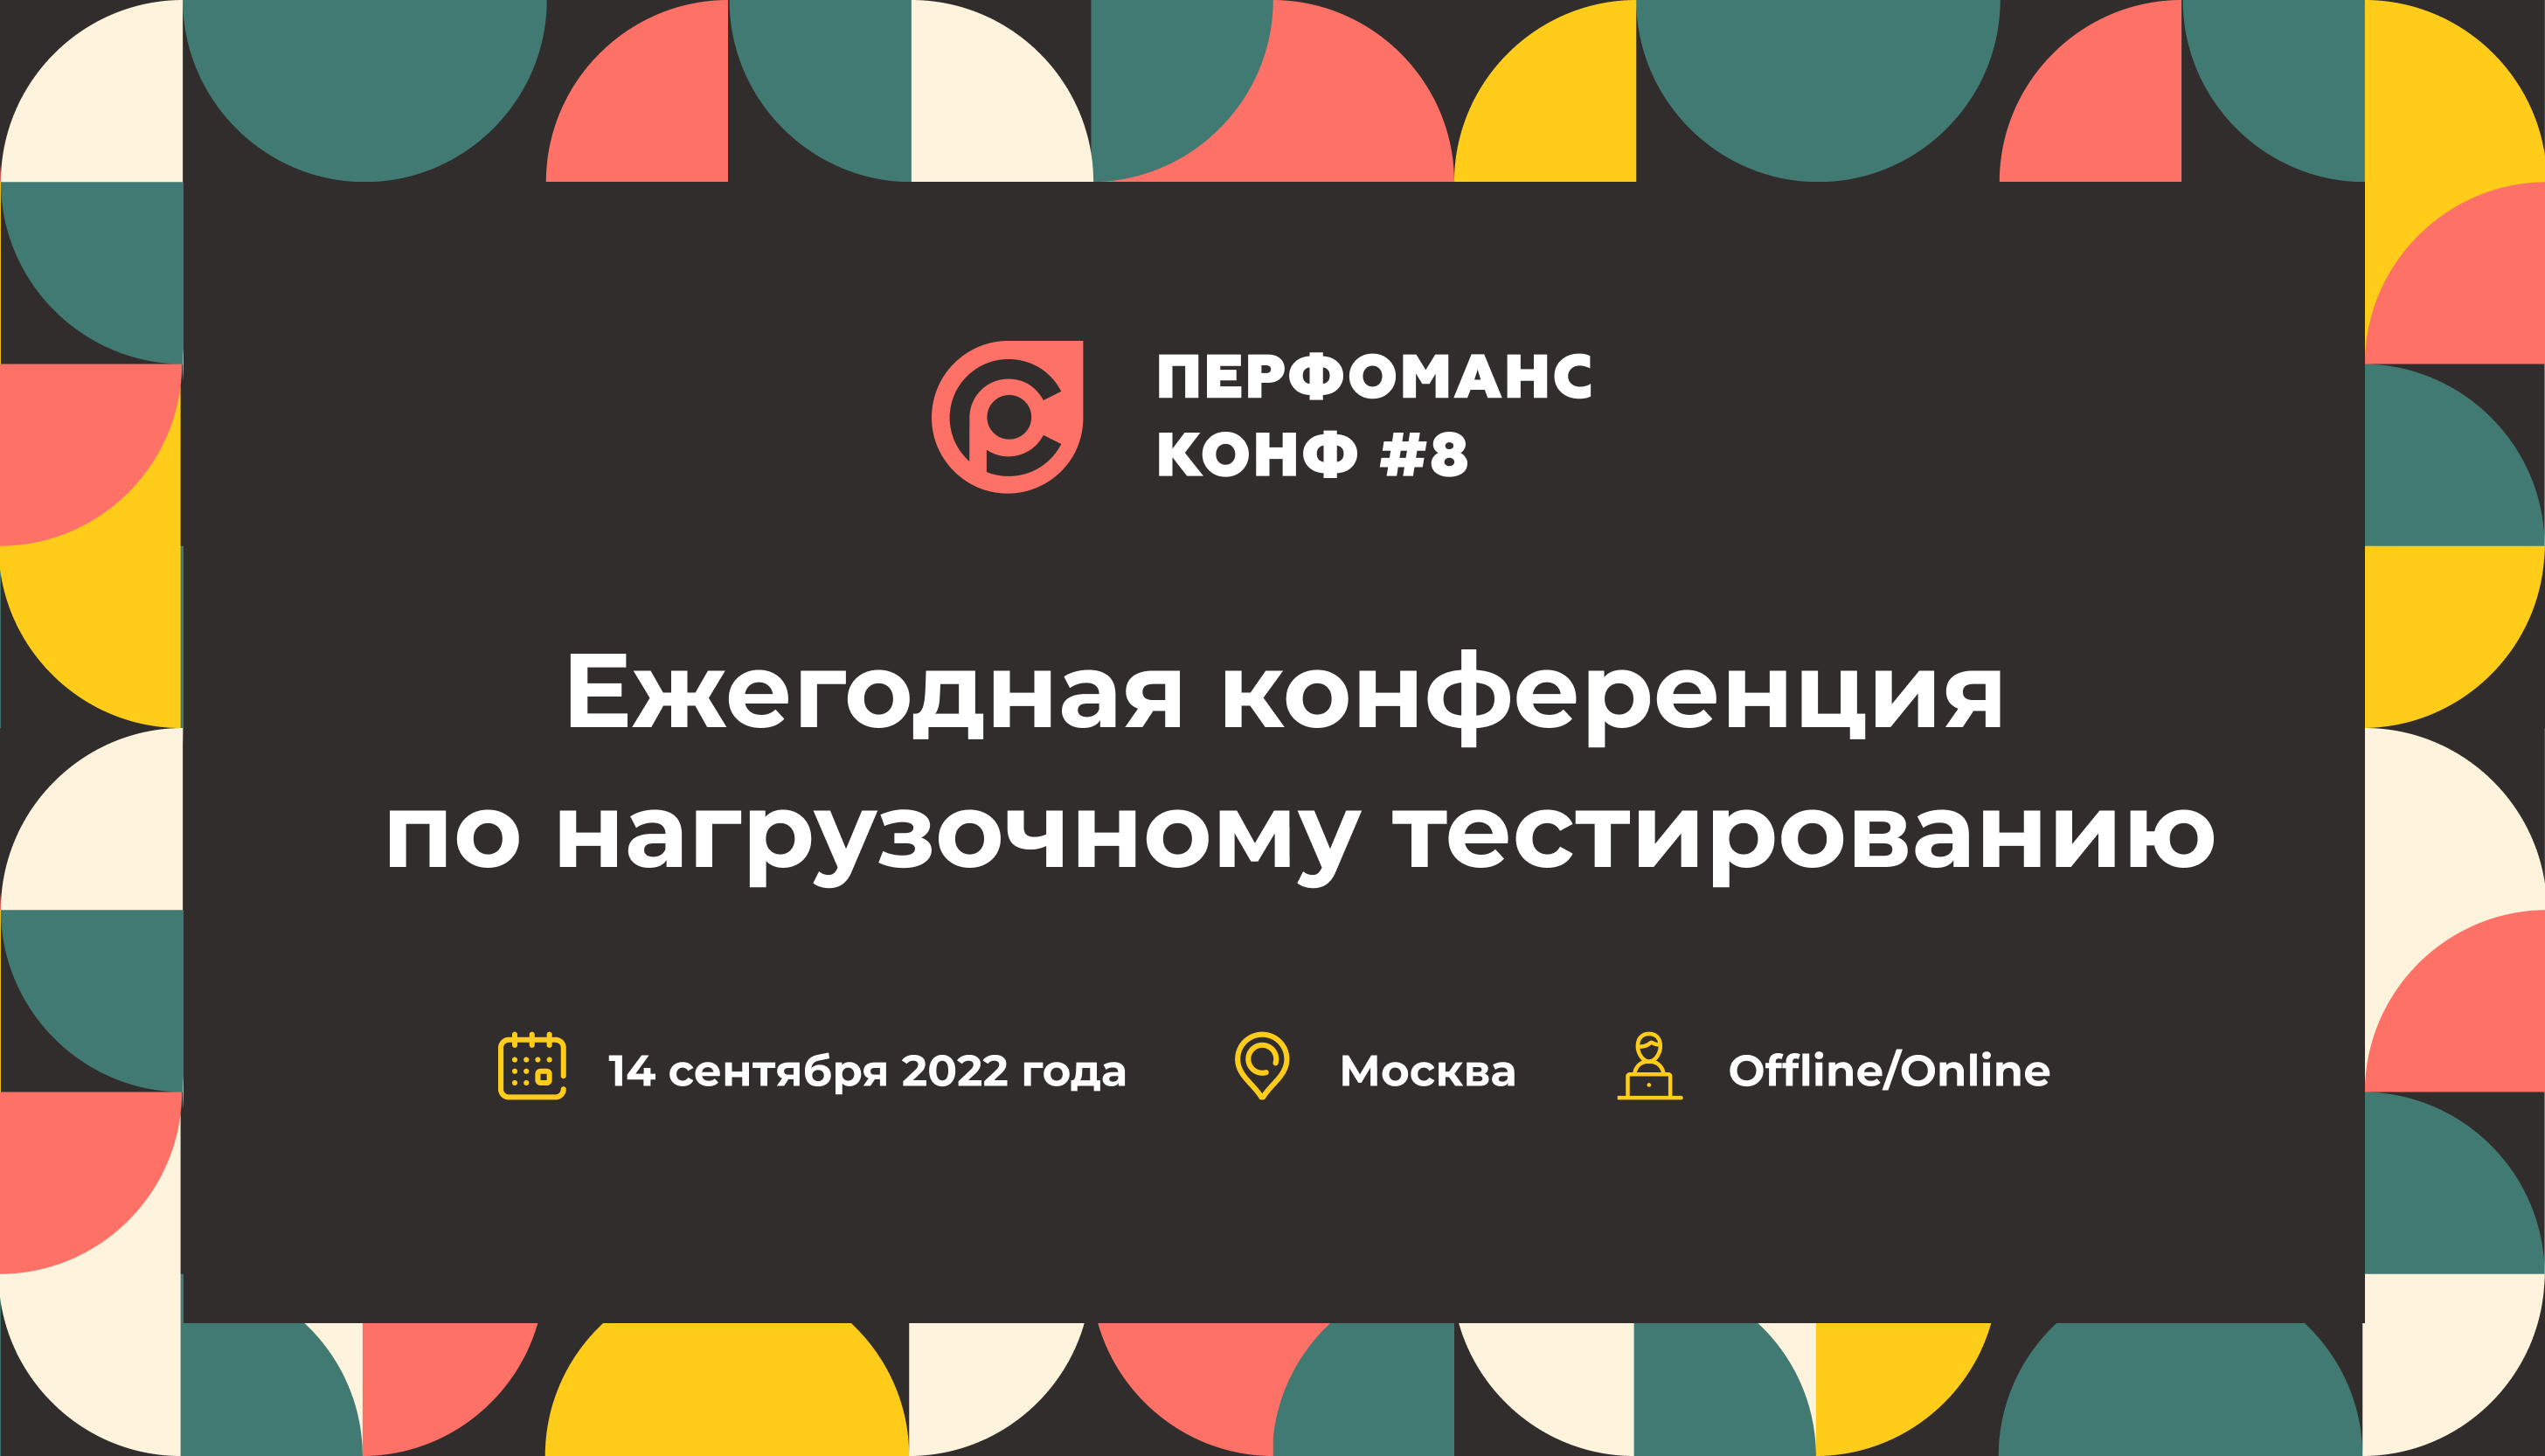
14 сентября 2022 года в Москве в восьмой раз пройдет ежегодная конференция по нагрузочному тестированию www.perfconf.ru. О предыдущей конференции, которая с успехом прошла прошлой осенью 2021, читайте тут www.perfconf.ru/2021. Кому …
10/06/22
В Google Play Store было обнаружено фейковое VPN-приложение со встроенным инструментом, улучшающим таргетинг. По словам специалистов, за этим стоит индийская APT-группировка SideWinder (она же RattleSnake, Razor Tiger, T-APT-04, APT-C-17 и …
10/06/22
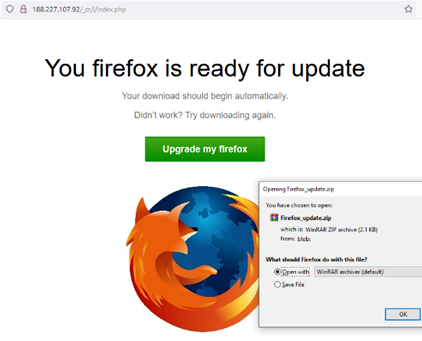
Исследователи Malwarebytes выявили вредоносную кампанию, которая использует поддельное обновление Firefox и содержит в себе вредоносную рекламу. Поддельное обновление браузера Firefox содержит скрипты, извлекающие зашифрованную полезную нагрузку, пишет Securitylab. Исходный исполняемый …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


