






Recent Posts by Komolov Rostislav:
10/06/22
Несколько Linux-ботнетов начали использовать уязвимость CVE-2021-26084 в ПО Confluence Server и Confluence Data Center, позволяющей выполнить произвольный код. Уязвимость связана с некорректной обработкой входных данных и может быть использована для …
10/06/22
Ботнет Emotet теперь заражает потенциальных жертв вредоносным модулем для похищения данных кредитных карт из профилей пользователей Google Chrome. Похитив данные (имя и фамилия держателя карты, дата истечения срока действия, номер), …
10/06/22
Операторы вымогательского ПО Cuba снова вернулись в строй, прихватив с собой новую версию вымогателя. Пик активности Cuba пришелся на 2021 год, когда группировка сотрудничала с операторами вредоносного ПО Hancitor для …
10/06/22
Два американских оружейных магазина, Rainier Arms и Numrich Gun Parts, сообщили об утечке платежных данных клиентов после обнаружения скиммеров на своих сайтах. Онлайн-скиммеры написаны на JS и работают так же, …
10/06/22
Испанский судья отправится в Израиль для получения показаний от Шалева Хулио, главы компании NSO Group и создателя спорной шпионской программы Pegasus, которая использовалась для прослушивания телефонов политиков в Испании, сообщил …
10/06/22
По словам экспертов, в этом году средняя сумма выкупа вымогателям выросла на 71% достигла почти $1 млн. Специалисты компании Unit 42 заявили, что выплаченный выкуп за 5 месяцев 2022 года …
10/06/22
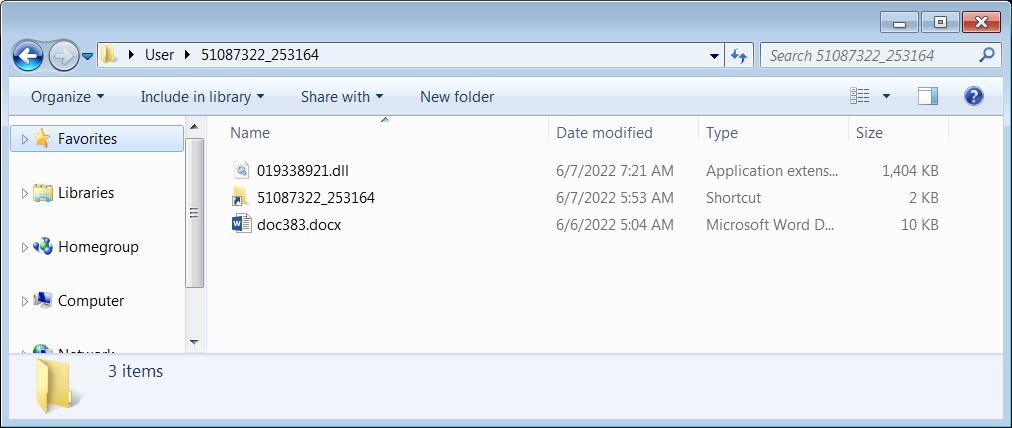
Согласно сообщению исследователи безопасности компании Proofpoint, группировка TA570 начала использовать уязвимость CVE-2022-30190 , отправляя жертвам вредоносные документы Microsoft Office в формате docx. TA570 используют перехваченные сообщения электронной почты с HTML-вложениями, …
09/06/22
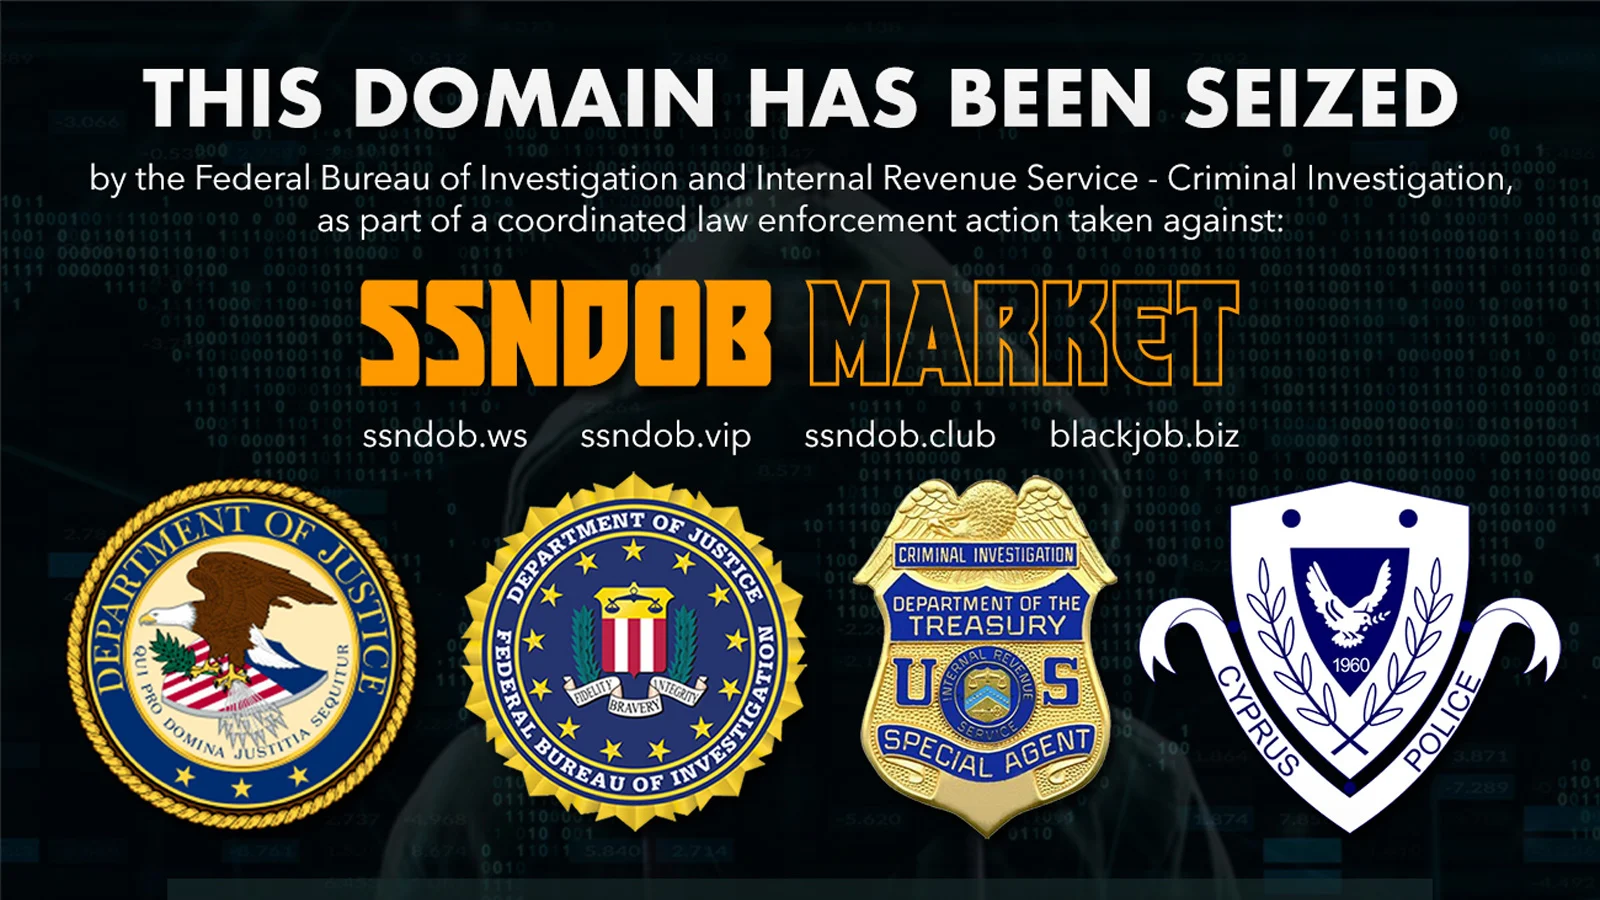
После международной операции правоохранительных органов США и Кипра даркнет-рынок SSNDOB был отключен. На SSNDOB продавались имена, номера социального страхования и даты рождения примерно 24 млн. жителей США. Были конфискованы четыре …
09/06/22
Обнаружена новая волна фишинговых кампаний с распространением вредоносного ПО SVCReady. «Это вредоносное ПО примечательно необычным способом доставки на целевые ПК с помощью шелл-кода, скрытого в свойствах документа Microsoft Office», - …
09/06/22
Юридическая компания Migliaccio & Rathod LLP в настоящее время проводит расследование в отношении Shields Health Care Group, так как компания не смогла защитить конфиденциальную информацию о пациентах от утечки данных, …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


