






Recent Posts by Komolov Rostislav:
13/05/22
«Лаборатория Касперского» изучила ландшафт мобильных троянцев, специализирующихся на скрытых подписках на платные услуги. Большинство пользователей, столкнувшихся с такими зловредами в 2021 — 2022 годах, по данным компании, находилось в России …
13/05/22
Исследователи в области кибербезопасности обнаружили в реестре npm вредоносные пакеты, специально нацеленные для атак на цепочки поставок ряда известных немецких компаний. "По сравнению с большинством вредоносных программ, найденных в репозитории …
13/05/22
7 мая 2022 года в одну из групп Telegram была слита база данных, содержащая личные и учетные данные 21 миллиона пользователей. Примечательно, что в сети оказались данные пользователей популярных VPN-сервисов, …
13/05/22
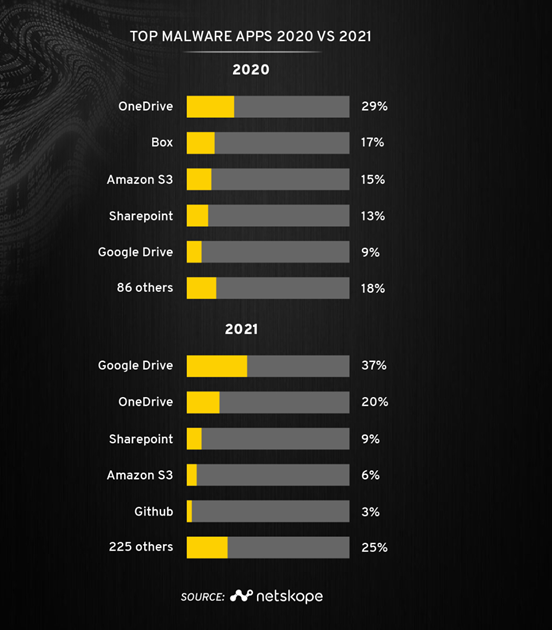
За последние 12 месяцев число фишинговых загрузок резко возросло на 450% Компания Netskope опубликовала результаты исследования, согласно которым за последние 12 месяцев число фишинговых загрузок резко возросло на 450%. Причиной …
13/05/22
Согласно новому отчету компании Kaspersky , в период с июля 2021 по апрель 2022 года киберпреступники провели около 65 000 атак с помощью приложения Windows Print Spooler. Кроме того, 31 …
12/05/22
Весна 2022 года стала точкой глобальной перестройки процессов в российских компаниях. Помимо карты поставщиков и рынков сбыта, сверхвызовом стал отказ от поставок и поддержки ПО со стороны крупнейших зарубежных вендоров …
12/05/22
Zecurion, российский разработчик решений для защиты информации от внутренних угроз, объявляет об успешной технической интеграции с отечественной СУБД Jatoba. Тестирование Zecurion DLP и СУДБ Jatoba компании «Газинформсервиc» показало успешный результат …
12/05/22
Абсолютное большинство (77%) критических киберинцидентов в 1 квартале 2022 года было связано с атаками на онлайн-ресурсы российских организаций. При этом в 4 квартале предыдущего года критических веб-атак зафиксировано не было, …
12/05/22
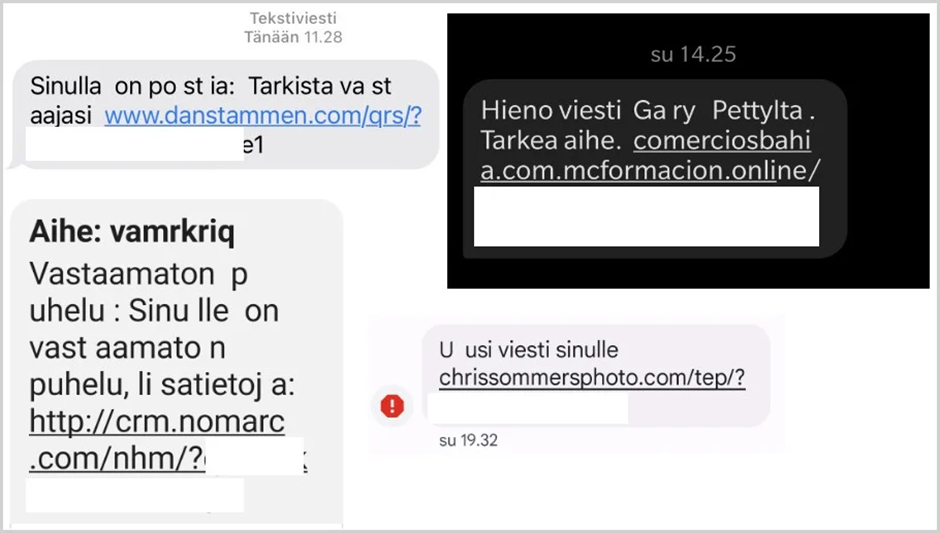
Национальный центр кибербезопасности Финляндии (NCSC-FI) предупредил о новой вредоносной кампании, которая использует SMS и MMS для распространения вредоносного ПО FluBot. Вредоносное ПО крадет учетные данные финансовых счетов своих жертв, накладывая …
12/05/22
Специалисты ИБ-компании Check Point рассказали о фишинговой кампании, направленной против немецких автопроизводителей и автодилеров. Кампания началась примерно в июле прошлого года и активна до сих пор. Злоумышленники зарегистрировали множество поддельных …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


