





23/01/24
Российский производитель семейства продуктов для защиты данных и сетевой безопасности, группа компаний «Гарда» и «К2 Кибербезопасность», интегратор систем информационной безопасности в крупных компаниях, займутся выявлением и предотвращением атак, направленных на …
23/01/24
По данным BI.ZONE CESP, больше всего потенциально опасных писем в корпоративном почтовом трафике встретилось в сферах промышленности, транспорта и логистики, строительства и недвижимости, а также профессиональных услуг. Эксперты BI.ZONE отмечают, …
23/01/24
Исследователи кибербезопасности проанализировали более 10 000 скриптов, используемых системой перенаправления трафика (TDS) под названием Parrot, и обнаружили значительное развитие в оптимизации этих скриптов. Улучшения делают вредоносный код менее заметным для …
23/01/24

21 января вымогательская группировка LockBit указала сеть ресторанов быстрого питания Subway в качестве жертвы на своём сайте утечки данных. Как заявляют злоумышленники, им удалось похитить сотни гигабайт конфиденциальных данных компании …
23/01/24
ИБ-компания Trellix обнаружила новый сложный инструмент для кражи информации на основе Java, который использует бота Discord для кражи конфиденциальных данных со скомпрометированных хостов, пишет Securitylab. Вредоносное ПО под названием NS-STEALER …
23/01/24
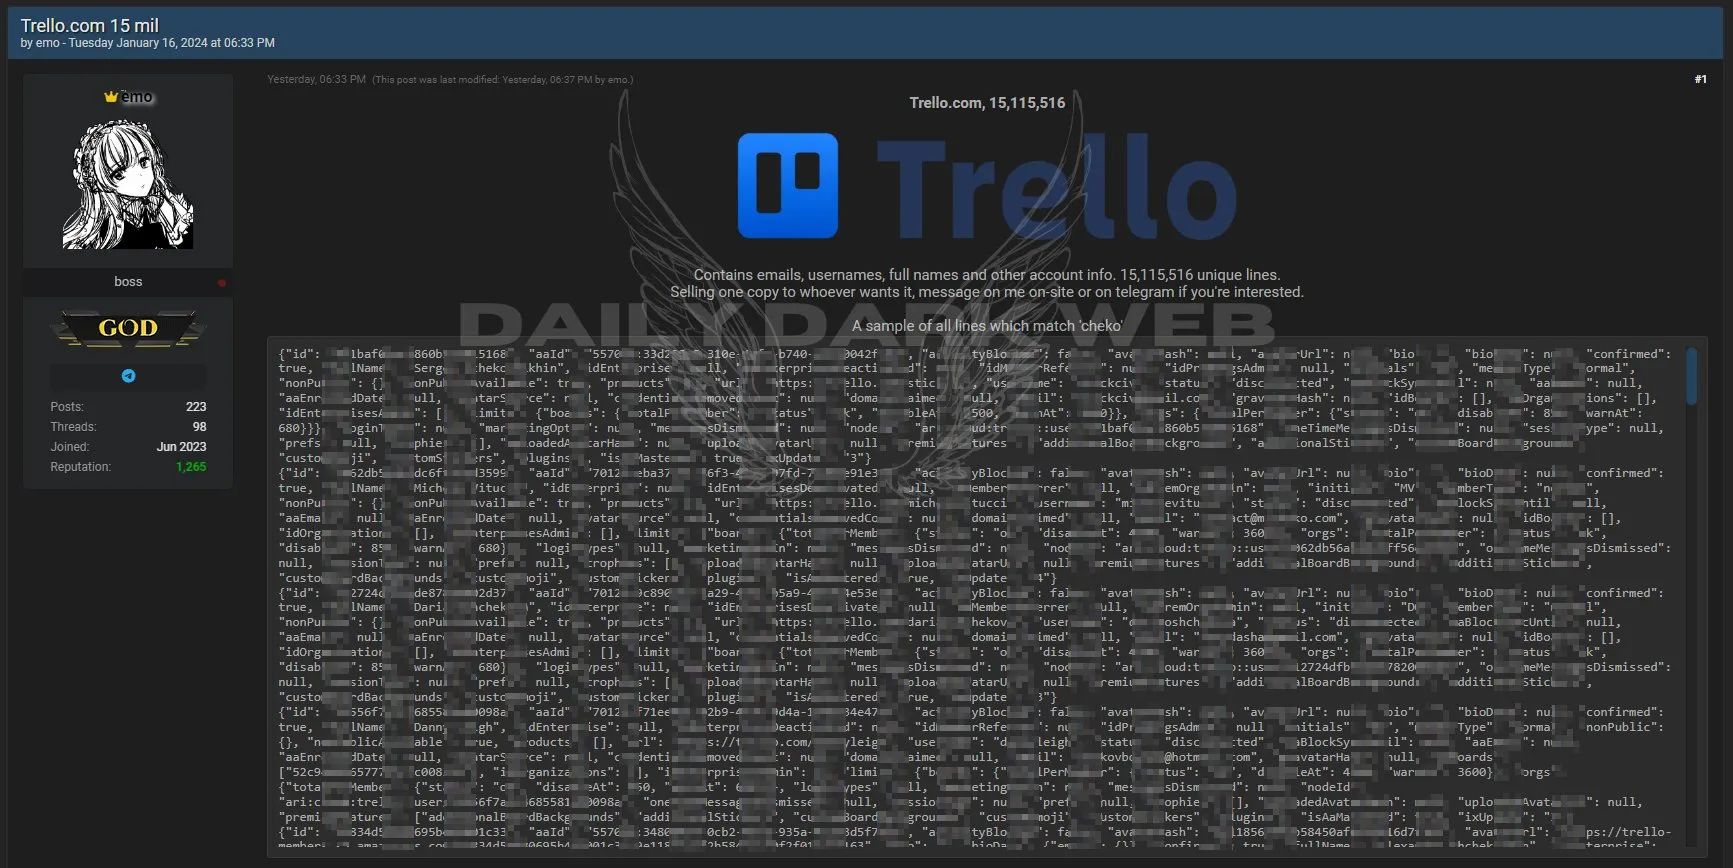
Облачный сервис для управления командами и проектами Trello.com, принадлежащий компании «Atlassian», стал жертвой массовой утечки данных. На одном из теневых форумов появилось объявление о продаже 15,115,516 профилей пользователей Trello, содержащих …
23/01/24
Крупная финская IT-компания Tietoevry, предоставляющая услуги хостинга для бизнеса, подверглась атаке вымогательского вируса. Инцидент произошел в ночь с пятницы на субботу в одном из дата-центров компании в Швеции. По имеющейся …
23/01/24
Особое внимание привлекает неспособность компании Meta, владеющей данной социальной сетью, эффективно бороться с этим явлением. Наблюдения показывают увеличение количества поддельных профилей, использующих чужие фотографии и личные данные. Отчёты о таких …
23/01/24
В последние месяцы внимание специалистов компании Intrinsec привлекла группа 3AM (ThreeAM), чьей уникальной чертой является их новаторская тактика шантажа. Группировка распространяет информацию об утечке данных через социальные сети жертв, используя …
22/01/24
Центр противодействия киберугрозам Innostage CyberART провел исследование киберугроз, с которыми столкнулись российские компании в 2023 году. Аналитики Центра собрали статистику по DDoS-атакам и утечкам персональных данных по всей России, а …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


