





27/07/22
Согласно сообщению исследователей из Cyble , на нескольких хакерских форумах появился исходный код Rust-инфостилера, активно использующегося в реальных атаках. Специалисты назвали вредонос Luca Stealer и сообщили, что инфостилер был написан …
27/07/22
Исследователи из Лаборатории Касперского обнаружили новую версию UEFI -руткита под названием CosmicStrand, который связан с неизвестной китайской группировкой. Впервые вредонос был обнаружен китайской компанией Qihoo360 в 2017 году, пишет Securitylab …
27/07/22
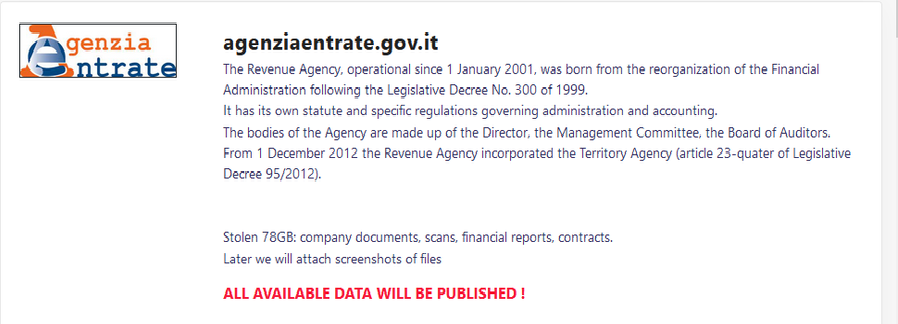
LockBit утверждает, что украла 78 Гб данных, включающих в себя внутренние документы организации, сканы, финансовые отчеты и контракты. Кроме этого, злоумышленники планируют выложить все украденные файлы, если в течение 5 …
27/07/22
Qbot, также известный как Qakbot, использует калькулятор Windows 7 для подмены DLL. Подмена DLL – атака, основанная на замене легитимного DLL-файла на вредоносную библиотеку. Доставка стороннего компонента может производиться как …
27/07/22
Киберпреступники начали использовать вредоносное ПО SmokeLoader, чтобы развертывать вредоноса Amadey Bot на устройствах жертв, утверждают исследователи из ASEC.Amadey Bot используется для кражи информации и установки дополнительных вредоносных программ, а SmokeLoader …
27/07/22

По данным Telegram-канала in4security в продаже появилась клиентская база данных ЦУМа, пишут в Securitylab. Информация о продаже активно распространяется в Telegram-чатах двумя пользователями. Одного зовут Сергей - до публикации предложения …
26/07/22

Эксперты Positive Technologies проанализировали угрозы информационной безопасности в сфере розничной торговли. Исследование показало, что количество атак за два прошедших года выросло более чем в два раза по сравнению с предыдущим …
26/07/22
28 июля 2022 года в 19:00 смотрите эфир второго выпуска интеллектуального шоу об информационной безопасности и ИТ – «Киберарена». 4 команды, состоящие из профессионалов отрасли ИБ, сразятся в интеллектуальном поединке, …
26/07/22

Триумфально пройдясь по Германии, Тайваню, Южной Корее, Японии, США и Великобритании, группировка Roaming Mantis атаковала мобильные устройства во Франции. Специалисты предполагают, что уже могли быть заражены десятки тысяч устройств. По …
26/07/22
Делегация из 9 членов Комитета Европарламента по расследованию использования Pegasus и аналогичного шпионского ПО (PEGA) отправилась в Израиль, чтобы обсудить злоупотребления инструментами наблюдения и их влияние на демократию, верховенство закона …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


