





15/06/22
Статический анализатор кода Solar appScreener получил сертификат ФСТЭК России на соответствие Требованиям по 4-му уровню доверия (далее УД4) и техническим условиям. Документ подтверждает, что программное средство контроля защищенности Solar appScreener …
15/06/22
BlackCat – первая группировка вымогателей вымогателей, создавшая вредоносное ПО на языке программирования Rust, напоминает Securitylab. Они вышли на киберпреступную сцену в 2021 году и стали одной из самых активных банд …
15/06/22
Уязвимость в безопасности API Travis CI оставила десятки тысяч пользовательских токенов разработчиков и другую конфиденциальную информацию незащищенной. Хакеры могут использовать учетные данные для проведения атак на GitHub , Amazon Web …
15/06/22
Новый руткит Syslogk быстро развивается и уже был замечен в дикой природе. Основой вредоноса стал Adore-ng , старый руткит с открытым исходным кодом. Syslogk может принудительно загружать себя в модули …
15/06/22
Военные и правительственные киберагентства США удаленно украли более 97 млрд. единиц интернет-данных и 124 млрд. записей телефонных разговоров за последние 30 дней, которые стали основным источником разведданных для США и …
14/06/22
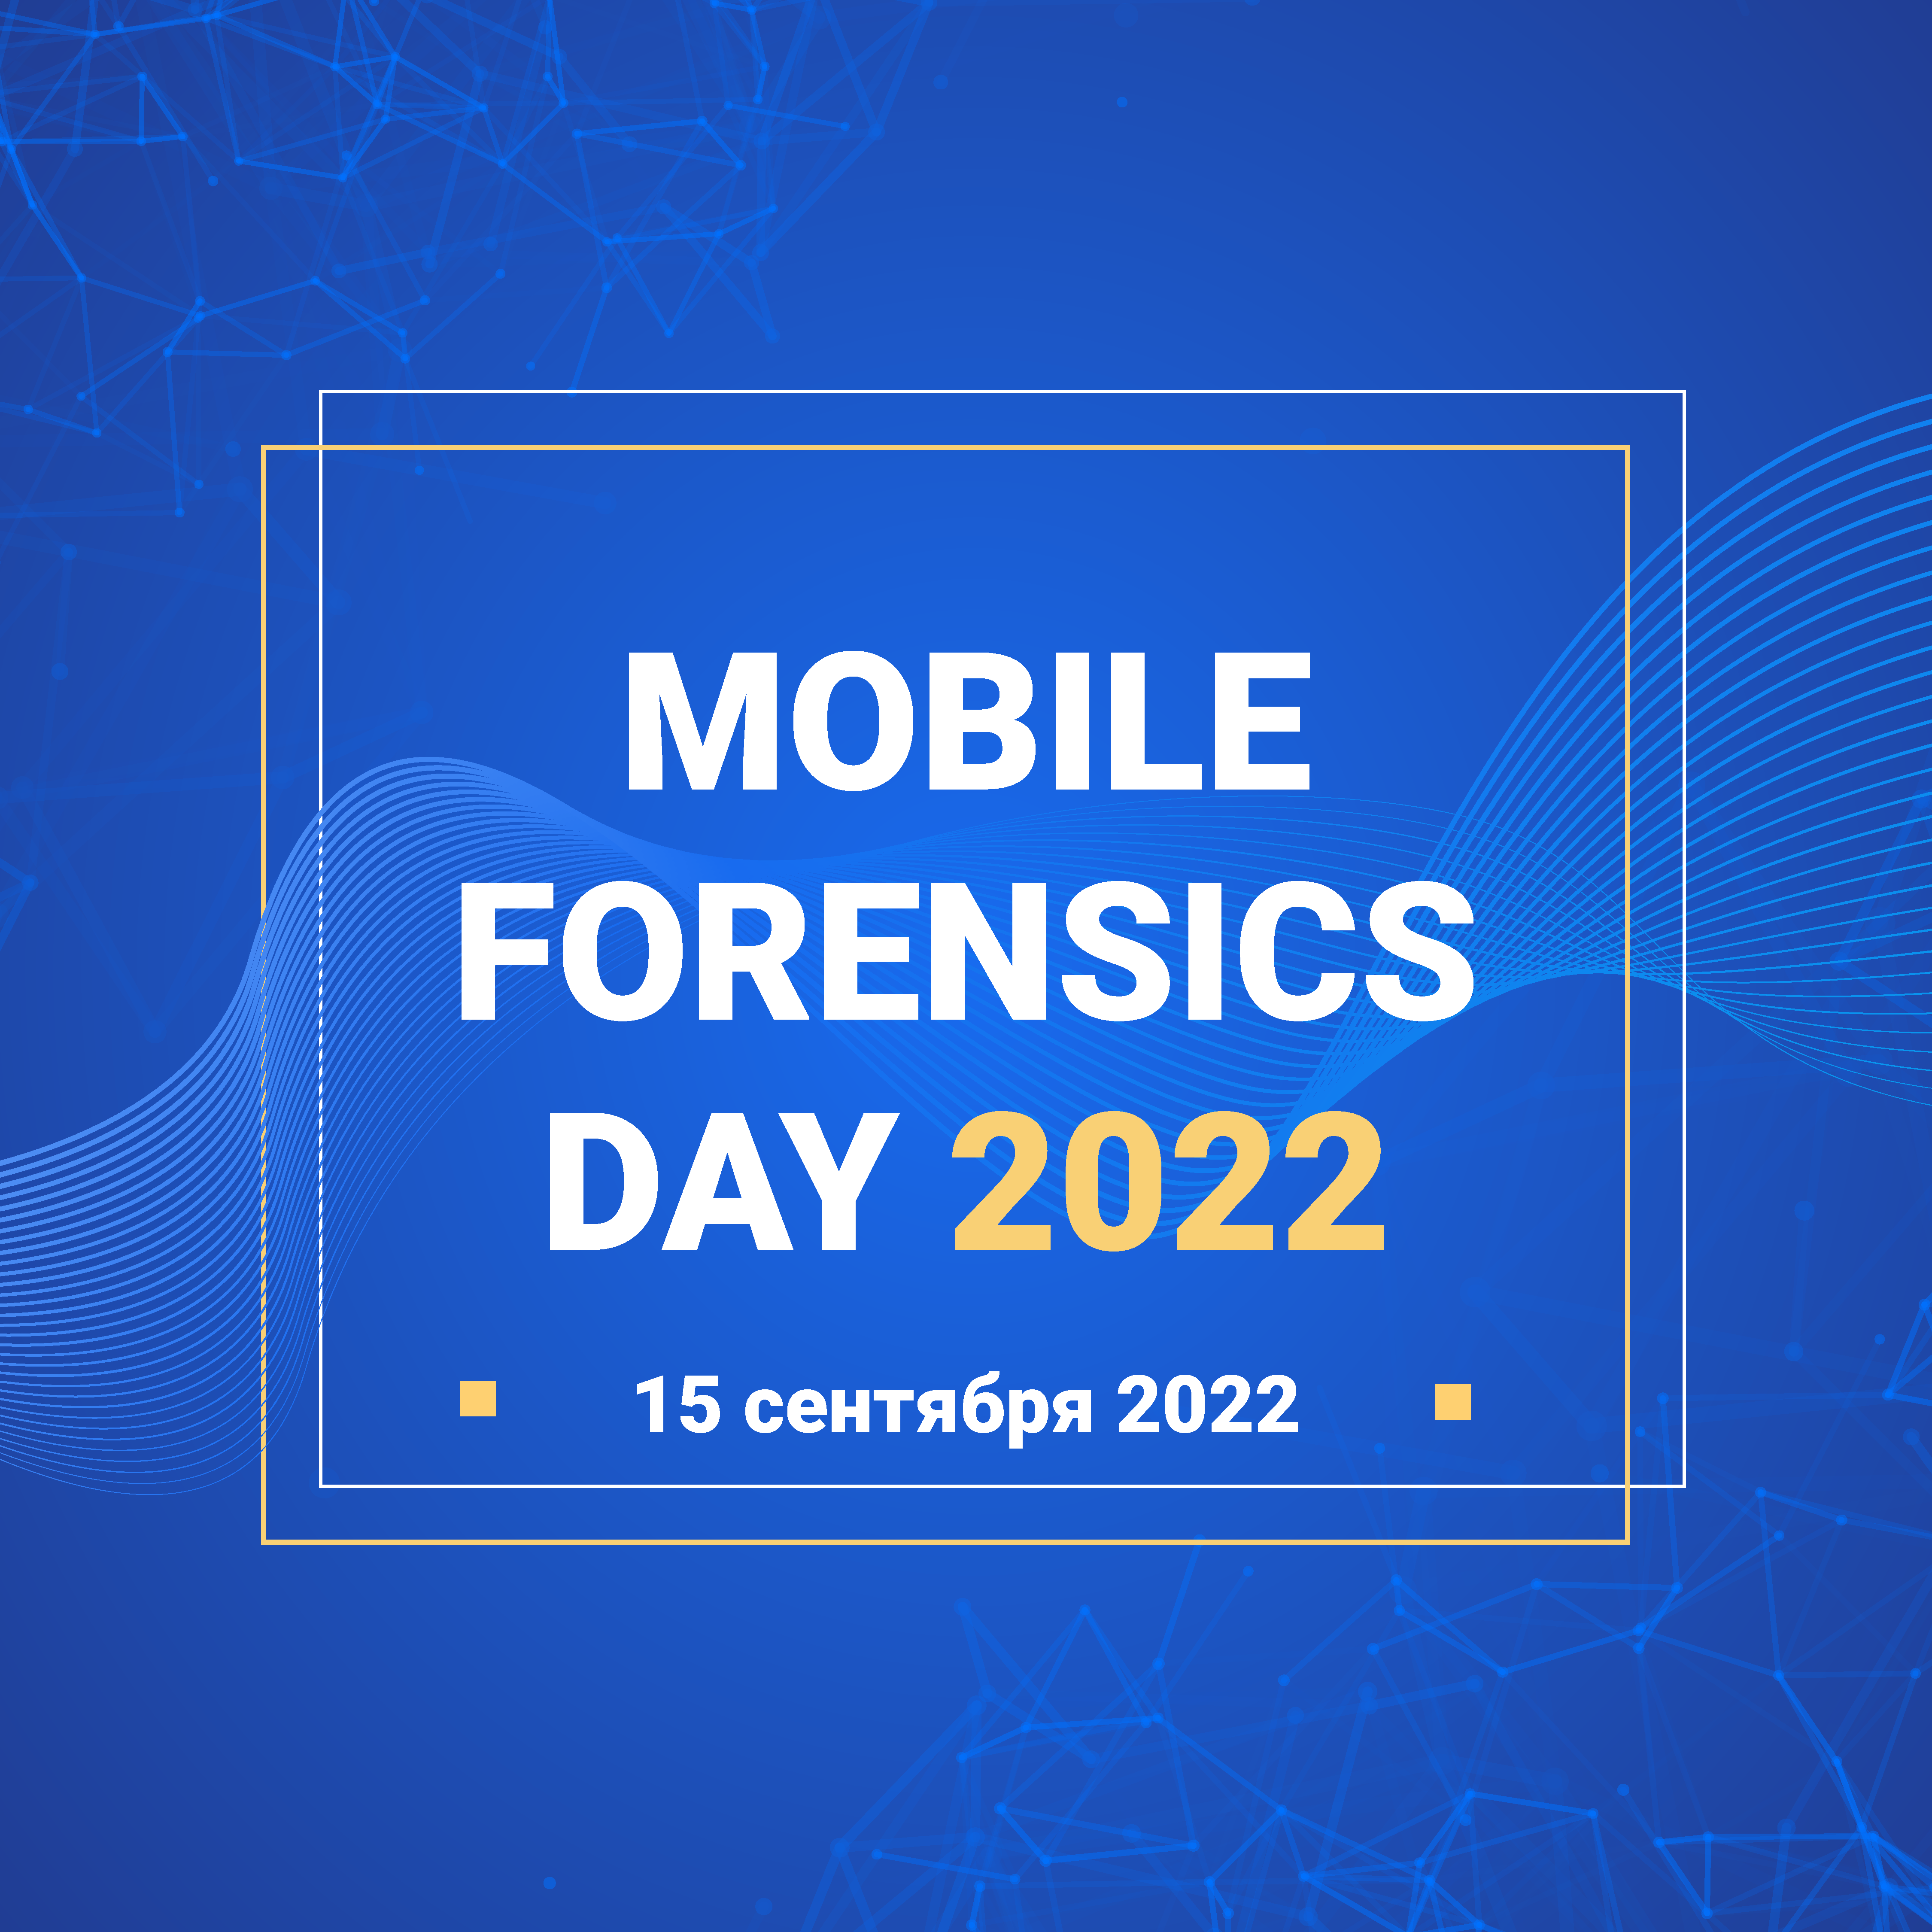
15 сентября 2022 года «Оксиджен Софтвер» проведет масштабное ежегодное мероприятие, ставшее ожидаемым и знаковым событием в мире цифровой криминалистики и информационной безопасности – «MOBILE FORENSICS DAY2022». Не упустите шанс попасть …
14/06/22
Исследователи безопасности отмечают всплеск активности вредоноса HelloXD. Это вымогательское ПО было впервые обнаружено в ноябре 2021 года, напоминает Securitylab. HelloXD написано на украденным исходном коде шифровальщика Babuk и использовалось в …
14/06/22

По словам представителей ФБР и Министерство юстиции только 25% всех жертв программ-вымогателей NetWalker сообщили об инцидентах в правоохранительные органы. В ходе расследования в 2020 году органы заблокированы внутренние серверы NetWalker …
14/06/22
Кибервымогатели активно эксплуатируют недавно исправленную уязвимость в продуктах Atlassian Confluence Server и Data Center для получения первоначального доступа к корпоративным сетям. Успешная эксплуатация уязвимости (CVE-2022-26134) позволяет неавторизованному атакующему удаленно захватить …
14/06/22
Иранская APT-группа Lyceum вооружилась новым DNS-бэкдором на .NET и теперь атакует энергетические и телекоммуникационные компании. Lyceum – финансируемая правительством хакерская группировка, также известная как Hexane и Spilrin, которая специализируется на …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


