





14/06/22
Apple M1 быстр и чрезвычайно энергоэффективен, но, как и все процессоры, он не является пуленепробиваемым, пишут в Securitylab. Ученые Лаборатории компьютерных наук и искусственного интеллекта Массачусетского технологического института (CSAIL) обнаружили …
14/06/22
Киберпреступники выдают себя за популярные криптоплатформы (Binance, Celo и Trust Wallet) и отправляют фишинговые электронные письма, чтобы украсть учетные данные и криптовалюту жертвы.«Поскольку криптовалюта и NFT становятся все более популярными, …
14/06/22
Минцифры опубликовало проект приказа, вносящего изменения в требования к системе технических средств для обеспечения функций оперативно-разыскных мероприятий (СОРМ), сообщает «Коммерсант». По новым правилам системы СОРМ должны будут отдельно выделять и …
10/06/22
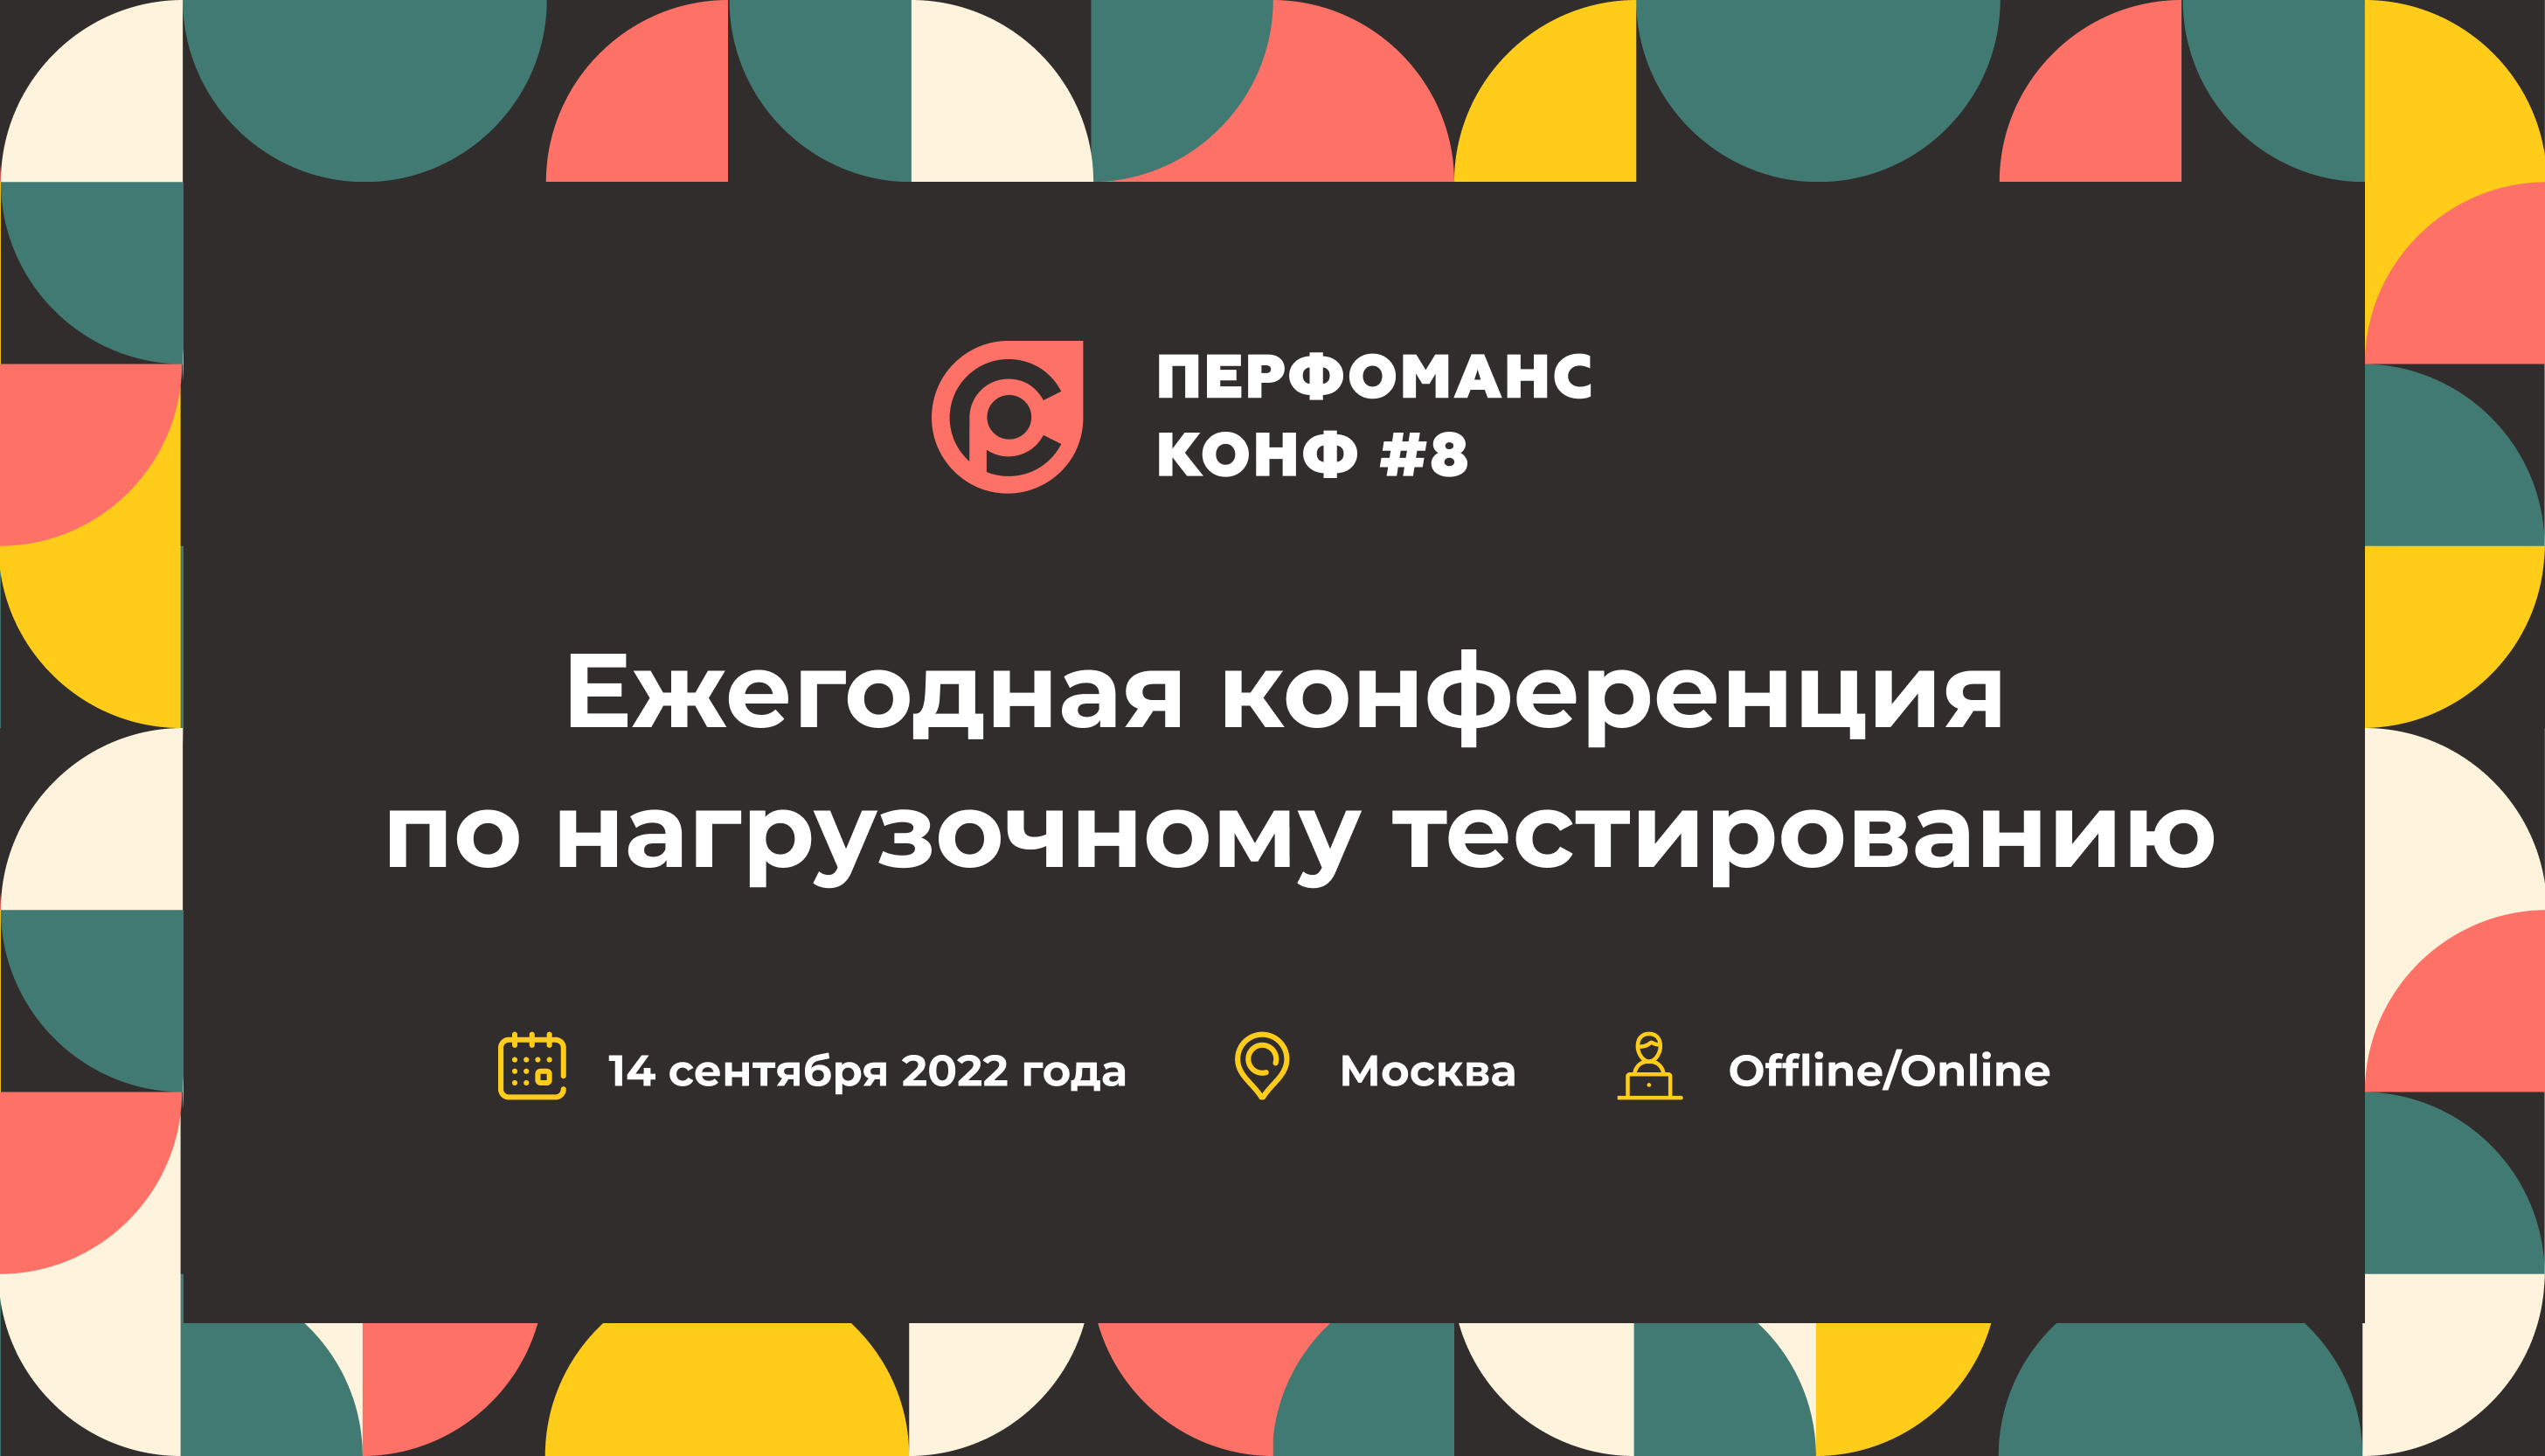
14 сентября 2022 года в Москве в восьмой раз пройдет ежегодная конференция по нагрузочному тестированию www.perfconf.ru. О предыдущей конференции, которая с успехом прошла прошлой осенью 2021, читайте тут www.perfconf.ru/2021. Кому …
10/06/22
В Google Play Store было обнаружено фейковое VPN-приложение со встроенным инструментом, улучшающим таргетинг. По словам специалистов, за этим стоит индийская APT-группировка SideWinder (она же RattleSnake, Razor Tiger, T-APT-04, APT-C-17 и …
10/06/22

Исследователи Malwarebytes выявили вредоносную кампанию, которая использует поддельное обновление Firefox и содержит в себе вредоносную рекламу. Поддельное обновление браузера Firefox содержит скрипты, извлекающие зашифрованную полезную нагрузку, пишет Securitylab. Исходный исполняемый …
10/06/22
Несколько Linux-ботнетов начали использовать уязвимость CVE-2021-26084 в ПО Confluence Server и Confluence Data Center, позволяющей выполнить произвольный код. Уязвимость связана с некорректной обработкой входных данных и может быть использована для …
10/06/22
Ботнет Emotet теперь заражает потенциальных жертв вредоносным модулем для похищения данных кредитных карт из профилей пользователей Google Chrome. Похитив данные (имя и фамилия держателя карты, дата истечения срока действия, номер), …
10/06/22
Операторы вымогательского ПО Cuba снова вернулись в строй, прихватив с собой новую версию вымогателя. Пик активности Cuba пришелся на 2021 год, когда группировка сотрудничала с операторами вредоносного ПО Hancitor для …
10/06/22
Два американских оружейных магазина, Rainier Arms и Numrich Gun Parts, сообщили об утечке платежных данных клиентов после обнаружения скиммеров на своих сайтах. Онлайн-скиммеры написаны на JS и работают так же, …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


