





10/06/22
Испанский судья отправится в Израиль для получения показаний от Шалева Хулио, главы компании NSO Group и создателя спорной шпионской программы Pegasus, которая использовалась для прослушивания телефонов политиков в Испании, сообщил …
10/06/22
По словам экспертов, в этом году средняя сумма выкупа вымогателям выросла на 71% достигла почти $1 млн. Специалисты компании Unit 42 заявили, что выплаченный выкуп за 5 месяцев 2022 года …
10/06/22

Согласно сообщению исследователи безопасности компании Proofpoint, группировка TA570 начала использовать уязвимость CVE-2022-30190 , отправляя жертвам вредоносные документы Microsoft Office в формате docx. TA570 используют перехваченные сообщения электронной почты с HTML-вложениями, …
09/06/22
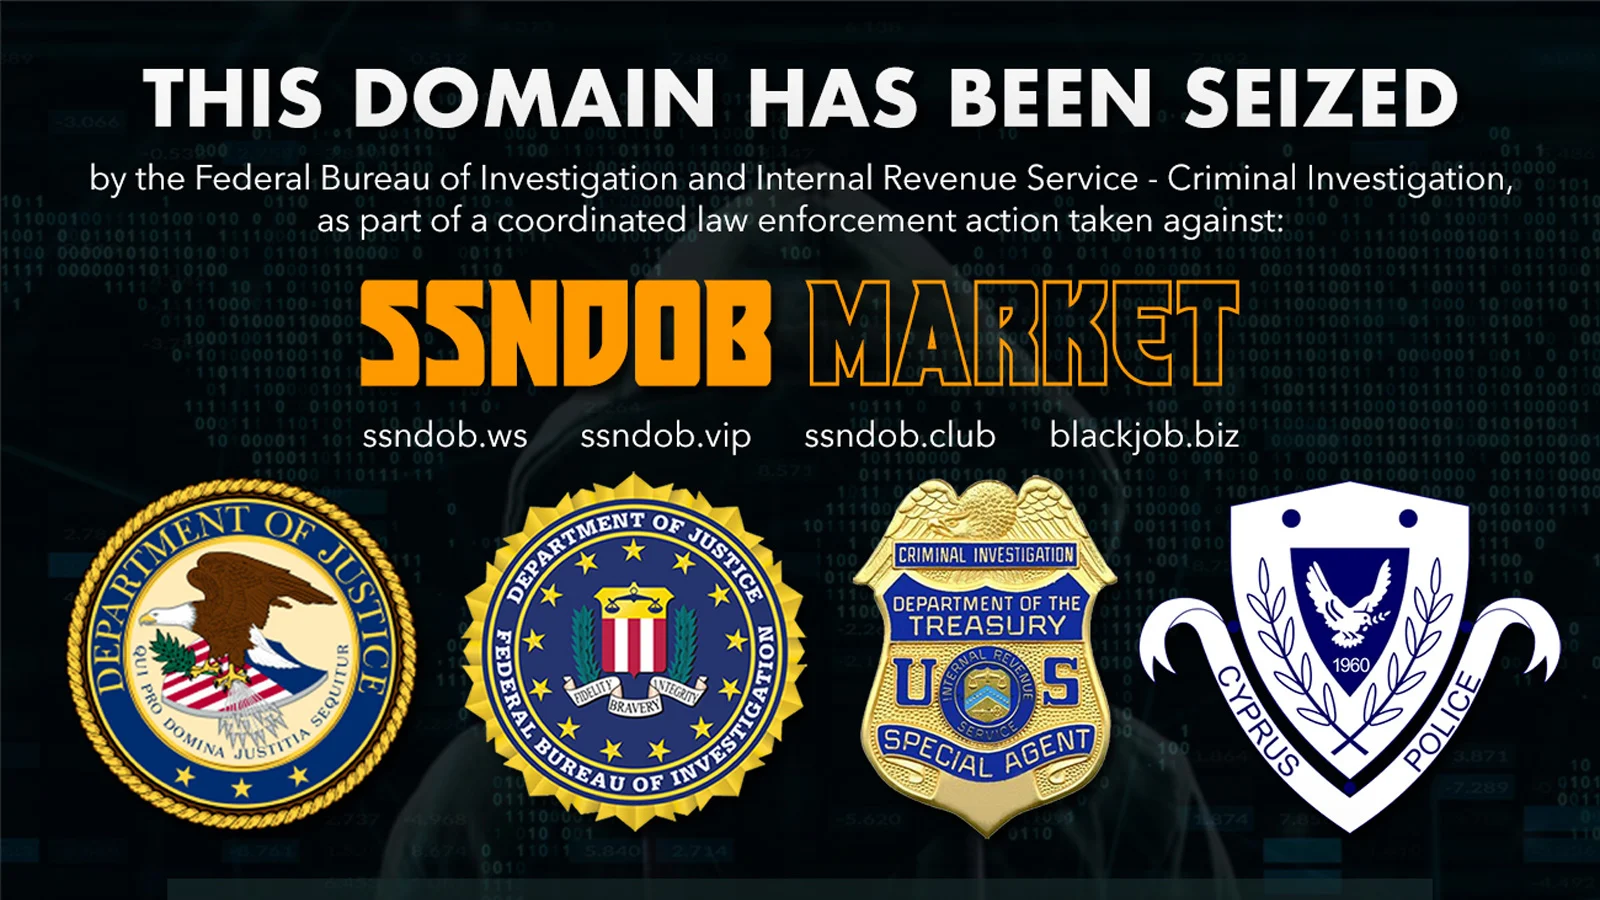
После международной операции правоохранительных органов США и Кипра даркнет-рынок SSNDOB был отключен. На SSNDOB продавались имена, номера социального страхования и даты рождения примерно 24 млн. жителей США. Были конфискованы четыре …
09/06/22
Обнаружена новая волна фишинговых кампаний с распространением вредоносного ПО SVCReady. «Это вредоносное ПО примечательно необычным способом доставки на целевые ПК с помощью шелл-кода, скрытого в свойствах документа Microsoft Office», - …
09/06/22
Юридическая компания Migliaccio & Rathod LLP в настоящее время проводит расследование в отношении Shields Health Care Group, так как компания не смогла защитить конфиденциальную информацию о пациентах от утечки данных, …
09/06/22
Итальянский город Палермо подвергся кибератаке, негативно сказавшейся на целом спектре услуг и операций. Палермо является пятым по численности населения городом в Италии – в нем проживает порядка 1,3 млн человек …
09/06/22
Аналитики NCC Group обнаружили партнерство между QBot и Black Basta , которая использовала QBot для бокового распространения по сети. Вредоносное ПО удаленно создала временную службу на целевом хосте и настроила …
08/06/22

В «РТК-Солар» состоялось выездное заседание Комитета по цифровой экономике Российского союза промышленников и предпринимателей (РСПП), посвященное вопросам безопасности российских предприятий в условиях киберпротивостояния. В мероприятии приняли участие представители Минцифры России, …
08/06/22
Специалисты компании Trend Micro сообщают о выявлении новой вымогательской программы под названием Cheerscrypt, применяемой для атаки на сервера с гипервизорами VMware ESXi. На таком сервере под управлением гипервизора может работать …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


