






Recent Posts by Komolov Rostislav:
28/07/22
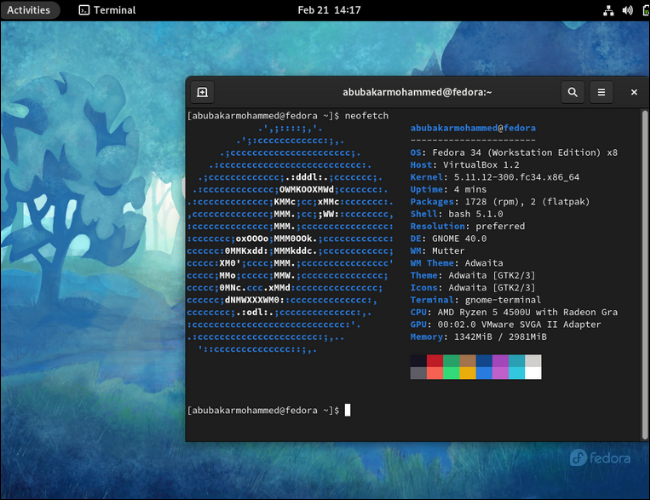
Дистрибутив Linux Fedora больше не будет включать ПО под лицензией Creative Commons CC0 «No Rights Reserved», сообщает Securitylab. Чтобы поддержать повторное использование защищенного авторским правом контента в новых разработках, CC0 …
27/07/22

Эксперты Positive Technologies проанализировали все известные 39 семейств буткитов, как существующих в формате Proof of Concept[1] (доказывающем возможность осуществления идеи или метода), так и использующихся в реальных атаках злоумышленников с …
27/07/22
Во 2 квартале 2022 года киберпреступники стали активнее использовать уязвимости в ПО для атак на российские организации. Если в 1 квартале года доля подобных инцидентов составляла 9%, то во 2-ом …
27/07/22
Приглашаем всех фанатов безопасности приложений, которые готовы поделиться своими находками на сцене одной из лучших практических конференций по ИБ в России, подать заявку на доклад! Если вы любите искать необычные …
27/07/22
PrestaShop заявила об инциденте в официальном сообщении, опубликованном 22 июля. Согласно сообщению компании, злоумышленники нашли уязвимость в системе безопасности серверов, на которых запущена платформа. С ее помощью хакеры внедрили скиммер, …
27/07/22
207 веб-сайтов заражены вредоносным кодом, предназначенным для запуска криптомайнера с использованием WebAssembly (Wasm) в браузере. ИБ-компания Sucuri опубликовала подробности кампании и заявила о начале расследование после того, как компьютер одного …
27/07/22
Согласно сообщению исследователей из Cyble , на нескольких хакерских форумах появился исходный код Rust-инфостилера, активно использующегося в реальных атаках. Специалисты назвали вредонос Luca Stealer и сообщили, что инфостилер был написан …
27/07/22
Исследователи из Лаборатории Касперского обнаружили новую версию UEFI -руткита под названием CosmicStrand, который связан с неизвестной китайской группировкой. Впервые вредонос был обнаружен китайской компанией Qihoo360 в 2017 году, пишет Securitylab …
27/07/22
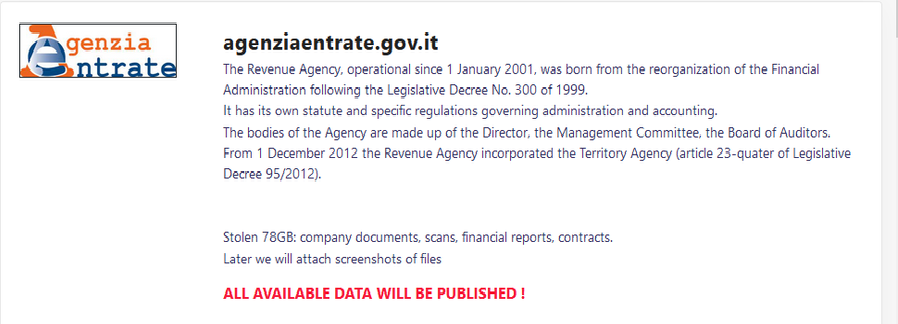
LockBit утверждает, что украла 78 Гб данных, включающих в себя внутренние документы организации, сканы, финансовые отчеты и контракты. Кроме этого, злоумышленники планируют выложить все украденные файлы, если в течение 5 …
27/07/22
Qbot, также известный как Qakbot, использует калькулятор Windows 7 для подмены DLL. Подмена DLL – атака, основанная на замене легитимного DLL-файла на вредоносную библиотеку. Доставка стороннего компонента может производиться как …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


