




Recent Posts by Komolov Rostislav:
02/06/21
Многие кибератаки, целью которых является причинение вреда сети, включают техники бокового смещения. После первичного заражения, чтобы распространяться дальше и скомпрометировать другие системы в сети, такому вредоносному ПО обычно необходимо выполнить …
02/06/21
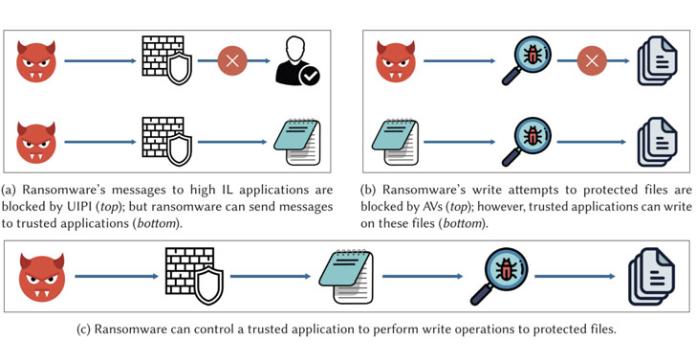
Группа специалистов Лондонского и Люксембургского университетов выявили серьезную уязвимость в популярных антивирусных продуктах, позволяющую отключать их защиту и получать контроль над белым списком приложений, а также обходить функцию защиты от …
02/06/21
Продавец эксплоитов Zerodium заявил о готовности заплатить $100 тыс. за уязвимость нулевого дня в многопротокольном десктопном мессенджере Pidgin, пользующемся большой популярностью в киберпреступных кругах. «Нас интересуют уязвимости удаленного выполнения кода …
02/06/21
Не успела остыть тема с базой данных зарегистрировавшихся на сайте free.navalny.com, как на одном из теневых форумов появилось объявление о продаже базы данных подписчиков проекта «Умное голосование», сообщает Телеграмм-канал утечки …
02/06/21
Кибератака на систему здравоохранения Ирландии может обойтись правительству в 100 млн евро, считает глава Управления по охране труда Великобритании (Health and Safety Executive, HSE) Пол Рид (Paul Reid). Выступая на …
02/06/21
Компания ExaGrid, специализирующаяся на устройствах резервного копирования, пострадала от кибератаки с использованием вымогательского ПО Conti в мае нынешнего года. Киберпреступники получили доступ к данным сотрудников и клиентов, а также конфиденциальные …
02/06/21
Исследователи в области кибербезопасности из ИБ-компании Resecurity обнаружили две новые вымогательские группировки — Prometheus и Grief. Участники Prometheus атакуют предприятия из различных сфер по всему миру. Группировка выставила на продажу …
01/06/21
Заявившая о прекращении деятельности кибервымогательская группировка Babuk появилась снова, но уже под названием Payload Bin. Хотя хакеры больше не собираются сами похищать данные и требовать за них выкуп, они предоставят …
01/06/21
Управление здравоохранения Швеции (Folkhälsomyndigheten) отключило свою базу данных инфекционных заболеваний SmiNet после ряда попыток взлома. SmiNet, использующаяся также для хранения электронных отчетов и статистики по заболеваемости COVID-19, была отключена на …
01/06/21
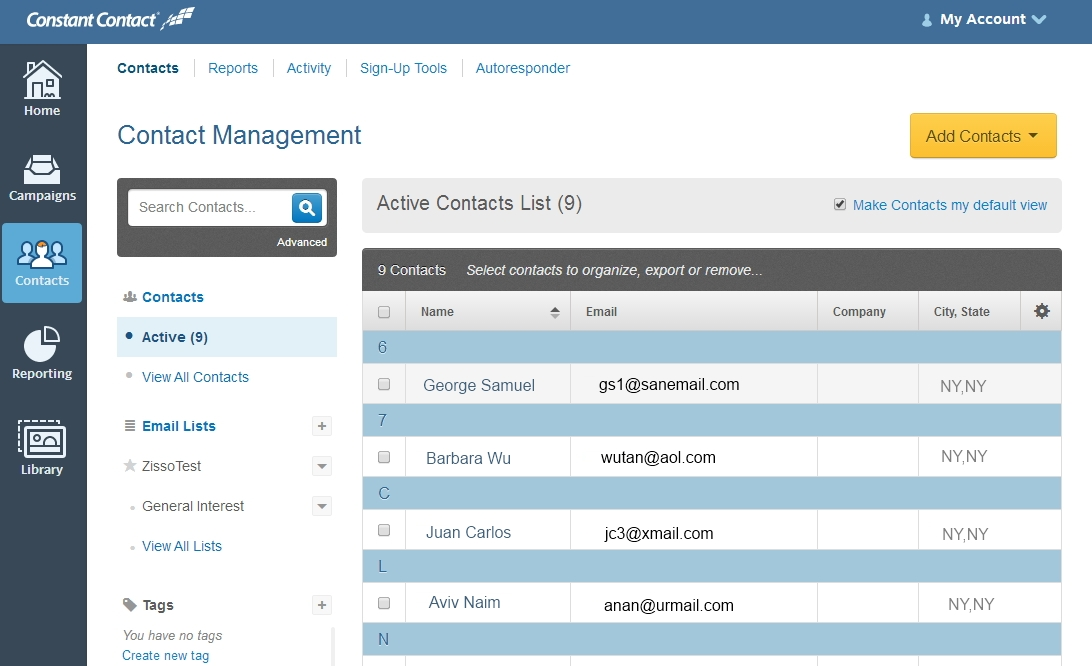
На прошлой неделе Microsoft сообщила , что атаковавшая SolarWinds группировка Nobelium использовала легитимный сервис для массовых рассылок электронной почты Constant Contact для атак на правительственные и другие организации в США …
Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


