





20/04/23
Специалисты ИБ-компании ThreatMon сообщают, что кибершпионская группировка Blind Eagle проводит новую многоэтапную цепочку атак, которая приводит к развертыванию трояна удаленного доступа (RAT) NjRAT на скомпрометированных системах. Blind Eagle (APT-C-36) – …
20/04/23
Группа вымогателей Play разработала два специальных инструмента – Grixba и VSS Copying Tool – для повышения эффективности своих кибератак. Об этом сообщили специалисты Symantec, которые обнаружили и проанализировали образцы, передает …
20/04/23
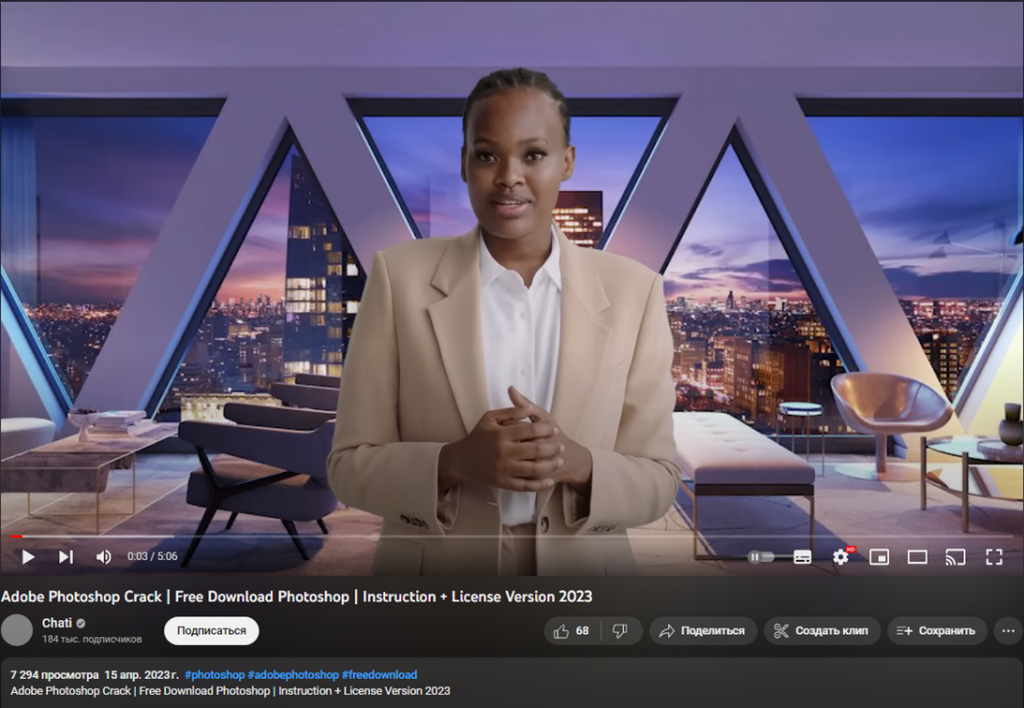
В середине марта злоумышленники выкладывали на видеохостинг YouTube инструкции по взлому популярного программного обеспечения по типу Photoshop, Premiere Pro, 3ds Max и AutoCAD, сопровождая ролики вредоносными ссылками. Исследователи кибербезопасности Morphisec …
20/04/23
Новая группа вымогателей Shadow с середины марта 2023 года начала активно атаковать крупные российские промышленные компании. Как сообщает пресс-служба Group-IB, злоумышленники требуют от компаний суммы в размере $1-2 млн за …
20/04/23
Нидерландская футбольная ассоциация стала жертвой кибератаки, в результате которой хакерская группировка Lockbit получила доступ к большому объему данных. Об этом сообщает Sport.pl. Предполагается, что злоумышленники получили доступ к контрактам бывших …
19/04/23

161 руководитель и специалист департаментов информационной безопасности и кибербезопасности из крупных предприятий ключевых отраслей промышленности встретились 19 апреля на онлайн конференции "Кибербезопасность цифрового предприятия: эффективная защита инфраструктуры, информационных систем, данных …
19/04/23
«Базальт СПО» вновь усиливает безопасность своих операционных систем. В фокусе внимания компании — продукты, предназначенные для разработки решений по лицензированию, защите и управлению продажами ПО. «Базальт СПО» подтвердила совместимость и …
19/04/23
6 апреля в Москве прошла закрытая конференция «Безопасность в финансовой сфере: оптимизация работы отдела ИБ», организованная компанией «СёрчИнформ». В мероприятии приняли участия более 100 руководителей ИБ-служб крупнейших финансовых компаний. С …
19/04/23
Команда Microsoft Threat Intelligence приписала атаки на критическую инфраструктуру США, которые произошли в период с конца 2021 по середину 2022 года, поддерживаемой иранским правительством группировке Mint Sandstorm (Phosphorus, APT35, Charming …
19/04/23
CommScope, американский поставщик сетевой инфраструктуры, базирующийся в Северной Каролине, недавно официально подтвердил, что в конце прошлого месяца подвергся атаке программы-вымогателя. В настоящее время компания расследует утечку украденной информации, якобы уже …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


