





17/04/23
Новый хакерский инструмент на основе Python под названием «Legion» продаётся через Telegram любому желающему киберпреступнику для начальной компрометации целевых систем и сбора учётных данных, пишет Securitylab. Legion - это модульная …
17/04/23
По данным компании SentinelOne, предположительно базирующаяся в Пакистане группировка Transparent Tribe (APT36, Operation C-Major, PROJECTM и Mythic Leopard) проводит кибератаки на сектор образования Индии с целью развертывания вредоносного ПО под …
17/04/23
Исследователи кибербезопасности из ИБ-компании Trellix подробно описали тактику новой развивающейся группировки RTM Locker («Read The Manual» Locker), которая является поставщиком программы-вымогателя как услуги (Ransomware-as-a-Service, RaaS) и осуществляет атаки для получения …
14/04/23
Завершили первую неделю онлайн-Форума ITSEC 2023: информационная и кибербезопасность России конференцией "Цифровая трансформация процессов разработки защищенного ПО и внедрение технологических практик DevSecOps". 14 апреля 163 ИТ и ИБ директора, руководителя …
14/04/23
Скорость развития кибератак драматически растет: от проникновения в инфраструктуру и до достижения целей хакерам в среднем требуется 7 дней, а не несколько месяцев, как это было еще пару лет назад …
14/04/23
Минцифры начинает приём заявок на включение программно-аппаратных комплексов (ПАК) в реестр российского ПО. Это позволит компаниям-производителям ПАК претендовать на налоговые льготы — пониженные страховые взносы (7,6 %) и нулевую ставку …
14/04/23
Хакеры, стоящие за атакой на Western Digital, заявили, что зашифровали файлы компании с помощью программы-вымогателя, скачали из внутренней сети WD 10 ТБ данных, включая информацию клиентов компании, а также получили …
14/04/23

Приложение Kyocera для Android с более миллиона установок уязвимо перед неправильной обработкой намерений (intent). При использовании уязвимости другие вредоносные приложения могут загружать и устанавливать вредоносное ПО на устройство. Согласно уведомлению …
14/04/23
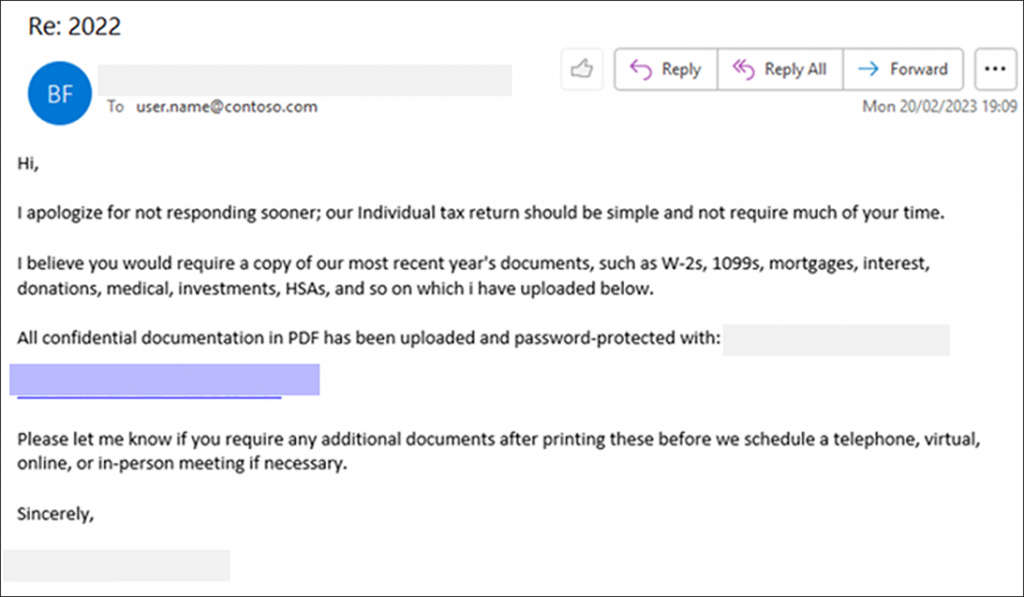
Microsoft Threat Intelligence предупреждает о фишинговой кампании, нацеленной на бухгалтерские фирмы и налоговые органы с помощью вредоносных программ для удалённого доступа, позволяющих получить первоначальный доступ к корпоративным сетям. Поскольку в …
14/04/23
Округ Саффолк в Нью-Йорке завершил расследование разрушительной атаки программы-вымогателя, которая вынудила госслужащих перейти на «ручку и бумагу». В результате атаки в сентябре 2022 года произошла утечка конфиденциальной информации более 1,5 …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


