





13/10/22
Комитет Совета Безопасности ООН по санкциям в отношении КНДР обвинил в атаках на блочейны Ronin и Harmony северокорейские группировки, такие как Lazarus. По словам членов комитета, хакеры из КНДР используют …
13/10/22

Согласно отчету ИБ-компании INKY, объемы вредоносного спама удвоились в сентябре по сравнению с предыдущими тремя месяцами и будут расти еще больше. В последних атаках киберпреступники выдают себя за Администрацию малого …
13/10/22
По словам экспертов из Resecurity в даркнете начали набирать популярность сервисы, позволяющие создавать дипфейки. Дипфейки могут использоваться для политической пропаганды, дезинформации, афер и мошенничества, согласно Securitylab. Один из недавно обнаруженных …
12/10/22

ИБ-компания Trellix опубликовала отчет о развитии атаки с использованием социальной инженерии BazarCall. Первоначально кампании BazarCall появились в конце 2020 года, и исследователи Trellix заметили непрерывный рост атак, связанных с этой …
12/10/22
В прошлом месяце специалистами «Лаборатории Касперского» было зафиксировано свыше 40,5 тыс. попыток перехода российских пользователей на фишинговые ресурсы, на которых хакеры всеми возможными способами обманывают пользователей, которые хотят приобрести ОС …
12/10/22
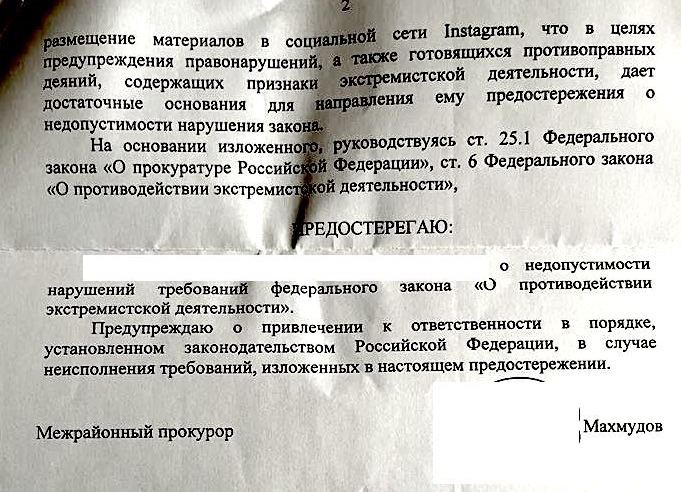
Прокуратура начала вручать пользователям Facebook* и Instagram* предостережения о недопустимости экстремистской деятельности. Об этом юрист Павел Чиков сообщил в своем телеграм-канале, передает Securitylab. По словам эксперта, прокурор грозит административной и …
12/10/22
Исследователи из компании Oxeye сообщили о новой уязвимости в JavaScript-песочнице vm2, отслеживаемой под идентификатором CVE-2022-36067. Она получила кодовое название Sandbreak и имеет оценку 10 из 10 по шкале CVSS, пишет …
12/10/22

Специалисты Positive Technologies проанализировали публикации на киберпреступную тематику в каналах и чатах Telegram. Исследование показало, что большинство сообщений в мессенджере посвящены компрометации пользовательских данных, в том числе их покупке и …
12/10/22
29-летний Эндрю Суарес из Миддлтауна занимался кражей данных и помогал группировке Black Axe отмывать нечестно заработанные деньги, в чем и был обвинен федеральным судом США. Суарес открывал банковские счета для …
12/10/22
Исследователи безопасности ESET обнаружили ранее неизвестное вредоносное ПО, используемое кибершпионской группировкой POLONIUM, которая атакует исключительно израильские организации. По данным ESET, POLONIUM нацелена на инженерные, IT-, юридические, коммуникационные, маркетинговые и страховые …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


