





04/08/22
По данным ИБ-компании SentinelOne , оператор или партнер программы-вымогателя LockBit использует утилиту командной строки VMware под названием «VMwareXferlogs.exe» для боковой загрузки Cobalt Strike , а также инструмент командной строки, связанный …
03/08/22
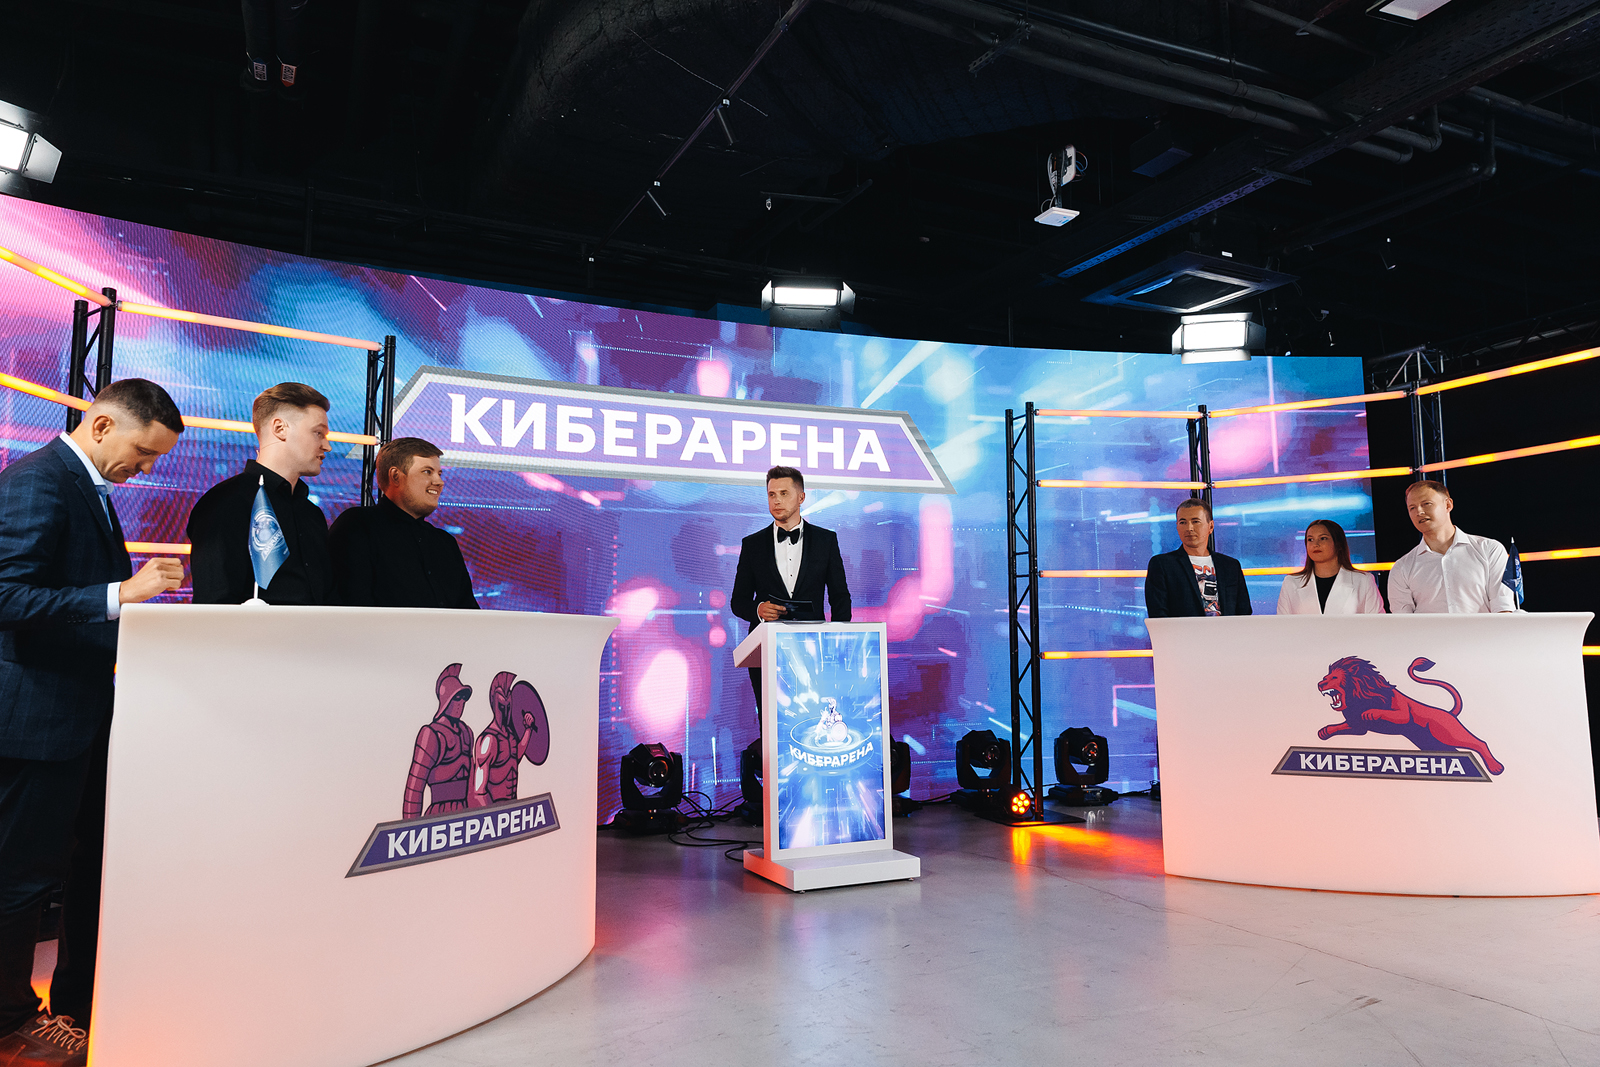
Второй выпуск интеллектуального онлайн-шоу, посвященного теме кибербезопасности и ИТ «Киберарена» 28 июля, провели в Санкт-Петербурге на «Газпром Арене». 4 команды, состоящие из представителей бизнеса в области ИБ и ИТ обсуждали …
03/08/22

ИБ-компания Halborn предупредила пользователей о новой фишинговой кампании , похищающей seed-фразы владельцев криптокошельков MetaMask. Это передает Securitylab. 25 июля Halborn получила мошенническое электронное письмо якобы от MetaMask, которое «может показаться …
03/08/22
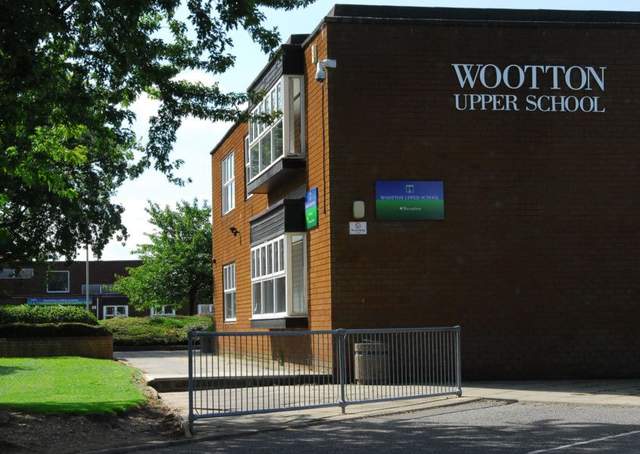
Группа вымогателей Hive требует 500 000 фунтов стерлингов (около $608 000) от двух школ в Англии после взлома их IT-систем. Об этом пишет Securitylab. Учащиеся и родители старшей школы Вуттона …
03/08/22
29 июля Австрия начала расследование сообщений о том, что австрийская компания DSIRF разработала шпионское ПО, нацеленное на юридические фирмы, банки и консалтинговые компании в странах Европы. Ранее группа безопасности Microsoft …
03/08/22

Исследователи Trend Micro обнаружили кампанию , которая использует приложения-дропперы для Android, чтобы скомпрометировать устройство жертвы с помощью банковского трояна. Набор из 17 приложений под названием DawDropper маскировались под сканеры документов, …
03/08/22
По статистике «Лаборатории Касперского», в первом полугодии 2022 года злоумышленники стали в 2 раза чаще атаковать российских пользователей, используя уязвимость небезопасной десериализации. Этой угрозе подвержены как рядовые пользователи, так и …
03/08/22
Специалисты Microsoft обнаружили, что брокер доступов, отслеживаемый как DEV-0206, использует червя Raspberry Robin для развертывания дроппера в сетях, где были найдены следы вредоносной активности Evil Corp. Аналитики Microsoft обнаружили вредоносное …
03/08/22
Creos Luxembourg объявила, что системы компании подверглись кибератаке на прошлой неделе. Хотя атака не повлияла на подачу электроэнергии и газа, телефонные линии и системы управления вышли из строя. В своем …
02/08/22

Система мониторинга событий информационной безопасности MaxPatrol SIEM получила новый пакет экспертизы. Он позволяет выявить еще десять признаков активности злоумышленников с большей точностью и меньшим количеством ложных срабатываний — благодаря интеграции …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


