





24/05/22
Европейские провайдеры облачных сервисов жаловались на то, что Microsoft ставит их в неравные условия, выставляя пользователям программ Microsoft более высокие цены за работу с программами в облачных системах, не принадлежащих …
24/05/22
В PyPI обнаружен очередной вредоносный пакет, использующийся в атаках на цепочку поставок с конечной целью установить маячок Cobalt Strike или бэкдор на системы под управлением Windows, Linux и Darwin. PyPI …
24/05/22
XORDDoS был впервые замечен в 2014 году. Это Linux-вредонос, который образовывал ботнет для массированных DDoS-атак на игровые и образовательные сайты. XorDDos умеет обфусцировать свои активности, что помогает обойти механизмы обнаружения …
24/05/22
В недавнем отчете исследователи безопасности из Университета University of Trento в Италии провели оценку защиты организаций от APT угроз (Advanced Persistent Threat, APT). Команда составила информацию о 86 APT атаках …
23/05/22
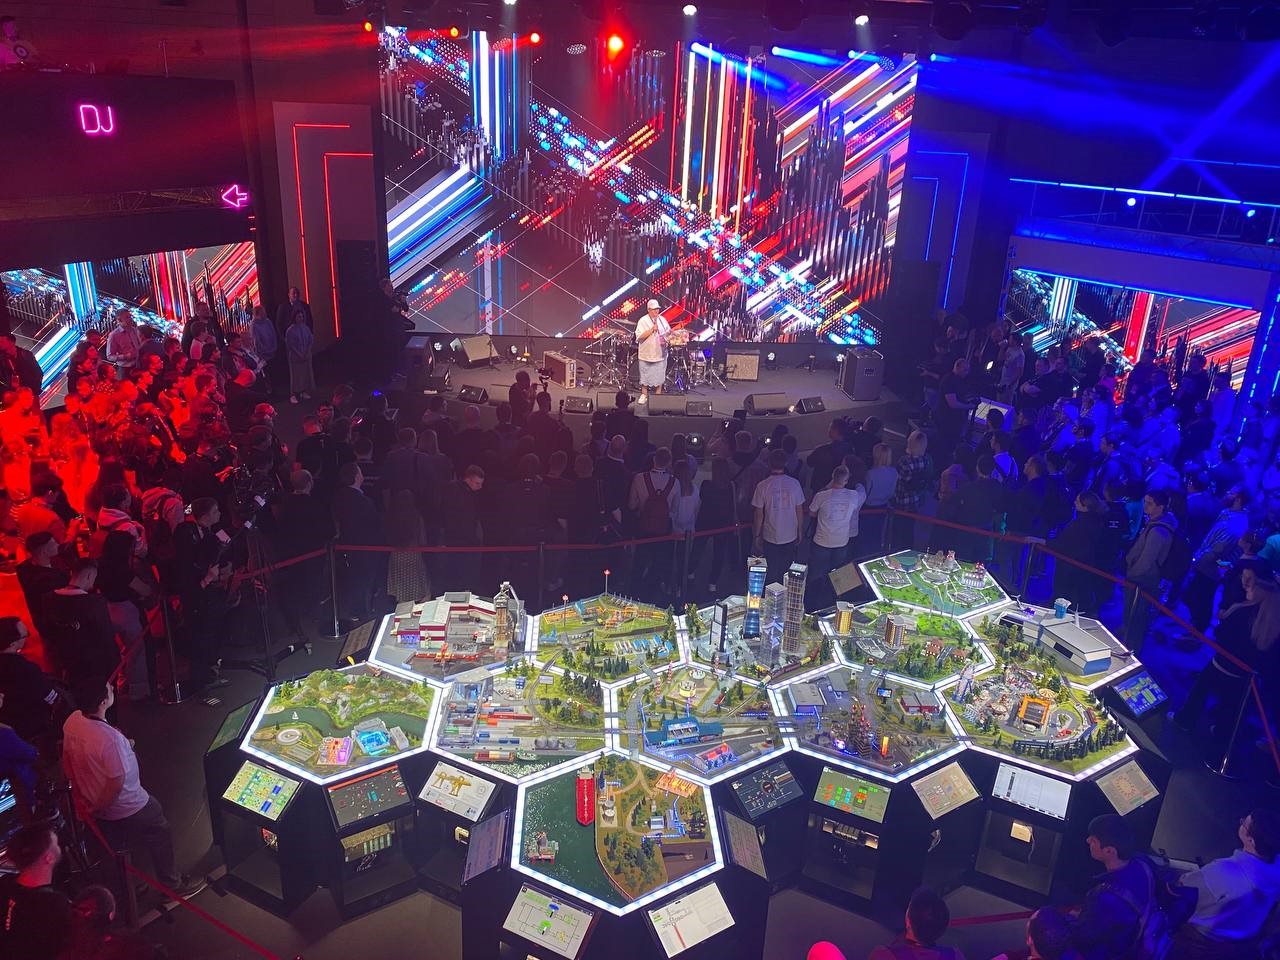
Информационная безопасность напрямую связана с безопасностью граждан и всего государства. Об этом не раз говорилось на международном форуме по практической безопасности Positive Hack Days 11. Живая демонстрация происходила одновременно — …
23/05/22
Медиакорпорация Nikkei сообщила об атаке с использованием вымогательского ПО на штаб-квартиру компании в Сингапуре. Инцидент произошел почти неделю назад, 13 мая 2022 года. Несанкционированный доступ к серверу был впервые обнаружен …
23/05/22
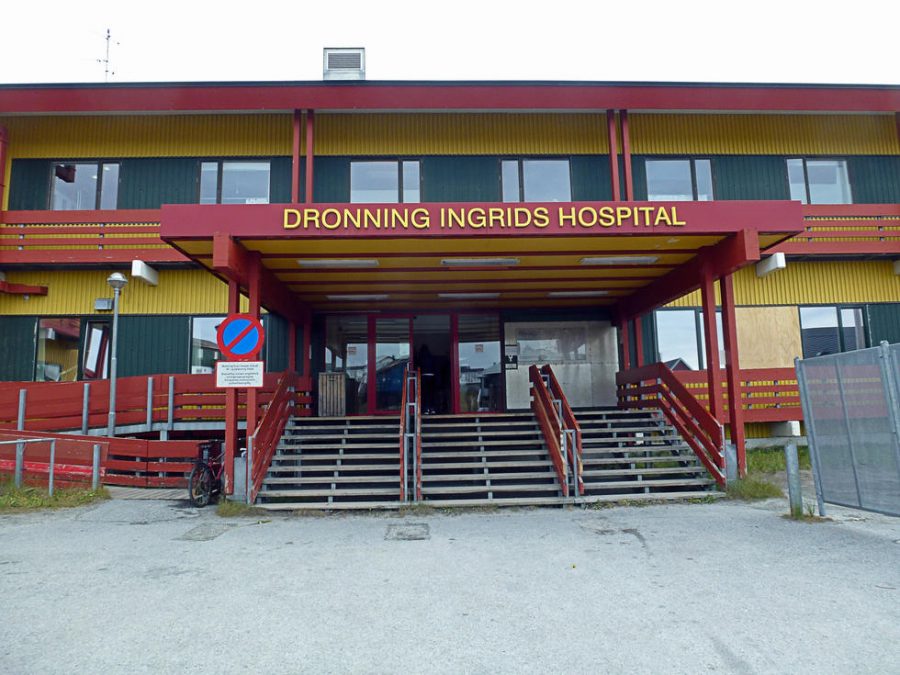
Правительственные чиновники не прокомментировали, была ли это атака программы-вымогателя, но заявили о сбое в IT-системе здравоохранения из-за киберинцидента. Власть была вынуждена перезагрузить все IT-системы и серверы. Из-за перезапуска сети работники …
23/05/22
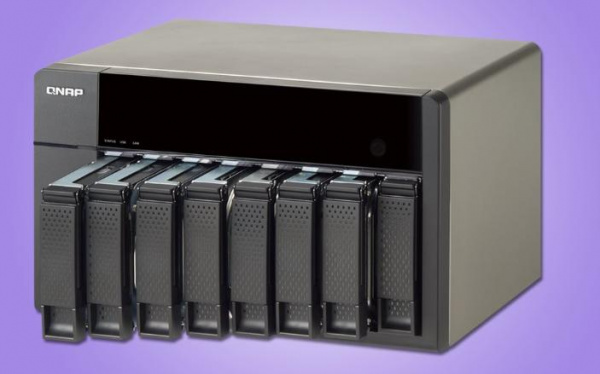
Тайваньский производитель сетевых накопителей (NAS) QNAP предупредил своих пользователей о необходимости обезопасить их устройства от новых атак вымогательского ПО DeadBolt. Компания рекомендовала обновить NAS до последней версии ПО и отключить …
23/05/22
По словам руководителя отдела исследований Advanced Intel Елисея Богуславского, группировка Conti заявила о прекращении своей деятельности и отключила инфраструктуру группы. «Conti Ransomware больше нет! Сегодня официальный сайт Conti Ransomware был …
23/05/22
Северокорейская киберпреступная группировка Lazarus эксплуатирует нашумевшую уязвимость в утилите журналирования Log4j для внедрения бэкдоров на серверы VMware Horizon с целью их дальнейшего заражения вредоносным ПО для кражи данных. Речь идет …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


