





Recent Posts by Komolov Rostislav:
26/02/23
Исследователи кибербезопасности ReversingLabs предупреждают о «пакетах-самозванцах», имитирующих популярные библиотеки, доступные в репозитории Python Package Index (PyPI). Всего был обнаружен 41 вредоносный пакет PyPI. Все они представляют собой поддельные варианты законных …
26/02/23
Деятельность группировки, отслеживаемой под кодовым названием Hydrochasma, продолжается с октября 2022 года. «Судоходные компании и медицинские лаборатории в Азии подвергаются атакам в рамках кампании по сбору разведданных, которая опирается исключительно …
26/02/23
В ходе недавней атаки на Open Source экосистему NPM, киберпреступниками было загружено в репозиторий более 15 тысяч спам-пакетов с целью распространения фишинговых ссылок. Это передает Securitylab. «Пакеты были созданы с …
26/02/23
Хакерам удалось получить доступ к различным данным, включая пароли миллионов пользователей Apple и Microsoft, путем взлома центров обработки данных крупнейших ИТ-компаний, расположенных в Азии. Эти сведения стали известны благодаря информации, …
26/02/23
Сложная ботнет-сеть, известная как MyloBot, скомпрометировала тысячи систем, большинство из которых расположены в Индии, США, Индонезии и Иране. Согласно данным компании BitSight, в настоящее время ежедневно появляется более 50 тысяч …
26/02/23

Португальская организация Águas e Energia do Porto, крупнейший поставщик питьевой воды и электроэнергии в городе Порту, заявила 8 февраля, что подверглась кибератаке, передает Securitylab. Как сообщается, городское водо- и электроснабжение …
22/02/23
Американская сеть здравоохранения Лихай-Вэлли (LVHN), которая управляет более чем десятью больницами в разных городах штата Пенсильвания, отказалась платить денежный выкуп вымогателям из группировки ALPHV / BlackCat. Группировка ALPHV / BlackCat …
22/02/23
Эксперты ИБ-компании PeckShield обнаружили большое количество токенов, якобы связанных с чат-ботом ChatGPT. Специалисты обнаружили по крайней мере 3 мошеннических токена с тикером BingChatGPT для кражи средств. Два из них уже …
22/02/23
В даркнете появился новый инфостилер под названием Stealc, который набирает обороты благодаря агрессивному продвижению возможностей для кражи данных и сходству с вредоносными программами Vidar, Raccoon, Mars и Redline. Исследователи безопасности …
22/02/23
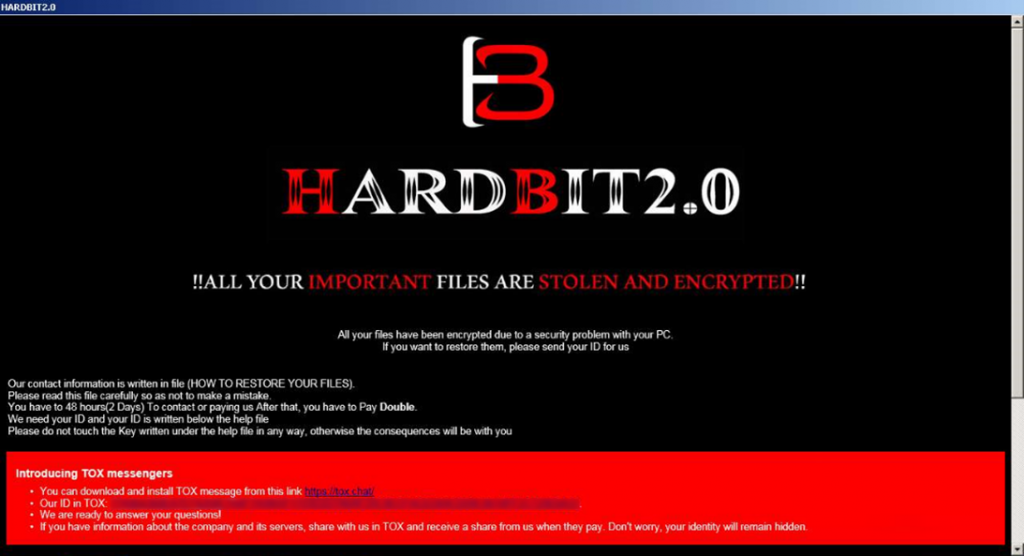
Согласно отчету компании Varonis, которая занимается безопасностью и аналитикой данных, первая версия HardBit была замечена в октябре 2022 года. А месяц спустя, в ноябре 2022, в игру вступила версия 20 …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


