





Recent Posts by Komolov Rostislav:
08/12/22
Исследователи Fortinet обнаружили в дикой природе новое вымогательское ПО с открытым кодом под названием Cryptonite, которое бесплатно распространялось на Github. Как выяснили специалисты, из-за ошибки в коде вредонос не шифрует, …
08/12/22
Как сообщают исследователи Microsoft, им удалось раскрыть серию кибератак, в ходе которых кластер под идентификатором DEV-0139 использовал Telegram-чаты для проведения кибератак на криптоинвесторов. Об этом пишет Securitylab. Атака проходила по …
08/12/22

Исследователи Insikt Group из Recorded Future обнаружили, что группировка SEABORGIUM (также известная как Callisto, COLDRIVER и TA446) подделала страницу входа Microsoft американского поставщика военного оборудования в качестве фишинговой приманки. Поддельная …
07/12/22

Компания Positive Technologies дополнила программно-аппаратный комплекс глубокого анализа технологического трафика PT Industrial Security Incident Manager (PT ISIM) новым пакетом экспертизы. Обновление обеспечивает расширенную поддержку семейства протоколов Mitsubishi Electric. «Mitsubishi Electric …
07/12/22
Эксперты «Лаборатории Касперского» выяснили актуальное состояние глобального рынка найма в теневом сегменте сети, а также проанализировали, для каких целей злоумышленники могут нанимать работников из IT-сферы. Специалисты изучили 155 русско- и …
07/12/22
Исследователи ИБ-компании CrowdStrike обнаружили новую кампанию, нацеленную на фирмы в сфере телекоммуникаций и аутсорсинга бизнес-процессов. По словам экспертов, конечная цель этой кампании – получить доступ к сетям операторов мобильной связи …
07/12/22

Группировка «Team Mysterious Bangladesh» заявила, что скомпрометировала системы Центрального совета высшего образования Индии (CBHE). Об этом сообщили эксперты ИБ-компании CloudSEK. Злоумышленники заявили о том, что они украли информацию о студентах …
07/12/22
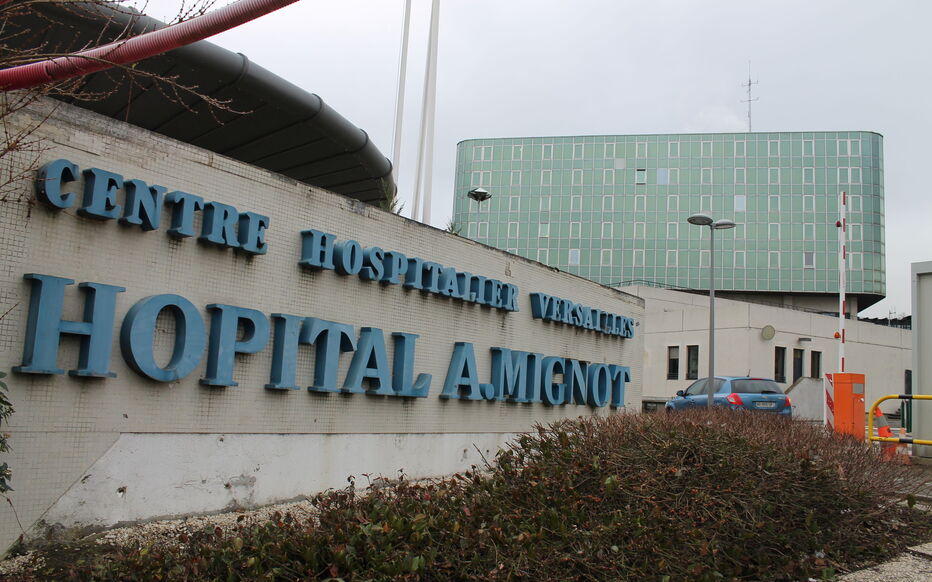
Как сообщает Securitylab со ссылкой на издание Franceinfo, в выходные учебная больница Андре Миньо подверглась кибератаке, которая вынудила учреждение отключить все компьютерные сети. Это привело к отмене всех операций и …
07/12/22
Исследователи Palo Alto Unit 42 описали 3 новых загрузчика Cobalt Strike , каждый из которых загружает разные типы имплантатов – SMB Beacon, DLL Beacon и стейджер Cobalt Strike. Об этом …
06/12/22

Исследователи ИБ-компании Resecurity обнаружили новый рынок в даркнете, ориентированный на разработчиков и операторов мобильных вредоносных программ. Торговая площадка под названием «InTheBox» работала в сети TOR по крайней мере с мая …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


