






Recent Posts by Komolov Rostislav:
15/02/22
На прошлой неделе федеральное ведомство уголовной полиции BKA направило в Telegram соответствующие запросы по указанным группам. Рабочая встреча в четверг состоялась без участия основателя компании Павла Дурова, однако отмечается, что …
15/02/22
Специалисты ИБ-компании SentinelLabs раскрыли деятельность APT-группы, получившей название ModifiedElephant. Группировка активна уже десять лет и действует, предположительно, в интересах правительства Индии. Она специализируется на целенаправленных атаках на активистов, правозащитников, ученых …
14/02/22
Уральский федеральный университет имени первого президента России Б. Н. Ельцина, ведущий научно-образовательный центр и крупнейший вуз Урала, и компания Huawei, ведущий мировой поставщик интеллектуальных устройств и инфраструктурных решений в области …
14/02/22
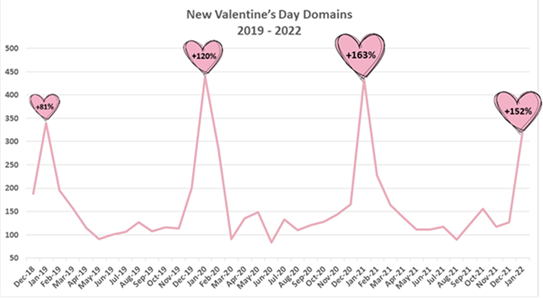
Команда Check Point Research (CPR), в преддверии Дня святого Валентина отмечает рост вредоносной активности, нацеленной на покупателей. В январе эксперты Check Point Research (CPR) зафиксировали увеличение на 152% числа регистраций …
14/02/22
За последние два года кибервымогатели получили от своих жертв $1,3 млрд, что свидетельствует о всплеске киберпреступной активности. Об этом сообщается в новом отчете компании Chainalysis. Согласно отчету, общая сумма уплаченного …
14/02/22
Компетентные регулирующие органы Австралии, Великобритании и США опубликовали совместное уведомление, предупреждающее об увеличении числа опасных, высокотехнологических атак вымогательского ПО на организации критической инфраструктуры по всему миру. Согласно уведомлению, атаки затрагивают …
14/02/22
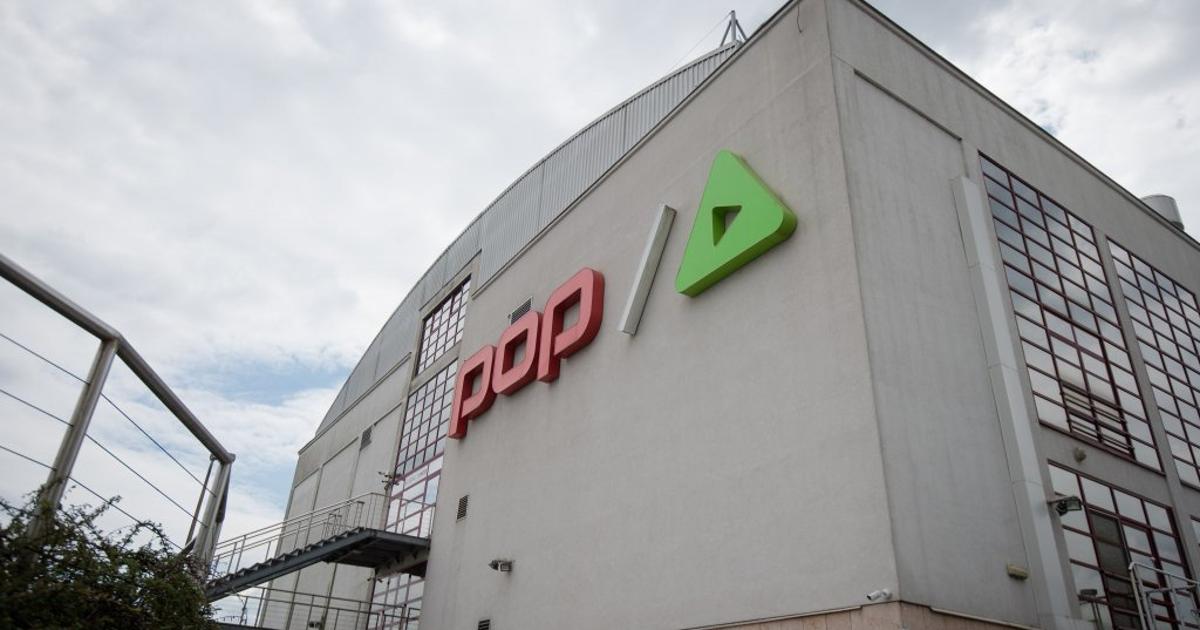
Самый популярный телеканал Словении Pop TV пострадал от кибератаки, предположительно с использованием вымогательского ПО. Инцидент затронул компьютерную сеть Pop TV, в результате чего компания не могла использовать заставки с компьютерной …
14/02/22
Злоумышленники начали распространять поддельные установщики обновлений Windows 11 среди пользователей Windows 10, обманом заставляя их загружать и запускать инфостилер RedLine. Время атак совпадает с объявлением Microsoft о широкомасштабном этапе развертывания …
14/02/22
На форуме издания BleepingComputer были опубликованы главные ключи дешифрования для вымогателей Maze, Egregor и Sekhmet. Ключи опубликованы пользователем под псевдонимом Topleak, который утверждает, что является разработчиком всех трех вредоносов. Как …
14/02/22
Тегеранская ИБ-компания Amnpardaz Software обнаружила таинственный вредоносный код на сервере одного из клиентов, производства американской компании Hewlett Packard Enterprise. Устройство работало нормально, пока в один момент не начало удалять свои …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"



Copyright © 2025, ООО "ГРОТЕК"


