





24/03/23
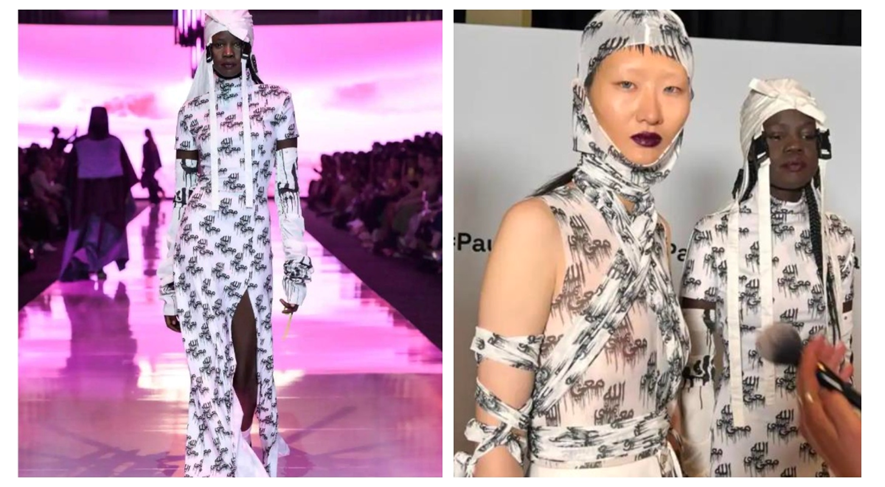
Мусульманские хактивисты провели DDoS-атаки на десятки австралийских учреждений и предприятий в ответ на «позорную демонстрацию» религиозных текстов во время показа мод в Мельбурне. Австралийский дом моды Not A Man's Dream …
24/03/23
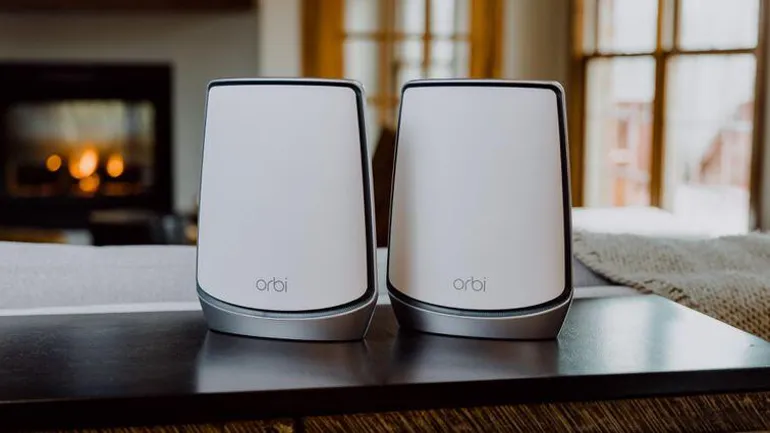
В сети опубликованы PoC-эксплойты для уязвимостей в маршрутизаторах Netgear серии Orbi 750 и сателлитах Netgea, пишет Securitylab. Netgear Orbi — это популярная мэш-система для домашних пользователей, обеспечивающая надежное покрытие и …
24/03/23
Новая кампания группы MageCart по краже данных кредитных карт скрывает вредоносный код внутри модуля платежного шлюза «Authorize.net» для плагина WooCommcerce, позволяя хакерам избежать обнаружения. Об этом сообщили эксперты по безопасности …
24/03/23
Северокорейская APT-группа ScarCruft использует файлы справки Microsoft Compiled HTML Help (CHM) для загрузки дополнительных вредоносных программ на целевые машины, передает Securitylab. Группировка ScarCruft (APT37, Reaper, RedEyes и Ricochet Chollima) с …
24/03/23

Telegram-канал « in2security » сообщил, что в сеть выложен второй файл предположительно с данными 4,5 млн. пользователей бонусной программы «СберСпасибо». Утечка содержит: номера телефонов; адреса электронной почты; даты рождения; даты …
23/03/23
«РТК-Солар» и SolidLab объявили о сотрудничестве в области внедрения процессов безопасной разработки приложений (DevSecOps). Благодаря объединению компетенций двух компаний заказчики получат полный спектр услуг, связанных с обеспечением цикла безопасной разработки …
23/03/23
Северокорейские проправительственные хакеры Lazarus Group, ответственные за взлом блокчейн-моста Ronin в марте 2022 года и кражу активов из криптопроекта Axie Infinity на сумму $625 млн, предприняли попытку получить доступ к …
23/03/23
Неправильно настроенные серверы Linux SSH стали мишенью в рамках новой кампании по развертыванию различных вариантов вредоносного ПО под названием ShellBot. «ShellBot, также известный как PerlBot, представляет собой ботнет, разработанный на …
23/03/23
Исследователи безопасности из ZenGo Wallet обнаружили , что децентрализованные криптографические приложения (DApp) оказались уязвимыми для «атаки красных таблеток» (Red Pills Attack)— метода, который можно использовать для сокрытия вредоносного поведения смарт-контрактов …
23/03/23
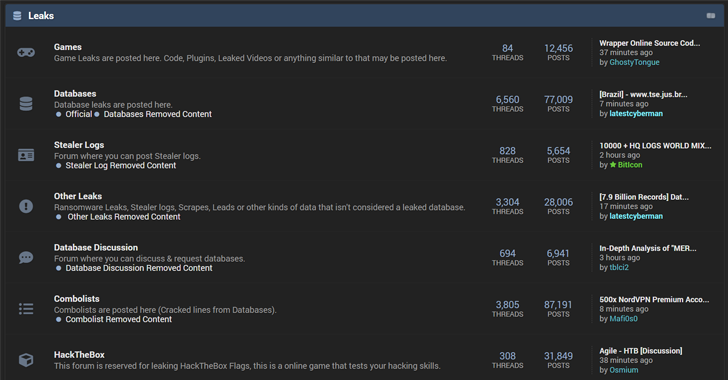
Известный хакерский форум Breached закрылся после того, как новый администратор «Baphomet» сообщил, что правоохранительные органы имеют доступ к серверам сайта. После недавнего ареста 21-летнего Конора Брайна Фитцпатрицка , основателя и …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


