
Неизвестный злоумышленник похитил 8,8 млн наборов данных датчан через небольшого ит-подрядчика
Komolov Rostislav 14/10/26
По информации датских журналистов, как минимум три учетные записи Pays ApS использовали пароль «123456», причем одна принадлежала администратору. Человек, назвавший себя участником взлома, утверждает, что получил доступ с помощью утекших учетных данных и затем написал две программы для автоматического сбора информации.
Хакеры добрались до системы движения супертанкера VL Prosperity
Komolov Rostislav 07/10/26
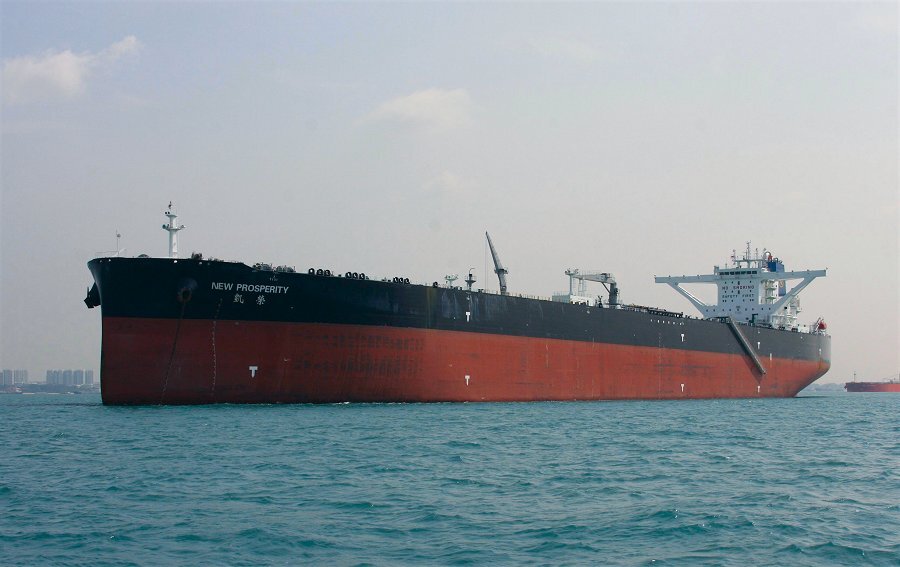
ФБР и Береговая охрана США нашли признаки того, что посторонние временно получили доступ к цифровой системе, связанной с движением судна. VL Prosperity способен перевозить около 2,3 млн баррелей нефти и в августе направлялся в Галвестон, штат Техас.
Хакер утверждает, что полгода тайно получал данные клиентов Revolut
Komolov Rostislav 17/09/26
История с утечкой Revolut оказалась значительно шире первоначальной версии. Хакер под псевдонимом IAmNotAVillain утверждает, что злоумышленники около шести месяцев сохраняли доступ к системам нескольких подразделений итальянских правоохранительных органов и использовали государственную инфраструктуру для запросов конфиденциальных данных клиентов фи …
Вымогательская группировка Qilin похитила терабайты данных у Бюро по контролю за алкоголем, табаком, огнестрельным оружием и ввзрывчатыми веществами США
Komolov Rostislav 04/09/26
Само ведомство подтвердило взлом отдельной системы, связанной с расследованиями, однако пока не подтверждает подлинность опубликованных материалов, поэтому масштабы возможной утечки остаются неизвестными.
DDoS-атака третий день мешает работе государственных цифровых сервисов Норвегии
Komolov Rostislav 26/08/26
Перегрузка общей инфраструктуры затронула системы авторизации, электронные подписи, обмен данными между ведомствами и другие службы, от которых зависят государственные сайты по всей стране. Проблемы начались 24 августа в 03:38 по местному времени, пишет Securitylab. Норвежское управление цифровизации Digdir и его подрядчик Vivicta подтвердили атаку …
Обнаружена серия целевых фишинговых кампаний против пользователей в Южной Корее и Японии
Komolov Rostislav 25/08/26
Северокорейская группировка Kimsuky научилась оставлять сразу несколько путей обратно на заражённый компьютер, причём часть из них выглядит как совершенно обычное программное обеспечение. Жертвам отправляли письма со ссылкой на архив в OneDrive. Внутри находился вредоносный ярлык LNK, замаскированный под документ. После запуска ярлык показывал наст …
Госслужащим Мьянмы рассылали установщик скрытого инструмента удалённого управления под видом сообщения от министерства
Komolov Rostislav 20/08/26

Специалисты Seqrite связали кампанию Operation QUICSILVER с действующей в интересах Китая группировкой, хотя оценивают такую связь лишь со средней уверенностью. Приманкой служило приглашение на церемонию выпуска от имени отдела информационных технологий и кибербезопасности Мьянмы. Документ на бирманском языке приглашал получателя на мероприятие 3 и …
Два ведомства управления Берлина отключили от общей сети города после кибератаки
Komolov Rostislav 19/08/26

Проблемы начались после атаки на Управление Сената Берлина по городскому развитию, строительству и жилью и Управление по вопросам мобильности, транспорта, защиты климата и окружающей среды. В пятницу обе структуры отключили от общей городской сети, чтобы не допустить дальнейшего распространения атаки. В результате сотрудники потеряли доступ к интер …
Хакеры взломали 85 учётных записей в государственных системах Тайланда
Komolov Rostislav 14/08/26
Операцию провели с 1 по 4 июля 2026 года в 12 последовательных волнах. Специалисты израильской компании Dream обнаружили следы атаки на государственные структуры в Азии. Компания не назвала пострадавшую страну, однако собеседник Financial Times, знакомый с деталями атаки, сообщил, что целью был Тайвань, передаёт Securitylab.
В тёмной сети появился гигантский архив с данными казахстанцев
Komolov Rostislav 12/08/26

В тёмной сети появилось предложение о продаже базы, которая якобы содержит данные примерно 15 млн жителей Казахстана. Если заявленный масштаб подтвердится, речь идёт почти о трёх четвертях населения страны. Автор объявления утверждает, что получил сведения из инфраструктуры электронного правительства eGov, однако независимых доказательств взлома го …
- Отрасль (5928)
- Преступления (4895)
- Пресс-релиз (4641)
- Угрозы (3847)
- Вымогатели (1049)
- США (1041)
- Киберзащита (800)
- кибербезопасность (796)
- ЛК (744)
- Компании (722)
- Исследование (679)
- фишинг (658)
- Киберугрозы (610)
- Криптовалюты (557)
- Мошенничество (510)
- Наказания (498)
- Вебмониторэкс (495)
- Статистика (453)
- Анонс (449)
- Microsoft (438)
- Европа (433)
- Конференции (411)
- Positive Technologies (386)
- Банки и финансы (378)
- Кибератаки (347)
- BI.Zone (342)
- Windows (329)
- данные пользователей (329)
- Газинформсервис (318)
- Китай (305)
- Android (299)
- Linux (279)
- Законодательство (268)
- APT-группы (267)
- Google (267)
- трояны (252)
- ГК "Астра" (250)
- Хакерские атаки (247)
- электронная почта (247)
- Персональные данные (243)
- ботнет (234)
- КНДР (233)
- хищение данных (224)
- DDoS-атаки (218)
- Гарда (218)
- тактики киберпреступников (218)
- Онлайн-торговля (214)
- обновления (207)
- приложения (199)
- Telegram (193)
- Облачные технологии (192)
- кибершпионаж (187)
- бэкдоры (184)
- Смартфоны (182)
- Check Point (179)
- Великобритания (179)
- GitHub (178)
- Иран (171)
- Роскомнадзор (171)
- Образование (166)
- соцсети (163)
- судебное разбирательство (163)
- Юзергейт (161)
- поисковики (161)
- Facebook (160)
- Опрос (160)
- пароли (160)
- Apple (158)
- ESET (158)
- межсетевые экраны (156)
- Positive_Technologies (151)
- майнинг (146)
- онлайн-реклама (146)
- Group-IB (145)
- Инфовотч (142)
- даркнет (142)
- фальшивые приложения (142)
- Trend Micro (141)
- Ростелеком-Солар (140)
- Финансовые показатели (139)
- Форум (134)
- Сертификация (131)
- 2025 (130)
- торговля данными (127)
- NGFW (123)
- CISA (122)
- Индия (122)
- мессенджеры (122)
- RAT-трояны (121)
- Израиль (117)
- Рейтинги (117)
- медицина (114)
- Прогнозы (112)
- ФСТЭК (112)
- инфостилеры (112)
- маршрутизаторы (111)
- Импортозамещение (110)
- университетские исследования (109)
- 0Day-уязвимости (108)
- криптобиржи (108)
- WordPress (107)
- macOS (103)
- Южная Америка (103)
- Секьюрити Вижн (101)
- госинициативы (98)
- F.A.C.C.T. (97)
- Вебинар (97)
- SIEM (95)
- ИнфоТеКС (94)
- сотовые операторы (93)
- шифровальщики (93)
- DLP (92)
- Google Chrome (92)
- СУБД (92)
- Конкурс (91)
- кредитные карты (91)
- искусственный интеллект (90)
- Cisco Talos (89)
- Азия (89)
- Ideco (88)
- инструкции (88)
- 2024 (87)
- Р-вижн (86)
- Google Play (85)
- Блокировка сайтов (85)
- ФБР (85)
- Palo Alto Networks (84)
- Германия (83)
- Twitter (82)
- домены (82)
- утечка данных (82)
- F6 (81)
- открытое ПО (81)
- серверы (81)
- Регулирование (80)
- Cisco (78)
- LockBit (77)
- вирусы на продажу (76)
- Lazarus Group (75)
- npm (75)
- Bleeping Computer (74)
- КИИ (74)
- Южная Корея (74)
- VPN-сервисы (73)
- COVID-19 (72)
- Новости (72)
- Ред Софт (72)
- операционные системы (72)
- Fortinet (71)
- Энергетика (71)
- VPN (70)
- АйТи Бастион (70)
- Код Безопасности (68)
- ЦБ (68)
- 2023 (67)
- АМТ-ГРУП (66)
- Австралия (66)
- Минцифры (66)
- Astra Linux (63)
- Whatsapp (63)
- Блокировка (62)
- Искусственный интеллект (62)
- Avast (61)
- JavaScript (59)
- Sophos (59)
- itsec (59)
- рынок труда (59)
- Jatoba (58)
- Рутокен (58)
- Украина (58)
- PoC-эксплоиты (57)
- Proofpoint (57)
- Symantec (57)
- VMWare (57)
- страхование (57)
- ФСБ (56)
- государственные хакеры (56)
- Microsoft Exchange (55)
- Авиакомпании и аэропорты (55)
- События (55)
- Шифрование (55)
- RAT (54)
- Серчинформ (54)
- StaffCop (53)
- Базальт СПО (53)
- ИТ-инфраструктура (53)
- Средний Восток (53)
- исходный код (53)
- плагины (53)
- Mandiant (52)
- Интернет вещей (IoT) (52)
- Информационная безопасность (52)
- DNS (51)
- Zscaler (51)
- Африка (51)
- Huawei (50)
- последние разработки (50)
- университеты (50)
- УЦСБ (49)
- Интернет (48)
- Канада (48)
- антивирусы (48)
- криптовалюта (47)
- NGR Softlab (46)
- АСУ ТП (46)
- Белоруссия (46)
- ИТ-Экспертиза (46)
- Системы хранения данных (СХД) (46)
- 2026 (45)
- GIS DAYS (45)
- ITSEC 2025 (44)
- Iphone (44)
- Microsoft Office (44)
- Malwarebytes (43)
- The Standoff (42)
- Мнения экспертов (42)
- санкции (42)
- судебный иск (42)
- Ethereum (41)
- FireFox (41)
- Powershell (41)
- Микроэлектроника (41)
- криптокошельки (41)
- DeFi (40)
- Intel (40)
- SolarWinds (40)
- Минкомсвязи (40)
- государственные кибератаки (40)
- PyPI (39)
- Итоги (39)
- реестр российского ПО (39)
- Crowdstrike (38)
- FireEye (38)
- Безопасная разработка (38)
- Программное обеспечение (38)
- Яндекс (38)
- NFT (37)
- Tor (37)
- Блокчейн (37)
- МТС RED (37)
- здравоохранение (37)
- McAfee (36)
- Сбербанк (36)
- инвестиции (36)
- рекламные вредоносы (36)
- 2022 (35)
- Bitdefender (35)
- Cobalt Strike (35)
- Python (35)
- автоиндустрия (35)
- Amazon (34)
- Oracle (34)
- SentinelOne (34)
- МВД (34)
- СНГ (34)
- вредоносные загрузчики (34)
- Security Vision (33)
- АНБ (33)
- Бизнес (33)
- Госдума (33)
- Сервиспайп (33)
- Телефонные мошенники (33)
- доступ на продажу (33)
- игровая индустрия (33)
- покупки (33)
- репозитории ПО (33)
- технические подробности (33)
- 2021 (32)
- IP-адреса (32)
- ITSEC 2026 (32)
- Mozilla (32)
- NSO Group (32)
- Windows 10 (32)
- блокировка контента (32)
- суверенный рунет (32)
- Akamai (31)
- SMS (31)
- Softline (31)
- Персоны (31)
- Удаленный доступ (31)
- военное оборудование (31)
- вымогатели-как-услуга (31)
- пиратское ПО (31)
- Apache (30)
- Cyble (30)
- Positive Hack Days (30)
- Алладин РД (30)
- Тестирование (30)
- налоги (30)
- расширения (30)
- Cloudflare (29)
- USB (29)
- UserGate (29)
- Zoom (29)
- Код ИБ (29)
- ЦИПР (29)
- BlackCat (28)
- Bug Bounty (28)
- Discord (28)
- Java (28)
- MaxPatrol SIEM (28)
- Socket (28)
- ДиалогНаука (28)
- Удаленная работа (28)
- отмывание денег (28)
- отчет (28)
- AMD (27)
- Docker (27)
- Monero (27)
- SOC (27)
- Кадры (27)
- Новости отрасли (27)
- Резервное копирование (27)
- авторские_права (27)
- утечки информации (27)
- 0-day уязвимости (26)
- QR-коды (26)
- SonicWall (26)
- TikTok (26)
- ЕС (26)
- Франция (26)
- журналистское расследование (26)
- поиск уязвимостей (26)
- сми (26)
- сотовая связь (26)
- уязвимости (26)
- Ahnlab (25)
- Axiom JDK (25)
- Infowatch (25)
- Kubernetes (25)
- Palo Alto Unit 47 (25)
- Платежные системы (25)
- Тантор Лабс (25)
- Цифровая трансформация (25)
- акции (25)
- госзакупки (25)
- индустриальные атаки (25)
- торговля (25)
- Elastic Security Labs (24)
- Fin7 (24)
- InfoDiode (24)
- iOS (24)
- Индид (24)
- Т1 Холдинг (24)
- Туризм (24)
- процессоры (24)
- Chainalysis (23)
- Magecart (23)
- Mirai (23)
- Recorded Future (23)
- Wi-Fi (23)
- Технологии (23)
- сетевые шлюзы (23)
- электронная подпись (23)
- электронные документы (23)
- Aqua Security (22)
- RUST (22)
- Rapid7 (22)
- Trustwave (22)
- deepfake (22)
- Ангара (22)
- Тренды и тенденции (22)
- версии преступников (22)
- государственная слежка (22)
- Clop (21)
- Cybernews (21)
- ReversingLabs (21)
- Госуслуги (21)
- Цифровизация (21)
- базы данных (21)
- магазины приложений (21)
- нефтяная индустрия (21)
- онлайн-видео (21)
- премия (21)
- API (20)
- Citrix (20)
- Conti (20)
- IBM (20)
- ITSEC 2024 (20)
- PDF (20)
- PeckShield (20)
- Zimperium (20)
- Контур.Эгида (20)
- ПМЭФ (20)
- Техника (20)
- данные сотрудников (20)
- BIS Summit (19)
- D-link (19)
- HTTP (19)
- Ivanti (19)
- LinkedIn (19)
- PhDays (19)
- Red Security (19)
- Sucuri (19)
- Trickbot (19)
- YouTube (19)
- revil (19)
- Ростелеком (19)
- хакерские форумы (19)
- FortiGuard (18)
- Google Ads (18)
- PostgreSQL (18)
- QNAP (18)
- Termidesk (18)
- Сколково (18)
- Телевидение (18)
- боты (18)
- вайперы (18)
- водоснабжение (18)
- отели (18)
- электронные кошельки (18)
- Adobe (17)
- Binance (17)
- CloudSEK (17)
- Cybereason (17)
- Ideco NGFW (17)
- Log4Shell (17)
- NIST (17)
- Nvidia (17)
- SafeTech (17)
- Аутентификация (17)
- Мультифактор (17)
- ТЭК и нефтегаз (17)
- азартные игры (17)
- принтеры (17)
- 5G (16)
- Amazon Web Services (16)
- CAPTCHA (16)
- Cofense Labs (16)
- IBM X-Force (16)
- IDC (16)
- MITRE (16)
- MalwareHunterTeam (16)
- PAM (16)
- SOC Forum (16)
- Samsung (16)
- Securonix (16)
- Xello (16)
- Европол (16)
- Киберпротект"" (16)
- МТС (16)
- Солар (16)
- интернет-СМИ (16)
- почтовые службы (16)
- реклама (16)
- спам (16)
- судоходство (16)
- Black Lotus Labs (15)
- Bloomberg (15)
- Bluetooth (15)
- Cado Security (15)
- Censys (15)
- Cyfirma (15)
- GreyNoise (15)
- Microsoft Outlook (15)
- Qihoo 360 (15)
- ReliaQuest (15)
- Resecurity (15)
- SEKOIA (15)
- Sentinel Labs (15)
- Trellix (15)
- bec-атаки (15)
- Биометрия (15)
- Интерпол (15)
- ФАС (15)
- аврора (15)
- биткоин (15)
- гостендеры (15)
- обучение (15)
- Broadcom (14)
- Checkmarx (14)
- HTML (14)
- LastPass (14)
- Mac (14)
- Motherboard (14)
- Postgres Professional (14)
- Qualys (14)
- SAP (14)
- Standoff (14)
- ThreatFabric (14)
- VirusTotal (14)
- Новости компаний (14)
- Промышленность (14)
- СДКПУ (14)
- Центры обработки данных (ЦОД) (14)
- контейнеры (14)
- личные данные (14)
- Atlassian (13)
- CyberCamp (13)
- Eclypsium (13)
- GDPR (13)
- Magento (13)
- Microsoft Azure (13)
- PhP (13)
- Qrator Labs (13)
- R-Vision (13)
- SIM-карты (13)
- TLS (13)
- brute-force (13)
- Роскачество (13)
- СберТех (13)
- Фродекс (13)
- выставки (13)
- сервера (13)
- техподдержка (13)
- AT&T (12)
- Arctic Wolf (12)
- Emotet (12)
- Fancy Bear (12)
- Gitlab (12)
- Guardio Labs (12)
- Huntress (12)
- Instagram (12)
- Intezer Labs (12)
- Maze (12)
- Microsoft 365 (12)
- RansomHub (12)
- Siemens (12)
- Stormwall (12)
- Tantor (12)
- Turla (12)
- ViPNet (12)
- Борьба с пиратством (12)
- Инностейдж (12)
- НАТО (12)
- Рубитех (12)
- САКУРА (12)
- СКБ Контур (12)
- СКУД (12)
- автомобили (12)
- киберпреступления (12)
- пиратство (12)
- слежка (12)
- хостинги (12)
- Asus (11)
- Coinbase (11)
- F5 Networks (11)
- HTTPS (11)
- MikroTik (11)
- Netskope (11)
- PatchStack (11)
- Phylum (11)
- SD WAN (11)
- SEO (11)
- SMS-фишинг (11)
- ShinyHunters (11)
- Sysdig (11)
- Verizon (11)
- Wiz (11)
- Аванпост (11)
- ИТ-технологии (11)
- ООН (11)
- Открытая Мобильная Платформа (11)
- Перформанс Лаб (11)
- ТБ Форум (11)
- Транспорт (11)
- аутсорсинг (11)
- выборы (11)
- книги (11)
- мнение отрасли (11)
- сервисы доставки (11)
- финтех (11)
- ARM (10)
- ARinteg (10)
- Black Cat (10)
- DLL-библиотеки (10)
- Elliptic (10)
- GandCrab (10)
- Gartner (10)
- HP (10)
- Jamf Threat Labs (10)
- Microsoft Teams (10)
- NCC Group (10)
- Offzone (10)
- Offzone 2022 (10)
- Paypal (10)
- Reuters (10)
- Schneider Electric (10)
- Sygnia (10)
- TP-Link (10)
- WinRAR (10)
- Windows 7 (10)
- Windows Defender (10)
- Аналитика (10)
- КРОК (10)
- Криптография (10)
- Мерлион (10)
- Минпромторг (10)
- Мошеннические схемы (10)
- Орион (10)
- РЖД (10)
- Спорт (10)
- Управление доступом (10)
- бэкдор (10)
- данные клиентов (10)
- кардинг (10)
- скиммеры (10)
- "Бастион" (9)
- Angara (9)
- Anonymous (9)
- Blackberry (9)
- Cleafy (9)
- DarkSide (9)
- DoS (9)
- Dragos (9)
- Flashpoint (9)
- Imperva (9)
- Microsoft Excel (9)
- Norton (9)
- Postgres Pro (9)
- Salesforce (9)
- Slack (9)
- TechCrunch (9)
- Uptycs (9)
- Vulns (9)
- Windows 11 (9)
- cookie-файлы (9)
- Бразилия (9)
- Видеонаблюдение (9)
- Колл-центры (9)
- Лаборатория Касперского (9)
- Мобильные приложения (9)
- НКЦКИ (9)
- ПАК (9)
- СёрчИнформ (9)
- выставка (9)
- госсубсидии (9)
- торренты (9)
- Ankey IDM (8)
- App Store (8)
- Bring Your Own Vulnerable Driver (8)
- CERT (8)
- CodeScoring (8)
- Dell (8)
- DeviceLock (8)
- Forescout (8)
- Gmail (8)
- Headhunter (8)
- Hunt.io (8)
- IT IS conf (8)
- Infoblox (8)
- Insikt (8)
- JFrog (8)
- NFC (8)
- Qualcomm (8)
- ShadowServer (8)
- Solana (8)
- Western Digital (8)
- Zyxel (8)
- watchTowr Labs (8)
- web-скимминг (8)
- Актив (8)
- БЕЗОПАСНАЯ СРЕДА (8)
- Блокчейн и криптовалюта (8)
- ГосСОПКА (8)
- Инфосистемы Джет (8)
- МГТУ им. Н. Э. Баумана (8)
- Сельское хозяйство (8)
- Транспортная безопасность (8)
- банкоматы (8)
- брутфорс-атаки (8)
- защита данных (8)
- космическая отрасль (8)
- награды (8)
- политика компании (8)
- руткиты (8)
- тв-приставки (8)
- чипы (8)
- Accellion (7)
- Curator (7)
- DCAP (7)
- FTC (7)
- JaCarta (7)
- K2 Cloud (7)
- Koi Security (7)
- MetaMask (7)
- Microsoft Word (7)
- Morphisec (7)
- Multifactor (7)
- Netgear (7)
- PRO32 (7)
- PRODAFT (7)
- Rambler Group (7)
- SEO Poisoning (7)
- Secureworks (7)
- Seqrite Labs (7)
- Silent Push (7)
- T-Mobile (7)
- TAdviser (7)
- URL (7)
- Volexity (7)
- Wall Street Journal (7)
- eSentire (7)
- uber (7)
- АБИСС (7)
- Виртуализация (7)
- ИСП РАН (7)
- Казахстан (7)
- Кросстех Солюшнс (7)
- Лаборатория Касперского (7)
- Латинская Америка (7)
- Мероприятия по безопасности (7)
- Минфин (7)
- Охрана труда и промышленная безопасность (ОТиПБ) (7)
- ПЛК (7)
- РуСИЕМ (7)
- Санкт-Петербург (7)
- Спам-атаки (7)
- Стандарты, нормы и требования (7)
- Умный дом (7)
- ФИНцерт (7)
- Цепочки поставок (7)
- Цифровые технологии (7)
- ЭЛВИС-ПЛЮС (7)
- грузовые перевозки (7)
- медицинское оборудование (7)
- нагрузочное тестирование (7)
- недвижимость (7)
- песочница (7)
- правоохранительные органы (7)
- стенография (7)
- субподряд (7)
- туристическая отрасль (7)
- API-ключи (6)
- Alibaba (6)
- Binarly (6)
- BitLocker (6)
- Blockchain & Bitcoin Conference Moscow (6)
- CISO (6)
- CISO-форум (6)
- Chekmarx (6)
- Claroty (6)
- Colonial Pipeline (6)
- DevSecOps (6)
- Digital Shadows (6)
- EDR (6)
- Fashion Tech Day (6)
- GitFlic (6)
- Google Crome (6)
- Intel 471 (6)
- Intrinsec (6)
- MAX Patrol (6)
- Mail.ru (6)
- MitM-атаки (6)
- Orange Cyberdefense (6)
- Orion soft (6)
- Perception Point (6)
- Reddit (6)
- SCADA (6)
- SOAR (6)
- SQL (6)
- SSL-сертификаты (6)
- SWIFT (6)
- Snowflake (6)
- Sonatype (6)
- StepSecurity (6)
- UEBA (6)
- WAF (6)
- WikiLeaks (6)
- Zerologon (6)
- ВТБ (6)
- Защита СУБД (6)
- Контроллеры (6)
- ОС РОСА (6)
- ПК (6)
- Пентест (6)
- РБК (6)
- Рексофт (6)
- Смарт-Софт (6)
- СовФед (6)
- Телеком (6)
- ФНС (6)
- биржа (6)
- буткит (6)
- данные (6)
- данные компаний (6)
- ключи шифрования (6)
- набор эксплоитов (6)
- патенты (6)
- привилегированный доступ (6)
- радиовещание (6)
- реестры (6)
- роутеры (6)
- сертификаты безопасности (6)
- сканеры (6)
- такси (6)
- тёмная сеть (6)
- цены (6)
- "Байкал" (5)
- ASEC (5)
- Abnormal Security (5)
- Acronis (5)
- Adobe Flash (5)
- Anonymous Sudan (5)
- Avanan (5)
- BYOD (5)
- Barracuda (5)
- BitSight (5)
- Black Basta (5)
- Booking.com (5)
- CVE (5)
- Cato Networks (5)
- Citizen Lab (5)
- Coveware (5)
- Deep Instinct (5)
- Dropbox (5)
- Fin8 (5)
- Fortigate (5)
- Fujitsu (5)
- GPS (5)
- GetMobit (5)
- GoDaddy (5)
- Halcyon (5)
- Hive (5)
- Hudson Rock (5)
- ICANN (5)
- IP-коммуникации (5)
- Innostage (5)
- Internet Explorer (5)
- Intezer (5)
- Jenkins (5)
- KELA (5)
- Kroll (5)
- LLM (5)
- Lurk (5)
- MOVEit Transfer (5)
- Menlo Security (5)
- Microsoft Sharepoint (5)
- Mitsubishi (5)
- NSFocus (5)
- Netflix (5)
- Nokia (5)
- OFFZONE 2023 (5)
- OpenSSH (5)
- QBot (5)
- Qi An Xin (5)
- Radware (5)
- Ragnar Locker (5)
- Redis (5)
- RiskIQ (5)
- Rowhammer (5)
- Ryuk (5)
- SEQRITE (5)
- SIM-swapping (5)
- SSH (5)
- Samba (5)
- SearchInform (5)
- Selectel (5)
- SharePoint (5)
- Sodinokibi (5)
- Spectre (5)
- UDV Group (5)
- VPN-клиенты (5)
- Varonis (5)
- VulnCheck (5)
- Web Control (5)
- Zecurion (5)
- pig-butchering-scam (5)
- Антифрод (5)
- Видеокамеры (5)
- Газпром (5)
- ЕАЭС (5)
- МИД (5)
- МИФИ (5)
- Минэкономразвития (5)
- Новая Зеландия (5)
- Отечественный Софт (5)
- Пост-релиз (5)
- Руссофт (5)
- Тест (5)
- Энергоэффективность (5)
- алкоголь (5)
- военная тайна (5)
- вымогательство (5)
- геолокация (5)
- криптоджекинг (5)
- криптомиксеры (5)
- критическая инфраструктура (5)
- ноутбуки (5)
- подрядчики (5)
- рспп (5)
- системы управления (5)
- среды разработки (5)
- утечка информации (5)
- AT&T Alien Labs (4)
- Accenture (4)
- Acer (4)
- Active Directory (4)
- Aikido Security (4)
- Angara Professional Assistance (4)
- Apple M1 (4)
- Axel Pro (4)
- Axoft (4)
- BBC (4)
- Cyvers (4)
- DRAM (4)
- Darktrace (4)
- DoH (4)
- Docker Hub (4)
- Dr. Web (4)
- Endor Labs (4)
- GoAnywhere (4)
- Guardicore Labs (4)
- HPE (4)
- Human Security (4)
- Kaseya (4)
- Kazan Digital Week (4)
- Kubernets (4)
- LG (4)
- MONT (4)
- MULTIDIRECTORY (4)
- MongoDB (4)
- MuddyWater (4)
- NAS-устройства (4)
- NASA (4)
- Norsk Hydro (4)
- OWASP (4)
- PRO32 Connect (4)
- Palo_Alto_Networks (4)
- Play (4)
- Positive Security Days (4)
- Proton_Mail (4)
- Pulse Secure (4)
- RuSIEm (4)
- SQL-инъекции (4)
- Saltstack (4)
- Shodan (4)
- Skype (4)
- Solar 4RAYS (4)
- Sony (4)
- TLDCON (4)
- TRM Labs (4)
- TeamViewer (4)
- UEFI (4)
- Ubiquiti (4)
- Ubuntu (4)
- VOIP (4)
- Veeam (4)
- Visa (4)
- Vodafone (4)
- WebControl (4)
- Windows Server (4)
- WorksPad (4)
- XLab (4)
- Xiaomi (4)
- ZDNet (4)
- ZachXBT (4)
- Zoho (4)
- bitcoin (4)
- eSim (4)
- rockwell automation (4)
- Аринтег (4)
- Бизнес, идеи и мнения (4)
- Билайн (4)
- Виртуализация (4)
- Генпрокуратура (4)
- ЕСИА (4)
- Зекурион (4)
- ИКС Холдинг (4)
- Иннополис (4)
- Интеграция (4)
- Информзащита (4)
- Кибердом (4)
- Корея (4)
- Крайон (4)
- Криптография (4)
- Минюст (4)
- Мобильное приложение (4)
- МойОфис (4)
- ОС «Альт» (4)
- Олимпиада (4)
- Онлайн-цензура (4)
- Операционная система (4)
- Полупроводники (4)
- Приоритет: Цифра (4)
- Росатом (4)
- СЗИ (4)
- Сикрет Технолоджис (4)
- Сингапур (4)
- Судебная практика (4)
- Управление уязвимостями (Vulnerability Management) (4)
- Центр Стратегических Разработок (4)
- аеропорты (4)
- библиотеки ПО (4)
- гиперссылки (4)
- дарквеб (4)
- индустрия (4)
- кейлоггеры (4)
- клавиатура (4)
- обфускация (4)
- поддельные антивирусы (4)
- прокси-сервисы (4)
- сим-карта (4)
- следственный комитет (4)
- службы доставки (4)
- спецслужбы (4)
- "ВКонтакте" (3)
- 1С (3)
- Airbus (3)
- AlphaBay (3)
- Anti-DDoS (3)
- Aon (3)
- Atlas VPN (3)
- Atomic Wallet (3)
- Avanpost (3)
- BEC (3)
- BlackMatter (3)
- BlackPoint Cyber (3)
- Blackberry Research (3)
- Boeing (3)
- CCTV (3)
- CMS (3)
- CNN (3)
- CSS (3)
- Canalys (3)
- Cellebrite (3)
- CobaltStrike (3)
- Codecov (3)
- Communigate (3)
- Confiant (3)
- Confluence (3)
- Crosstech Solutions Group (3)
- CyberArk (3)
- Cymru (3)
- DDP (3)
- DIS Group (3)
- DarkHotel (3)
- Datadog (3)
- Defiant (3)
- Doctor Web (3)
- ENISA (3)
- EternalBlue (3)
- F-secure (3)
- FTX (3)
- Flipper Zero (3)
- Forcepoint (3)
- Fortis (3)
- Gigabyte (3)
- Google Chromium (3)
- Google Threat Intelligence Group (3)
- Guardant (3)
- Guardz (3)
- HP Wolf Security (3)
- HarfangLab (3)
- Hitachi (3)
- IT Elements (3)
- IVA Technologies (3)
- Ideco UTM (3)
- Infosecurity a Softline Company (3)
- Infrascope (3)
- JetBrains (3)
- K7 Security Labs (3)
- Knownsec (3)
- LAPSUS$ (3)
- Lenovo (3)
- Lookout (3)
- LotL-атаки (3)
- MaxPatrol (3)
- Microsoft Defender (3)
- Microsoft Edge (3)
- Mobile Forensics Day (3)
- Mophisec (3)
- NTLM-хэши (3)
- Netwalker (3)
- Nginx (3)
- Nobelium (3)
- Notepad++ (3)
- Nubes (3)
- OceanLotus (3)
- OpenVPN (3)
- PCI DSS (3)
- PT NGFW (3)
- Panasonic (3)
- Phobos (3)
- ProxyLogon (3)
- Quihoo 360 (3)
- RDP (3)
- RISC-V (3)
- RSA (3)
- RTM Group (3)
- Red Canary (3)
- Red Hat (3)
- Risk Based Security (3)
- Road Show Searchinform (3)
- Royal (3)
- SCADA-система (3)
- SSH-серверы (3)
- Safari (3)
- Securika Moscow (3)
- Semperis (3)
- ServicePipe (3)
- Silence (3)
- SlowMist (3)
- Smartec (3)
- SonarSource (3)
- Splunk (3)
- SquareX (3)
- Stack Overflow (3)
- Synology (3)
- TeamTNT (3)
- Toyota (3)
- Trend Research (3)
- TrueConf (3)
- Unit 42 (3)
- UserGate NGFW (3)
- UserGate Summa (3)
- Usergate Open Conf (3)
- VMmanager (3)
- Viasat (3)
- WILDBERRIES (3)
- WeChat (3)
- Wikipedia (3)
- Window 10 (3)
- Wired (3)
- Word (3)
- Zerodium (3)
- Zimbra (3)
- push-запросы (3)
- wifi (3)
- АВ Софт (3)
- АРМО-Системы (3)
- Автоматизация (3)
- АйТиПротект (3)
- Аквариус (3)
- Амикон (3)
- Армения (3)
- Атомик Софт (3)
- БЕЛЛСОФТ (3)
- БИТ Санкт-Петербург (3)
- БИТ Урал (3)
- ВШЭ (3)
- Виртуальный рабочий стол (3)
- Встречи с заказчиками (3)
- Группа Астра (3)
- ДИТ (3)
- ДИТ г. Москвы (3)
- Доктор Веб (3)
- Журнал Information Security (3)
- ИННОПРОМ (3)
- Инновации (3)
- Инфосекьюрити (3)
- КИБ (3)
- Коммутаторы (3)
- КриптоПро (3)
- ЛАНИТ (3)
- Логистика (3)
- Маквес Групп (3)
- Международный Технологический Конгресс (3)
- Методы защиты информации (3)
- Московская биржа (3)
- НИИ (3)
- ОКБ САПР (3)
- Озон (3)
- Оксиджен Софтвэр (3)
- Перформанс Конф (3)
- Польша (3)
- РБПО (3)
- Расследование (3)
- Росреестр (3)
- С-Терра (3)
- Спутниковая связь (3)
- Страны (3)
- Турция (3)
- ФРИИ (3)
- Футбол (3)
- ЦРУ (3)
- Эксклюзив (3)
- анонс (3)
- архиваторы (3)
- астрономия (3)
- аудиоиндустрия (3)
- борьба с преступностью (3)
- госконтракты (3)
- докуметнооборот (3)
- жёсткие диски (3)
- инфраструктура (3)
- кибератаки-как-услуги (3)
- кинотеатры (3)
- медиаизмеритель (3)
- мобильные вредоносы (3)
- обработка данных (3)
- патчи (3)
- поддельные документы (3)
- предустановка отечественного ПО (3)
- прослушивание связи (3)
- рабочие станции (3)
- регистрация доменов (3)
- суперкомпьютеры (3)
- тюрьмы (3)
- управление данными (3)
- управление инфраструктурой (3)
- финансовые пирамиды (3)
- цензура (3)
- черви (3)
- 360 Advanced Threat Research Institute (2)
- 3D-печать (2)
- 4G (2)
- ATLAS (2)
- AV-TEST (2)
- Acros Security (2)
- Adlumin (2)
- Agari (2)
- AgentTesla (2)
- Ankey (2)
- Arista (2)
- Autodesk (2)
- Avito (2)
- BIOS (2)
- BMC (2)
- Baidu (2)
- Bing (2)
- Bishop Fox (2)
- Blockaid (2)
- Blockchain Life (2)
- C++ (2)
- CDN (2)
- CICADA8 (2)
- CTF (2)
- Canon (2)
- Check Risk WAF (2)
- ClearSky (2)
- Cloud.ru (2)
- Cyber Polygon (2)
- Cyber Security Day (2)
- CyberCrimeCon (2)
- CyberX (2)
- Cyberint (2)
- Cyberseason (2)
- Cybersecurity Сабантуй (2)
- Cybersixgill (2)
- DATAPK (2)
- DFIR (2)
- DLBI (2)
- DNS-over-HTTPS (2)
- DNS-серверы (2)
- Dahua (2)
- DarkMatter (2)
- DomainTools (2)
- Dream Research Labs (2)
- ENKI Whitehat (2)
- Efros Defence Operations (2)
- Elastic (2)
- Equifax (2)
- Equinix (2)
- Expel (2)
- F+ tech (2)
- FIN11 (2)
- FIN12 (2)
- FIN6 (2)
- FIS (2)
- Financial Times (2)
- Flare (2)
- Forbes (2)
- Foxconn (2)
- FreeBSD (2)
- G Data (2)
- Gambit Security (2)
- Gendigital (2)
- Genians Security Center (2)
- Google Disc (2)
- Google Docs. (2)
- Grayshift (2)
- Howler Cell (2)
- IBS (2)
- ICL Services (2)
- ICO (2)
- IP-протокол (2)
- IPO (2)
- IRP (2)
- ISO (2)
- Ideco NGFW Novum (2)
- Instinkt Group (2)
- JP Morgan (2)
- Juniper Networks (2)
- Juniper Threat Labs (2)
- Jupyter (2)
- K2 Cloud Conf (2)
- KasperskyOS (2)
- KrakenLabs (2)
- LTE (2)
- LayerX (2)
- Liberica JDK (2)
- Linksys (2)
- LockerGoga (2)
- Locky (2)
- Log4j (2)
- LokiBot (2)
- Lumen Technologies (2)
- Luntry (2)
- MSI (2)
- MSP (2)
- McAfee Labs (2)
- Mediatek (2)
- Menlo Labs (2)
- Meta (2)
- Minerva Labs (2)
- Moonlock (2)
- Mullvad (2)
- MySQl (2)
- NAT (2)
- NSO (2)
- NSS Labs (2)
- Naumen (2)
- Netscout (2)
- New York Times (2)
- Nexus (2)
- NuGet (2)
- OCS (2)
- OFFZONE 2024 (2)
- Octopus IdM (2)
- Offzone 2021 (2)
- OldGremlin (2)
- OpenAI (2)
- OpenSSL (2)
- OpenYard (2)
- Opera (2)
- Orange (2)
- Orca Security (2)
- PKI (2)
- PNG (2)
- Pen Test Partners (2)
- Phoenix Contact (2)
- Piccard (2)
- Pillar (2)
- Positive Education (2)
- Profero (2)
- Protonmail (2)
- ProxyShell (2)
- Pulse Connect Secure (2)
- Push Security (2)
- QRate (2)
- Qi'anxin (2)
- Quantum (2)
- Quarkslab (2)
- Quorum Cyber (2)
- R-EVOlution Conference (2)
- RCS (2)
- RIGF (2)
- RansomHouse (2)
- Realtek (2)
- ReasonLabs (2)
- Redline (2)
- RuBackup (2)
- RubyGems (2)
- SAS (2)
- SDK (2)
- SGRC (2)
- SOC Tech (2)
- SOCRadar (2)
- SS7 (2)
- SSH-ключи (2)
- SSL-каналы (2)
- SSO (2)
- SaaS (2)
- SafeBreach (2)
- SafeDep (2)
- Safety Detectives (2)
- Salt Security (2)
- Sansec (2)
- SecAlliance (2)
- Securitm (2)
- Security Joes (2)
- Shadow Brokers (2)
- SiegedSec (2)
- SlashNext (2)
- Software One (2)
- Solar JSOC (2)
- Sonic Wall (2)
- Spotify (2)
- Step Logic (2)
- Stuxnet (2)
- Sublime (2)
- TIC (2)
- Tesla (2)
- Threat Intelligence (2)
- Trac LABS (2)
- USDoD (2)
- VMRay (2)
- VPN-серверы (2)
- VX-Underground (2)
- Verisign (2)
- Vice Society (2)
- Watchguard (2)
- Web 3.0 (2)
- WithSecure (2)
- Wordfence (2)
- X-Com (2)
- XDR (2)
- Yadro (2)
- ZD Net (2)
- ZIP-файлы (2)
- ZeroFox (2)
- e-скимминг (2)
- emsisoft (2)
- proxyware (2)
- rce-уязвимости (2)
- reCAPTCHA (2)
- runZero (2)
- sPACE PAM (2)
- vpnMentor (2)
- АЗС (2)
- АКПО (2)
- АЛРОСА (2)
- АПКиТ (2)
- АРСИБ (2)
- Авангард Медиа (2)
- Австрия (2)
- Аерофлот (2)
- Александр Шойтов (2)
- Алексей Баранов (2)
- Атроник (2)
- Аудит (2)
- БагБаунти (2)
- Банк России (2)
- Безопасность данных (2)
- Безопасность объектов (2)
- Береста РК (2)
- Беспилотники (2)
- Большие данные (2)
- ВПК (2)
- Вишинг (2)
- ГИС (2)
- ГОСТ (2)
- Дайджест (2)
- Деловая программа (2)
- Доверенная загрузка (2)
- Екатеринбург (2)
- ИПС РАН (2)
- Интервью (2)
- К2Тех (2)
- Квантовая криптография (2)
- Кубок CTF России (2)
- Лидия Виткова (2)
- МГТУ (2)
- МТУСИ (2)
- Мегафон (2)
- Места с массовым пребыванием людей (2)
- Металлургия (2)
- Минздрав (2)
- Минобороны (2)
- Минстрой (2)
- НОТА (2)
- Назначение (2)
- Нейросети (2)
- Николай Нашивочников (2)
- Новосибирск (2)
- ОМП (2)
- Обработка больших данных (2)
- Оксиджен Софтвер (2)
- Отраслевые сайты (2)
- Отраслевые сайты по безопасности (2)
- Пентагон (2)
- Полиция (2)
- Промышленная автоматизация (2)
- РКН (2)
- РФРИТ (2)
- Роботизация (2)
- Росгвардия (2)
- Рускрипто (2)
- Русофт (2)
- Рынок безопасности (2)
- СКЗИ (2)
- Сайберус (2)
- Секьюритм (2)
- Строительство (2)
- Таджикистан (2)
- Тайвань (2)
- Технологии распознавания (2)
- Узбекистан (2)
- Фортис (2)
- Хакатон (2)
- ЦИБИТ (2)
- ЦСР (2)
- Цифровое ЖКХ (2)
- Чат-бот (2)
- Эльбрус (2)
- Энергетическая безопасность (2)
- авторское право (2)
- аресты (2)
- атака "человек посередине" (2)
- база уязвимостей (2)
- бесконтактая оплата (2)
- благотворительность (2)
- бухгалтерия (2)
- взлом смартфонов (2)
- вредоносные боты (2)
- государственные ИТ (2)
- драйверы (2)
- дропперы (2)
- жесткие диски (2)
- значимые проекты (2)
- изолированные системы (2)
- институт (2)
- интеллектуальная собственность (2)
- карты памяти (2)
- кейлоггинг (2)
- кибепрпреступления (2)
- контрабанда HTML (2)
- космос (2)
- менеджер паролей (2)
- монополисты (2)
- музыкальная индустрия (2)
- муниципальные системы (2)
- оборотные штрафы (2)
- оптика (2)
- планшеты (2)
- поддельные страницы (2)
- провайдеры (2)
- прокси-сети (2)
- сисадмины (2)
- сканирование (2)
- смарт-карты (2)
- смарт-контракты (2)
- спутники (2)
- спуфинг (2)
- стэйблкойны (2)
- тв-каналы (2)
- телескопы (2)
- файрволы (2)
- флэш-память (2)
- языки программирования (2)
- "ТОНК" (1)
- .NET (1)
- 152-ФЗ (1)
- 1С-Битрикс (1)
- 1С:Предприятие (1)
- 2027 (1)
- 360 Threat Intelligence Centre (1)
- 3data (1)
- ADAMnetworks (1)
- AI Оптимум (1)
- AI-driven-агент (1)
- AKTIV.CONSULTING (1)
- ANY.RUN (1)
- APK-файлы (1)
- APT (1)
- APT-группировки (1)
- ARX Security (1)
- AV-Comparatives (1)
- Adversa AI (1)
- Adversary-in-the-middle (1)
- Airbnb (1)
- Aladdin Enterprise CA (1)
- Alertix (1)
- Alertix NDR (1)
- Alertix NTA (1)
- AllSecure (1)
- Andoid (1)
- Anti-Bot (1)
- AntiFraud Russia (1)
- AnyDesk (1)
- Apple Pay (1)
- Apricorn (1)
- Arra Ghouls (1)
- ArtX TLSproxy (1)
- AssetNote (1)
- AsyncRAT (1)
- Atlantic Council (1)
- Avanpost SmartPAM (1)
- Axis Communications (1)
- BGP (1)
- BI.ZONE Cubi (1)
- BI.ZONE EASM (1)
- BI.ZONE Education (1)
- BI.ZONE PAM (1)
- BI.ZONE SOC Consulting (1)
- BI.ZONE ZTNA (1)
- BO Team (1)
- BSI (1)
- BTI-атаки (1)
- Bandook (1)
- Basis Repository (1)
- BazarLoader (1)
- Beazle Security (1)
- Belden (1)
- BellSoft (1)
- Beyond Identity (1)
- BeyondTrust (1)
- Big Data (1)
- Binary Defence (1)
- Bitbucket (1)
- Bithumb (1)
- Blackbaud (1)
- BluePhishing (1)
- BlueVoyant (1)
- Breakglass (1)
- Bromium (1)
- Business Information Security Summit (1)
- ByteDance (1)
- C-Data (1)
- CC0 (1)
- CDNvideo (1)
- CDR (1)
- CISO Forum (1)
- CMDB (1)
- CNCERT (1)
- CNMF (1)
- CNews (1)
- CRM (1)
- CTF России (1)
- CTI (1)
- CTM360 (1)
- CVE-2026-105437 (1)
- CVE-2026-111497 (1)
- CVE-2026-21513 (1)
- CVSS 4.0 (1)
- CWE (1)
- Calif (1)
- Catalyst Prodaft (1)
- Cerberus (1)
- Certo (1)
- Cetro (1)
- ChainSwap (1)
- ChatGPT (1)
- Check Risk (1)
- China Securities (1)
- Chronopay (1)
- Cisco Duo Security (1)
- Citrus (1)
- ClickFix (1)
- Cloud4Y (1)
- Cohesity (1)
- Coinspect (1)
- ComNews (1)
- Commvault (1)
- Comparitech (1)
- Cream Finance (1)
- Crosstech Solutions (1)
- CrowdSec (1)
- Ctrl-Alt-Int3l (1)
- Cyber&Intelligence (1)
- CyberEdge (1)
- CyberOk (1)
- CyberStage (1)
- CyberStrikeAI (1)
- Cyderes (1)
- Cyera (1)
- Cyjax (1)
- DAMASK (1)
- DDR (1)
- DDoS (1)
- DDoS-Guard (1)
- DEVCORE (1)
- DIASOM (1)
- DLP-система (1)
- DNS-спуфинг (1)
- DRP (1)
- DSSL (1)
- DTEX (1)
- DataDome (1)
- DataLine (1)
- DeFiLlama (1)
- Deep Specter Research (1)
- Defused (1)
- Deiteriy (1)
- Deloitte (1)
- Demo Day (1)
- Deyteriy (1)
- DigiCert (1)
- Digita Risk Protection (1)
- Digital Risk Protection (1)
- Digital Spirit (1)
- Directum RX (1)
- Disney (1)
- Dridex (1)
- ERP-системы (1)
- ETH Zurich (1)
- EclecticIQ (1)
- Egregor (1)
- Electronic Frontier Foundation (1)
- Electronic Warfer Associates (1)
- Epsilon Framework (1)
- Equation Group (1)
- Ethernet (1)
- Explyt (1)
- Faberlic (1)
- FabulaTech (1)
- FalconFeeds.io (1)
- Fedora (1)
- Ferrum IT (1)
- FiberHome (1)
- FileAuditor (1)
- Fin9 (1)
- Fincert (1)
- Firewall (1)
- FirstVDS (1)
- Fitbit (1)
- Fortgale (1)
- Fortra (1)
- Freedom House (1)
- Frost & Sullivan (1)
- Fujifilm (1)
- GISDAYS (1)
- GK8 (1)
- GM Smart System (1)
- GPTBot (1)
- GPU (1)
- GSOC (1)
- GTIG (1)
- Gen (1)
- General Electric (1)
- GhostDNS (1)
- Global Information Security Days (1)
- Global Security Days (1)
- Go (1)
- Google Analytics (1)
- Google Drive (1)
- Google Project Zero (1)
- Google plus (1)
- GuidePoint Security (1)
- HIPER (1)
- HOSTVM (1)
- HTAP (1)
- HTTP2Shell (1)
- Habana Labs (1)
- HackManac (1)
- Hanwha Techwin (1)
- HelloKitty (1)
- HiSilicon (1)
- Hikvision (1)
- Honeywell (1)
- Hunt (1)
- ICEBREAKER 2026 (1)
- ICG (1)
- IETF (1)
- IMEI (1)
- IP-камеры (1)
- IPS (1)
- IT (1)
- IT CAMP (1)
- IT TASK (1)
- IT-инфраструктура (1)
- IT-конференция (1)
- ITIL (1)
- IaC (1)
- IdM (1)
- IpV6 (1)
- Island (1)
- Jatoba Data Safe (1)
- Java Axiom JDK (1)
- Joe Security (1)
- Johnson Controls (1)
- Juniper Research (1)
- KATA (1)
- KEV (1)
- KEVIntel (1)
- KOMRAD (1)
- KP Snacks (1)
- KSK (1)
- KUMA (1)
- KV-cache (1)
- Kaspersky Anti Targeted Attack (1)
- Kaspersky EDR Expert (1)
- Kaspersky GReAT (1)
- Kaspersky ICS CERT (1)
- Kaspersky NGFW (1)
- Kaspersky Premium (1)
- Kaspersky Threat Intelligence (1)
- KazanForum (1)
- Keeper (1)
- Kelihos (1)
- Kemp (1)
- Kenna Security (1)
- Kraftway (1)
- L7 (1)
- LED-экраны (1)
- LNK (1)
- Ledger (1)
- Litoria Desktop 2 (1)
- LoRaWan (1)
- LoTS-атаки (1)
- Lockdown Mode (1)
- Logitech (1)
- Logpoint (1)
- Low-Code/No-Code (1)
- Lumma Labs (1)
- Luxms (1)
- Luxoticca (1)
- M1Cloud (1)
- MCP (1)
- MCP-сервер (1)
- MDM-решения (1)
- METASCAN (1)
- MFA-бомбинг (1)
- MONT Partner Day (1)
- MSS (1)
- MSSP (1)
- MSSP-провайдер (1)
- MWC (1)
- MacBook (1)
- MalBeacon (1)
- Media Trust (1)
- MediaSoft (1)
- Meltdown (1)
- Microsoft Entra (1)
- MiningWorldRussia (1)
- Money Taker (1)
- MontysThree (1)
- Morgan Stanley (1)
- Multistatus (1)
- NGENIX (1)
- NTA (1)
- NVMe (1)
- Nemty (1)
- Neskope (1)
- NetExec (1)
- NetamLoader (1)
- Netcraft (1)
- Night Lion Security (1)
- Nightwatch Cybersecurity (1)
- Nitro Sofware (1)
- Nmap (1)
- Node.js (1)
- OAuth (1)
- OMRON (1)
- OPSEC (1)
- OS DAYS (1)
- OXYGEN (1)
- Oasis (1)
- Octopus Identity (1)
- Ofcom (1)
- Offchain Labs (1)
- On-Premise (1)
- Onapsis (1)
- One Identity (1)
- Open AI (1)
- OpenBSD (1)
- OpenDev (1)
- OpenHack (1)
- OpenIDE (1)
- OpenSMTPD (1)
- OpenSourceMalware (1)
- Ox Security (1)
- Ozon (1)
- P2P (1)
- PAM Infrascope (1)
- PERCo (1)
- PHP2Shell (1)
- PKI-2024 (1)
- PNNL (1)
- PPM (1)
- PT Application Firewall (1)
- PT Data Security (1)
- PT Dephaze (1)
- PT ESC IR (1)
- PT Fusion (1)
- PT ISIM (1)
- PT NAD (1)
- PT X (1)
- PVS-Studio (1)
- Paint (1)
- Palantir (1)
- Pastebin (1)
- Perl (1)
- Phishman (1)
- Pinterest (1)
- PlatformCraft (1)
- Point Wild (1)
- Positive Labs (1)
- Postman (1)
- PowerPoint (1)
- Powercom (1)
- Pragmatic Tools (1)
- PrintNightmare (1)
- Pro-code (1)
- ProBackup (1)
- Protectimus (1)
- Pulsedive Threat Research (1)
- Pump-and-Dump (1)
- PwC (1)
- PyPL (1)
- QQAAZZ (1)
- QiAnXin Xlab (1)
- Qurium (1)
- R-Vision SIEM (1)
- R-Vision VM (1)
- RAD (1)
- RED Security SOC (1)
- RKS Global (1)
- RT Protect (1)
- Ramsay (1)
- Ransomnews (1)
- Ransomware (1)
- Raven (1)
- Ready for Astra (1)
- Resilience (1)
- RiskSense (1)
- RuTube (1)
- Rubrik Zero Labs (1)
- Rubytech (1)
- Russia Today (1)
- S2W (1)
- SANS Institute (1)
- SASTAV.SCA (1)
- SD Worx (1)
- SDD (1)
- SE Labs (1)
- SFX (1)
- SHA-1 (1)
- SIEM KOMRAD (1)
- SK Capital (1)
- SMB Ghost (1)
- SOC Forum 2026 (1)
- SSDLC (1)
- SSL/TLS (1)
- SUNBURST (1)
- SafeNet (1)
- SafeTech CA (1)
- SafeTech Lab (1)
- Sandvine (1)
- Satori (1)
- ScamRadar (1)
- Seagate (1)
- Sec-Consult (1)
- SecPost (1)
- Security Capsule SIEM (1)
- SecurityBridge (1)
- SecurityWeek (1)
- Segezha Group (1)
- Serengeti III (1)
- ShiftLeft Security (1)
- Shopify (1)
- Signal (1)
- Sigur (1)
- Silk Road (1)
- Sinkclose (1)
- Sivill Tech (1)
- SkyQuest (1)
- SmartPAM (1)
- Softprom (1)
- Software-as-a-service (1)
- Solar AI Firewall (1)
- SolidLab (1)
- Solidus Labs (1)
- Sonar (1)
- SpaceX (1)
- Speedtest (1)
- Spring (1)
- Spring4Shell (1)
- Standoff Bug Bounty (1)
- StarVault (1)
- StingyBasilisk (1)
- Swordfish Security (1)
- Synacktiv (1)
- Systeme Electric (1)
- TATLIN.BACKUP (1)
- TCL (1)
- TDS (1)
- TECH WEEK 2026 (1)
- TESSIS (1)
- THE DFIR Report (1)
- TLS-сертификаты (1)
- TSMC (1)
- TWCERT (1)
- Tantor 7.1 (1)
- Tantor Persey (1)
- Tantor Postgres (1)
- Team Cymru (1)
- TeamPCP (1)
- Tenable Research (1)
- Tencent (1)
- Termit (1)
- Thales (1)
- The Open Group (1)
- The Raven File (1)
- The Record (1)
- Threat Down (1)
- ThreatDown (1)
- ThreatMon (1)
- Tibco (1)
- Timetta (1)
- Transnet (1)
- Trelix (1)
- TrendForce (1)
- Trendyol (1)
- Trickboat (1)
- Tromzo (1)
- Truffle Security (1)
- TunnelSnake (1)
- Twitch (1)
- UBS (1)
- UGOS (1)
- US-Cert (1)
- Unit 211B (1)
- Usenet (1)
- UserGate WAF (1)
- VDC Research (1)
- VDI (1)
- VEGMAN (1)
- VPN Atlas (1)
- VPN-шлюзы (1)
- VR-очки (1)
- Valve (1)
- Vaulterix (1)
- Vega (1)
- Venafi (1)
- Vevo (1)
- ViPNet Coordinator IG (1)
- Violence-as-a-Service (1)
- Visiology (1)
- WAGO (1)
- WMS (1)
- Wacom (1)
- Wanchain (1)
- WastedLocker (1)
- WayDev (1)
- Web Antifraud (1)
- WebKit (1)
- WebSocket (1)
- Weibo (1)
- WhiteSource (1)
- Windows Azure (1)
- Windows ISS (1)
- Windows Patchguard (1)
- Wisenet (1)
- Wiz Research (1)
- XCom (1)
- XM Cyber (1)
- XPlatform (1)
- Xerox (1)
- Yahoo (1)
- Zello (1)
- ZenGo Wallet (1)
- Zero Trust (1)
- ZeroX (1)
- Zhenhua (1)
- ZloyRAT (1)
- Zombieload (1)
- adware (1)
- cfo-russia.ru (1)
- cross technologies (1)
- debian (1)
- drive-by атаки (1)
- eBay (1)
- eSensor (1)
- eXpress (1)
- honeypot-ловушки (1)
- iCloud (1)
- iMessage (1)
- iOS 14 (1)
- iTrend (1)
- identity security (1)
- itresearch (1)
- jaDog (1)
- jailbreak (1)
- modePUSH (1)
- okko (1)
- sPACE (1)
- sextortion (1)
- uAcademy (1)
- uNGFW (1)
- uWAF (1)
- unRAR (1)
- vLLM (1)
- vpnpro (1)
- white hat (1)
- «OmCTF-2024» (1)
- А-Реал (1)
- ААМ Системз (1)
- АБП2Б (1)
- АРГУС-СПЕКТР (1)
- АРМ МЭДО ДСП (1)
- АТЛАС (1)
- АФК Система (1)
- Абрикос (1)
- Авиацифра (1)
- АйТек ПРО (1)
- Акция (1)
- Аладдин (1)
- Альт Рабочая станция (1)
- Альт-Софт (1)
- АртЭКС (1)
- Архив (1)
- Ассандж (1)
- Ассоциация банков России (1)
- Астра ИИ Код (1)
- Астра Мониторинг (1)
- Атом Безопасность (1)
- БДВП (1)
- БПМСофт (1)
- Базис (1)
- Безопасность (1)
- Ближний Восток (1)
- Блитц (1)
- Борис Падалкин (1)
- Боцман (1)
- ВОЗ (1)
- ВПО (1)
- ВЭБ (1)
- Великий Новгород (1)
- Википедиа (1)
- Вредоносное ПО (1)
- Вячеслав Володин (1)
- ГК СПБ (1)
- ГК Солар (1)
- Газпром-Медиа Холдинг (1)
- Газпром-медиа (1)
- Гарда WAF (1)
- Генетическая информация (1)
- Глобал АйТи (1)
- ГосНИИ ГА (1)
- Гособлако (1)
- Государственный надзор (1)
- ГрГУ имени Янки Купалы (1)
- Грузия (1)
- Группа Черкизово (1)
- ДНК (1)
- ДС-Софт (1)
- Дагестан (1)
- Детская безопасность (1)
- Диджитал Спирит (1)
- Европейский союз (1)
- ЖКХ (1)
- Живой Журнал (1)
- Журнал "Информационная безопасность" №2, 2023 (1)
- Журнал "Информационная безопасность" №4, 2023 (1)
- Журнал "Информационная безопасность" №5, 2024 (1)
- Защита информации и связи, кибербезопасность (1)
- Защита от БПЛА (1)
- ИБ (1)
- ИБ-аутсорсинг (1)
- ИБ-исследование (1)
- ИБ-решения (1)
- ИБ-стартапы (1)
- ИБ-таланты (1)
- ИВНС (1)
- ИГХТУ (1)
- ИИ (1)
- ИИ в ИБ (1)
- ИИ-ассистент (1)
- ИИ-инфраструктура (1)
- ИИ-мониторинг (1)
- ИИ-пентест (1)
- ИИ-сервисы (1)
- ИИ-трафик (1)
- ИКС (1)
- ИСИП РАН (1)
- ИТ-безопасность (1)
- ИТ-изменения (1)
- ИТ-индустрия (1)
- Иван Гродецкий (1)
- ИксДата (1)
- Институт логики (1)
- Интернет-угрозы (1)
- Интертраст (1)
- Инфор-Медиа (1)
- Информатика (1)
- Информтехника (1)
- Исследования (1)
- Источники бесперебойного питания (ИБП) (1)
- К2 Кибербезопасность (1)
- КЭП (1)
- Кабельная продукция (1)
- Казань (1)
- Калашников (1)
- Каршеринг (1)
- Квазар (1)
- Кибер Бэкап 19 (1)
- КиберСтарт (1)
- Киберпризнание (1)
- Киберразведка (1)
- Киберсъезд (1)
- Код ИБ (1)
- Комплексная безопасность (1)
- Континент 4 (1)
- Контур (1)
- Координационный центр (1)
- Корпоративная разработка (1)
- Корпоративный ИИ (1)
- Корус Консалтинг (1)
- Красный крест (1)
- Крипто БД (1)
- Куба (1)
- Лансофт (1)
- Лаосская НДР (1)
- Легион ПРО (1)
- Лукойл (1)
- Лукоморье (1)
- МБ РУС Банк (1)
- МГУ (1)
- МИСИС (1)
- МКС (1)
- МСофт (1)
- МФТИ (1)
- МФУ (1)
- МЭИ (1)
- МЭК-104 (1)
- Марсель Айсин (1)
- Мастертел (1)
- Метаскан (1)
- Метро (1)
- МиТСОБИ (1)
- Микросхемы (1)
- Минкультуры (1)
- Минобрнауки (1)
- Минпросвещения (1)
- Минсельхоз (1)
- Минтранс (1)
- Минтруд (1)
- Минэнерго (1)
- Митра Софт (1)
- Мобильные устройства (1)
- Москва (1)
- НВТ-Системы (1)
- НИИ "Восход" (1)
- НИИР (1)
- НИТУ МИСИС (1)
- НОТА КУПОЛ (1)
- НПО Эшелон (1)
- Навигатор решений (1)
- Новомет-Пермь (1)
- ОАЭ (1)
- ОПК (1)
- Онлайн-турнир (1)
- Отечественное ПО (1)
- Отказоустойчивость (1)
- ПЭМИН (1)
- Парма Технолоджис (1)
- Пассворк (1)
- Перспективный мониторинг (1)
- Платформа Боцман (1)
- Пользовательский интерфейс (1)
- Почта Mail (1)
- Прибалтика (1)
- Принтум (1)
- ПроIT (1)
- Путешествия (1)
- РА VPN (1)
- РЕД ОС (1)
- РКЦ (1)
- РОСА (1)
- РОЦИТ (1)
- РСУ (1)
- РТ-ИБ (1)
- РУ и РФ (1)
- РУБЕЖ (1)
- РУДН (1)
- Ребрендинг (1)
- Рег.ру (1)
- Ритейл (1)
- Росимущество (1)
- Росинфомониторинг (1)
- Роснано (1)
- Росфинмониторинг (1)
- Рубикон Nova (1)
- Рунет (1)
- Рунити (1)
- САПР (1)
- СБП (1)
- СИС (1)
- СКДПУ НТ (1)
- СКДПУ НТ Компакт (1)
- СМЭВ (1)
- СОН (1)
- СУБД Jatoba (1)
- Сайербус (1)
- СберФакторинг (1)
- Секрет-Сервис (1)
- Секретная служба США (1)
- СерчИнформ SIEM (1)
- СибКом Цифра (1)
- Сибирский Гурман (1)
- Сибирь (1)
- Синергия (1)
- Ситимобил (1)
- Скала^р (1)
- Сканер отпечатков пальцев (1)
- Совет Федерации (1)
- СофтБаланс (1)
- СофтКонф (1)
- Средства защиты (1)
- Стартапы (1)
- Супервейв (1)
- Счетная палата (1)
- Счётная Палата (1)
- Сюжет (1)
- СёрчИнформ (1)
- СёрчИнформ КИБ (1)
- ТБМ (1)
- ТТК (1)
- Таймвеб (1)
- ТехноФест (1)
- Топ-3 (1)
- ТрафикСофт (1)
- ТризТех (1)
- Тринити (1)
- УК РФ (1)
- Увеон (1)
- Увеон-облачные технологии (1)
- УльтимаТек (1)
- Умные парковки (1)
- Умный город (1)
- ФГУП "Космическая Связь" (1)
- ФОМС (1)
- ФСБ России (1)
- ФСС (1)
- ФСТЭК России (1)
- Финляндия (1)
- Хайстекс (1)
- ЦКИТ (1)
- Центр ФСБ России (1)
- Центр обработки данных (1)
- Центр речевых технологий (1)
- Центр сертификации (1)
- Центробанк (1)
- Чэнь Цюфань (1)
- ШОС (1)
- Шлюз (1)
- ЭМС (1)
- ЭЦП (1)
- Экспанта (1)
- Эксперт ИТ (1)
- Эксплойты (1)
- Электро (1)
- Этичный хакинг (1)
- Юлия Данчина (1)
- Я – профессионал (1)
- Ядро (1)
- Япония (1)
- Ятоба (1)
- авиация (1)
- авто-SOC (1)
- автоматизация ИБ (1)
- автопентест (1)
- адаптеры (1)
- анализ видео (1)
- антвирусы (1)
- антивирусная защита (1)
- аппаратные платформы (1)
- атака watering hole (1)
- атака через доверенный источник (1)
- баг-баунти (1)
- безопасность ПО (1)
- безопасность печати (1)
- белые хакеры (1)
- белый список (1)
- бесфайловые атаки (1)
- блог (1)
- блоки питания (1)
- ботнеты (1)
- браузерные расширения (1)
- брокер сетевых пакетов (1)
- веб-безопасность (1)
- веб-интерфейс (1)
- веб-оболочки (1)
- веб-сервер (1)
- взлом (1)
- видеокарты (1)
- виджеты (1)
- виртуализация рабочих мест (1)
- виртуальное рабочее место (1)
- виртуальные установки (1)
- внешний периметр (1)
- восстановление данных (1)
- встроенное ПО (1)
- гаджеты (1)
- госзаказы (1)
- графические процессоры (1)
- группы Spider (1)
- дата-центр (1)
- двухфакторная аутентификация (1)
- доверенное ПО (1)
- доверенный ИИ (1)
- дополнительное образование (1)
- дорожная карта (1)
- дроппер (1)
- железные дороги (1)
- займы (1)
- защищённые сети (1)
- инсайдеры (1)
- инфо-стилеры (1)
- инфобез (1)
- карьера в ИТ (1)
- кассы (1)
- квантовая коммуникация (1)
- квантовые технологии (1)
- квантовый процессор (1)
- кибериммунитет (1)
- киберинциденты (1)
- киберпреступность (1)
- киберриски (1)
- киноиндустрия (1)
- клоны сайтов (1)
- коллекторские агентства (1)
- коммерческие взломы (1)
- коммунальные услуги (1)
- композиционный анализ (1)
- конструктор вредоноса (1)
- конструктор документов (1)
- контейнеризация (1)
- контроль доступа (1)
- конференция (1)
- конфиденциальность (1)
- корневые сертификаты (1)
- корпоративные хранилища (1)
- косметика (1)
- криптоактивы (1)
- криптовалюта (1)
- криптор (1)
- малый бизнес (1)
- маркетинг (1)
- материнские платы (1)
- машинное обучение (1)
- межсетевой экран (1)
- микроконтроллеры (1)
- молодые ученые (1)
- мониторинг (1)
- наука (1)
- наушники (1)
- начальный доступ (1)
- новостные сайты (1)
- новые разработки (1)
- облачные хранилища (1)
- обновление ПО (1)
- обновление безопасности (1)
- обогащение данных (1)
- образовательная лицензия (1)
- обучение ИБ (1)
- онбординг (1)
- онлайн-звонки (1)
- онлайн-игры (1)
- онлайн-обучение (1)
- оперативная память (1)
- операторы связи (1)
- оптоволокно (1)
- основные протоколы (1)
- отказ в обслуживании (1)
- отравление данных (1)
- отслеживание товаров (1)
- паспорт (1)
- пенсионный фонд (1)
- передача файлов (1)
- пиратский контент (1)
- повышение прав доступа (1)
- повышение привилегий (1)
- подарочные сертификаты (1)
- подделки (1)
- подмена номеров (1)
- покупка (1)
- пост-релизы (1)
- постаматы (1)
- пресс-конференция (1)
- прогноз 2027 (1)
- промышленная безопасность (1)
- процессорные платы (1)
- процессоры Байкал (1)
- разработка ПО (1)
- расследование инцидентов (1)
- сайты-двойники (1)
- серверное оборудование (1)
- сериалы (1)
- сетевая безопасность (1)
- сетевые хранилища (1)
- системное программирование (1)
- системный интегратор (1)
- системы мониторинга (1)
- скам (1)
- сканеры штрихкодов (1)
- скидки (1)
- склады (1)
- слежка компаний (1)
- снифферы (1)
- соцобеспечение (1)
- спутниковая связь и вещание (1)
- спутниковое ТВ (1)
- стилер (1)
- студенты (1)
- счётчики (1)
- теневые форумы (1)
- технологическое партнёрство (1)
- троян (1)
- умные телевизоры (1)
- учения (1)
- уязвимости PHP (1)
- уязвимость (1)
- уязвимость нулевого дня (1)
- файлообменники (1)
- физика (1)
- физическая безопасность (1)
- финансы (1)
- хактивисты (1)
- цифровая безопасность (1)
- цифровой суверенитет (1)
- цифровые рабочие места (1)
- цифровые риски (1)
- цифровые сертификаты (1)
- чат (1)
- штрафы (1)
- экономика (1)
- эксплойт (1)
- эфир (1)
- ноября 2026 (94)
- октября 2026 (194)
- сентября 2026 (195)
- августа 2026 (254)
- июля 2026 (253)
- июня 2026 (239)
- мая 2026 (237)
- апреля 2026 (235)
- марта 2026 (244)
- февраля 2026 (222)
- января 2026 (155)
- декабря 2025 (209)
- ноября 2025 (187)
- октября 2025 (225)
- сентября 2025 (234)
- августа 2025 (207)
- июля 2025 (216)
- июня 2025 (214)
- мая 2025 (213)
- апреля 2025 (272)
- марта 2025 (223)
- февраля 2025 (219)
- января 2025 (162)
- декабря 2024 (224)
- ноября 2024 (221)
- октября 2024 (250)
- сентября 2024 (260)
- августа 2024 (248)
- июля 2024 (254)
- июня 2024 (188)
- мая 2024 (169)
- апреля 2024 (218)
- марта 2024 (169)
- февраля 2024 (177)
- января 2024 (140)
- декабря 2023 (173)
- ноября 2023 (186)
- октября 2023 (158)
- сентября 2023 (197)
- августа 2023 (181)
- июля 2023 (179)
- июня 2023 (155)
- мая 2023 (166)
- апреля 2023 (167)
- марта 2023 (175)
- февраля 2023 (140)
- января 2023 (125)
- декабря 2022 (144)
- ноября 2022 (175)
- октября 2022 (165)
- сентября 2022 (171)
- августа 2022 (167)
- июля 2022 (172)
- июня 2022 (142)
- мая 2022 (142)
- апреля 2022 (174)
- марта 2022 (170)
- февраля 2022 (117)
- января 2022 (96)
- декабря 2021 (150)
- ноября 2021 (152)
- октября 2021 (140)
- сентября 2021 (156)
- августа 2021 (157)
- июля 2021 (150)
- июня 2021 (134)
- мая 2021 (129)
- апреля 2021 (156)
- марта 2021 (148)
- февраля 2021 (115)
- января 2021 (88)
- декабря 2020 (128)
- ноября 2020 (147)
- октября 2020 (159)
- сентября 2020 (163)
- августа 2020 (135)
- июля 2020 (154)
- июня 2020 (122)
- мая 2020 (108)
- апреля 2020 (153)
- марта 2020 (141)
- февраля 2020 (113)
- января 2020 (91)
- декабря 2019 (102)
- ноября 2019 (146)
- октября 2019 (136)
- сентября 2019 (155)
- августа 2019 (176)
- июля 2019 (184)
- июня 2019 (143)
- мая 2019 (161)
- апреля 2019 (193)
- марта 2019 (201)
- февраля 2019 (137)
- января 2019 (116)
- декабря 2018 (50)
- ноября 2018 (10)
- января 1970 (2)