





07/12/23
Лаборатория Касперского обнаружила новый вариант вредоносного загрузчика для macOS, предположительно связанный с APT-группировкой BlueNoroff и ее кампанией RustBucket. Группа нацелена на финансовые организации и пользователей, связанных с криптовалютами. Загрузчик маскировался …
07/12/23
Исследование Check Point Research раскрыло мошенническую схему в криптовалютном мире, в ходе которой злоумышленники манипулировали пулом ликвидности, увеличивая стоимость токенов на 22 000%. Такие действия привели к хищению $80 000 …
07/12/23
Эксперты из Jamf Threat Labs предупредили о новой угрозе для пользователей iPhone, связанной с использованием «техники постэксплуатационного вмешательства». Этот метод позволяет злоумышленникам визуально обмануть пользователя, заставив его верить, что его …
06/12/23
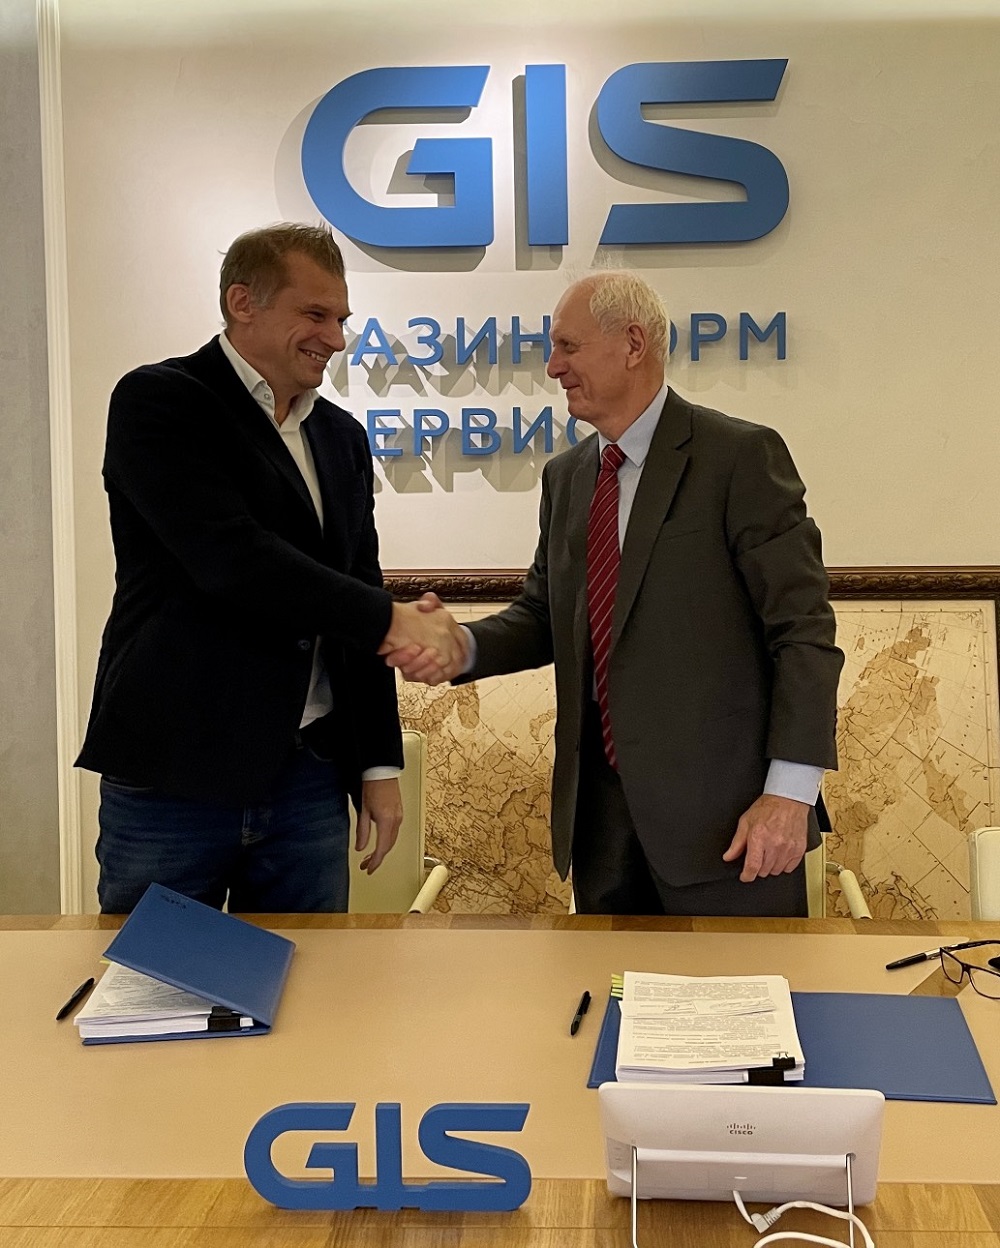
В 2023 года «Газинформсервис» подписал соглашения сразу с двумя операторами ЭДО - «Тензор» и «Удобная подпись». Благодаря соглашениям документооборот для участников внешнеэкономической деятельности в России, Беларуси и Казахстане становится таким …
06/12/23
В DCAP-системе сняты архитектурные ограничения скорости распознавания медиа. В «СёрчИнформ FileAuditor» для извлечения текста из изображений при выполнении сетевого сканирования используется дополнительный компонент AAServer, специально созданный для анализа графики и …
06/12/23
По словам аналитиков из Searchlight Cyber , возросла доступность стрессоров и бустеров, инструментов, позволяющих даже неопытным преступникам запускать масштабные кампании. Недавно, в ходе операции "Power OFF", международная полиция провела серию …
06/12/23
Группа хакеров, предположительно связанная с Ираном, заявила о краже тысяч медицинских записей из больницы Ziv Medical Center в Израиле. По их словам, среди украденных данных находятся записи израильских военнослужащих, пишут …
06/12/23
Исследователями безопасности был обнаружен новый вид шифровальщика от группы Qilin, нацеленный на серверы VMware ESXi. Этот шифровальщик считается одним из самых продвинутых и настраиваемых инструментов для Linux. Переход компаний к …
06/12/23
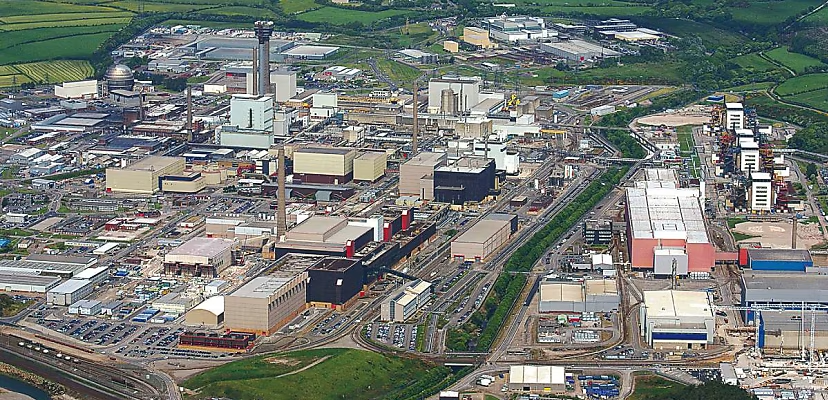
ИТ-системы ядерного объекта Sellafield в Великобритании подверглись хакерским атакам. Неизвестно, когда системы были впервые скомпрометированы, но первые нарушения были обнаружены еще в 2015 году. В сетях Sellafield обнаружили «спящее» вредоносное …
06/12/23
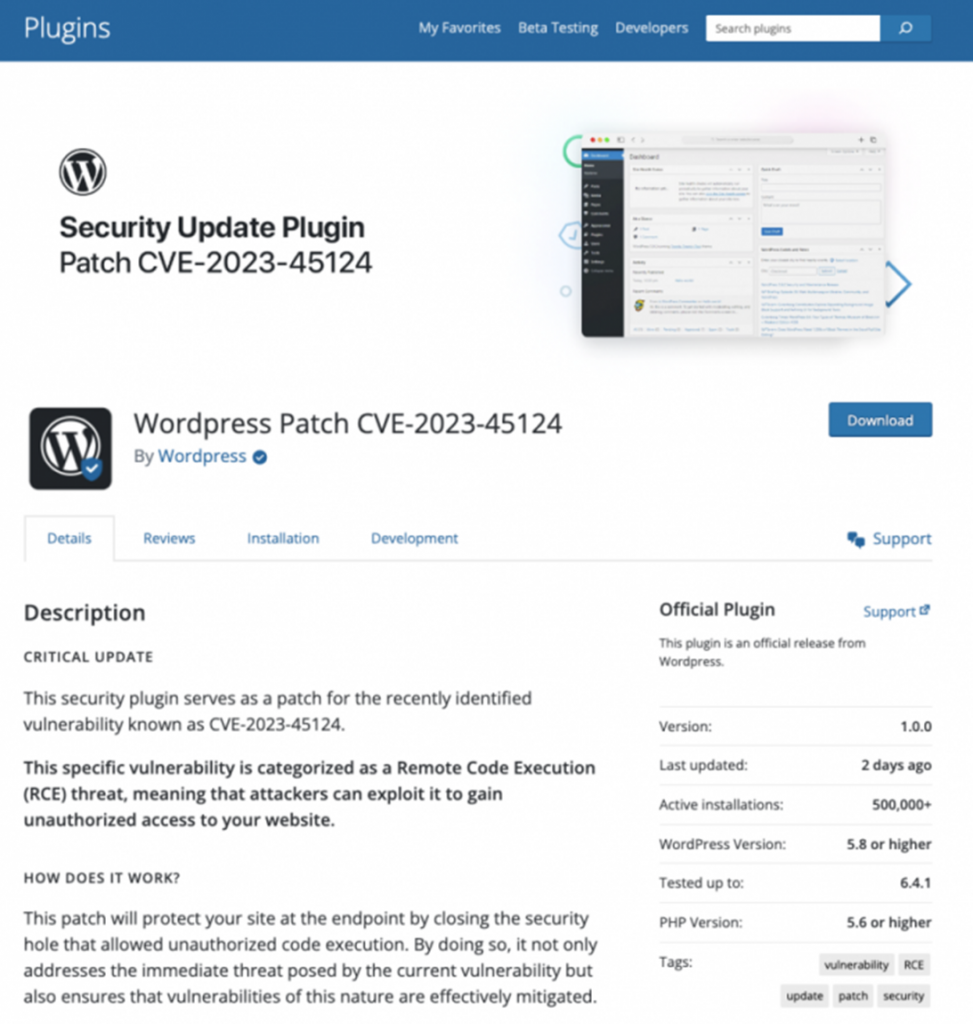
Администраторы WordPress получают поддельные уведомления о безопасности, связанные с несуществующей уязвимостью, якобы отслеживаемой под идентификатором CVE-2023-45124. Цель атаки — заражение сайтов вредоносным плагином. В электронных письмах, маскирующихся под официальные сообщения …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


