





25/05/23
Израильская ИБ-компания ClearSky сообщила , что несколько израильских сайтов в сфере логистики и доставки были взломаны с целью сбора информации об их пользователях. Эксперты ClearSky «с низкой степенью уверенности» приписали …
25/05/23
Как сообщают специалисты компании Cofense, в последнее время киберпреступники активно используют программу SuperMailer для рассылки фишинговых электронных писем, которые не блокируются SEG-защитой. По данным исследователей, только в этом мае SuperMailer …
25/05/23
Одна из крупнейших медицинских страховых компаний Новой Англии (США) Point32Health сообщила своим текущим и бывшим клиентам, что данные пациентов, включая медицинскую историю и диагнозы, были похищены хакерами во время атаки …
24/05/23

Во время киберфестиваля Positive Hack Days 12, который состоялся в Парке Горького, топ-менеджмент Positive Technologies представил планы по технологическому развитию и цели компании на 2023 год. Первый фокус технологической стратегии …
24/05/23
Система интеллектуального анализа событий ViPNet TIAS стала первым продуктом в Едином реестре российских программ для электронных вычислительных машин и баз данных, который получил специальный признак, указывающий на отнесение программного обеспечения …
24/05/23
Неизвестная APT-группа GoldenJackal с 2019 года шпионит за правительственными и дипломатическими учреждениями в Азии и на Ближнем Востоке. Злоумышленники действуют скрытно, тщательно выбирая своих жертв и сводя количество атак к …
24/05/23
Специалисты по кибербезопасности компании ESET выявили новый шпионский троян (RAT) в Google Play, который скрывался в приложении для записи экрана Android с десятками тысяч установок. Об этом пишет Securitylab. Приложение …
24/05/23
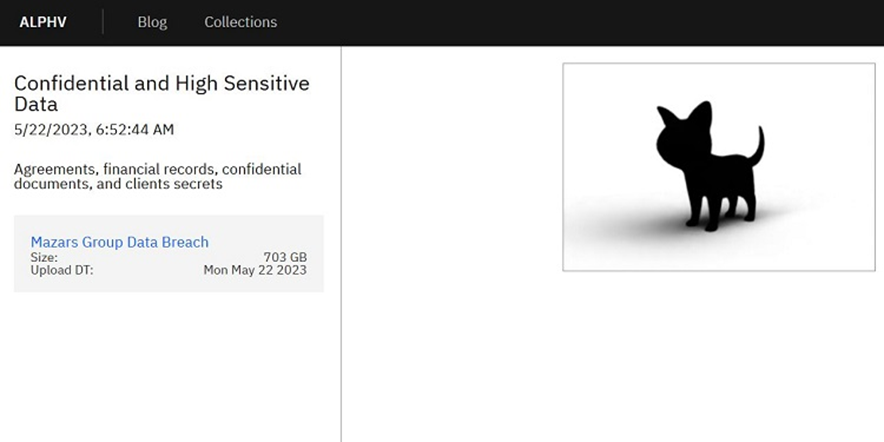
Международная аудиторская, бухгалтерская и консалтинговая фирма Mazars Group стала жертвой программы-вымогателя ALPHV/BlackCat. Группировка сообщила о похищении данных компании на своём сайте утечек, передает Securitylab. Группировка ALPHV/BlackCat утверждает, что похитила конфиденциальные …
24/05/23
Специалисты компании BI.ZONE обнаружили серию необычных атак, организованных группировкой Sneaking Leprechaun, которая нацелилась на свыше 30 организаций в России и Беларуси. В отличие от типичных вымогательских атак, злоумышленники следовали новому …
24/05/23
Компания Microsoft сообщает, что киберпреступники используют домашние IP-адреса жертв в VEC-атаках, чтобы создать видимость локального входа и избежать обнаружения. VEC-атака — это вид кибермошенничества, при котором злоумышленники используют скомпрометированные или …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


