





18/06/21
Специалисты компании Elastic Security описали новый метод атак под названием Process Ghosting, который потенциально может использоваться хакерами для обхода защиты и выполнения вредоносного кода на системах под управлением Windows. Process …
18/06/21
Уточняется, что на основании постановления правительства РФ указанные сервисы отнесены к числу информационных угроз. При этом ограничения не затронут российские компании, которые пользуются ими в непрерывных технологических процессах. Такие организации …
18/06/21
Использовавшийся в GPRS-телефонах в 1990-х годах криптографический алгоритм GEA/1 оказался менее надежным, чем считалось ранее. Как выяснила команда европейских специалистов, GEA/1 позволяет перехватывать разговоры. Алгоритм GEA/1 был представлен Европейским институтом …
18/06/21
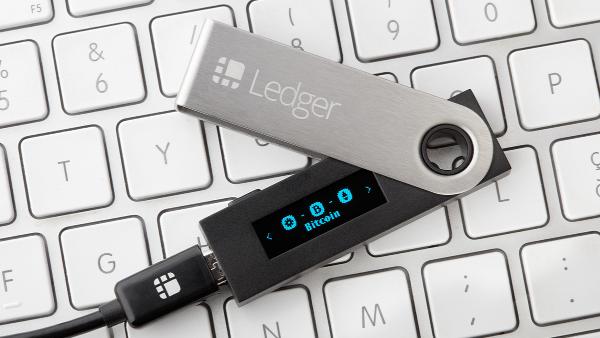
Мошенники отправляют поддельные устройства пользователям аппаратных криптокошельков Ledger с целью кражи криптовалюты. В сообщении на Reddit один из пользователей рассказал о полученной посылке, выглядящей как устройство Ledger Nano X. Устройство …
18/06/21
Команда исследователей в области кибербезопасности SecureWorks Counter Threat Unit (CTU) рассказала об «отличительных» тактиках, приемах и процедурах (TTP), используемых операторами вымогателя Hades. Злоумышленников связывают с финансово-мотивированной киберпеступной группировкой под названием …
17/06/21
В неподдерживаемых продуктах Schneider Electric PowerLogic были обнаружены опасные уязвимости. Их эксплуатация позволяет злоумышленникам удаленно управлять устройствами или нарушать их работу. Как сообщили специалисты компании Schneider, коммуникационные шлюзы PowerLogic EGX100 …
17/06/21
По данным ИБ-компании Cybereason, 80% предприятий, ставших жертвами вымогательского ПО и заплативших вымогателям, подвергались повторным атакам. В опросе исследователей Cybereason приняли участие 1263 специалиста в области кибербезопасности, работающие в различных …
17/06/21
Команда ИБ-специалистов Microsoft Security Intelligence предупредила пользователей об огромном количестве вредоносных PDF-файлов, распространяемых в интернете разработчиками бэкдора SolarMarker (Jupyter). Злоумышленники используют известную старую технику «отравления SEO» (SEO poisoning) для наполнения …
17/06/21
В течение последней недели цифровые "художники" и создатели невзаимозаменяемых токенов (NFT) оказались в центре вредоносной кампании, в ходе которой злоумышленники пытаются похитить заработанные ими средства. Атаки начались на прошлой неделе …
17/06/21
Один из пользователей подпольного хакерского форума XSS опубликовал ссылку на полный исходный код вымогательского ПО Paradise. Ссылка доступна только активным пользователям форума и позволяет любому потенциальному киберпреступнику разработать собственную версию …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


