





21/12/23
Исследователи кибербезопасности из IBM опубликовали отчёт о выявленной ими кампании по распространению вредоносного ПО, использующего веб-инъекции JavaScript для кражи банковских данных из 40 банков в Северной и Южной Америке, Европе …
21/12/23

4 декабря 2023 года американский медицинский центр «Neurosurgical Associates of New Jersey» объявил о нарушении безопасности, в ходе которого неавторизованный злоумышленник получил доступ к электронной почте одного из сотрудников компании, …
21/12/23
Хакерская группировка MuddyWater, связанная с Министерством разведки и безопасности Ирана, недавно применила свою фирменную C2-систему MuddyC2Go в атаках на телекоммуникационный сектор Египта, Судана и Танзании. Эта информация была предоставлена командой …
20/12/23
Российский вендор НОТА (Холдинг Т1) представил комплексное решение НОТА КУПОЛ, включающее четыре продукта в области информационной безопасности объектов критической информационной инфраструктуры (КИИ. Экосистема закрывает основные потребности в обнаружении и предотвращении …
20/12/23

Компания Positive Technologies — лидер в области результативной кибербезопасности — подвела итоги 2023 года в сфере информационной безопасности и рассказала о трендах, складывающихся на рынке, и ожиданиях на ближайшее время …
20/12/23
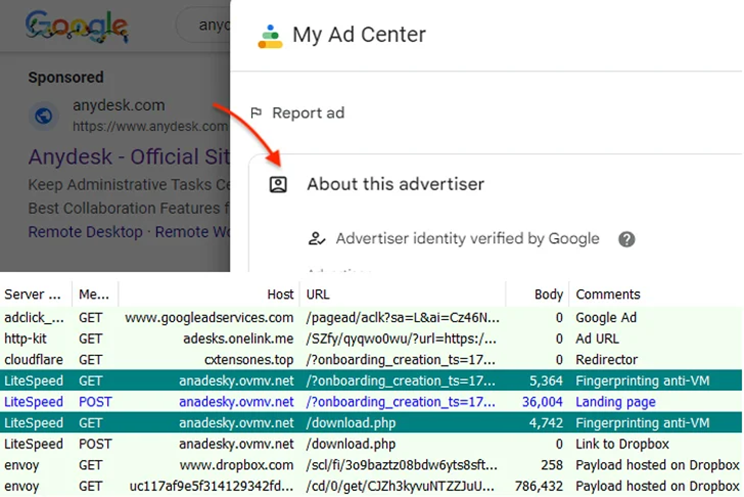
Согласно новому отчету компании Malwarebytes, загрузчик вредоносного ПО PikaBot распространяется в рамках вредоносной рекламной кампании Google Ads, нацеленной на пользователей, ищущих в интернете программу AnyDesk. Раньше PikaBot распространялся методом фишинга, …
20/12/23

Поставщик услуг кабельного телевидения и Интернета Xfinity (подразделение Comcast Corp) сообщил о кибератаке на свои системы, произошедшей в октябре. 25 октября, спустя две недели после того, как компания Citrix выпустила …
20/12/23
Исследователи компании Imperva зафиксировали активность группировки 8220, эксплуатирующей уязвимость высокой степени серьёзности в Oracle WebLogic Server для распространения своего вредоносного программного обеспечения. Это передаёт Securitylab. Речь идёт о CVE-2020-14883 (оценка …
20/12/23
Эксперты по кибербезопасности компании Qi An Xin обнаружили вредоносные LNK-файлы, нацеленные на пользователей в Южной Корее. Файлы при запуске распаковывали документы-приманки и VB-скрипты. Одним из таких документов было якобы руководство …
20/12/23
Киберпреступники часто запасают большое количество доменных имён для своих мошеннических действий. В исследовательских кругах это явление получило название «domain stockpilling» или «накопление доменов». Накопление доменов представляет собой значительную угрозу в …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


