




Recent Posts by Komolov Rostislav:
30/07/21
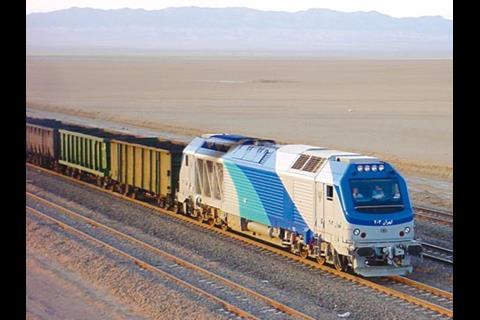
Кибератака, ранее в этом месяце парализовавшая работу железной дороги в Иране, была осуществлена с использованием не вымогательского ПО, как предполагалось ранее, а вайпера Meteor, стирающего все хранящиеся в системе данные …
30/07/21
Южноафриканская госкомпания Transnet, ранее объявившая форс-мажор из-за кибератаки, пострадала от вымогательской программы Death Kitty, сообщило информагентство Bloomberg. В сообщении с требованием выкупа, оставленным на зараженных системах, хакеры утверждают, что зашифровали …
30/07/21
После периода почти полного отсутствия активности вымогательская группировка DoppelPaymer осуществила ребрендинг, сменив название на Grief (также известное как Pay or Grief). Остается неизвестным, стоит ли кто-нибудь из первоначальных разработчиков вымогательского …
29/07/21
Китайская киберпреступная группировка, известная своими атаками на страны Юго-Восточной Азии, эксплуатирует уязвимости ProxyLogon в Microsoft Exchange Server для заражения атакуемых систем ранее неизвестным трояном для удаленного доступа (RAT). Подразделение Unit …
29/07/21
Число и масштаб утечек данных растет, их обнаружение и сдерживание занимает больше времени. Средние общие расходы, связанные с утечками данных, оказались самыми высокими за последние 17 лет и составляют $4,24 …
29/07/21
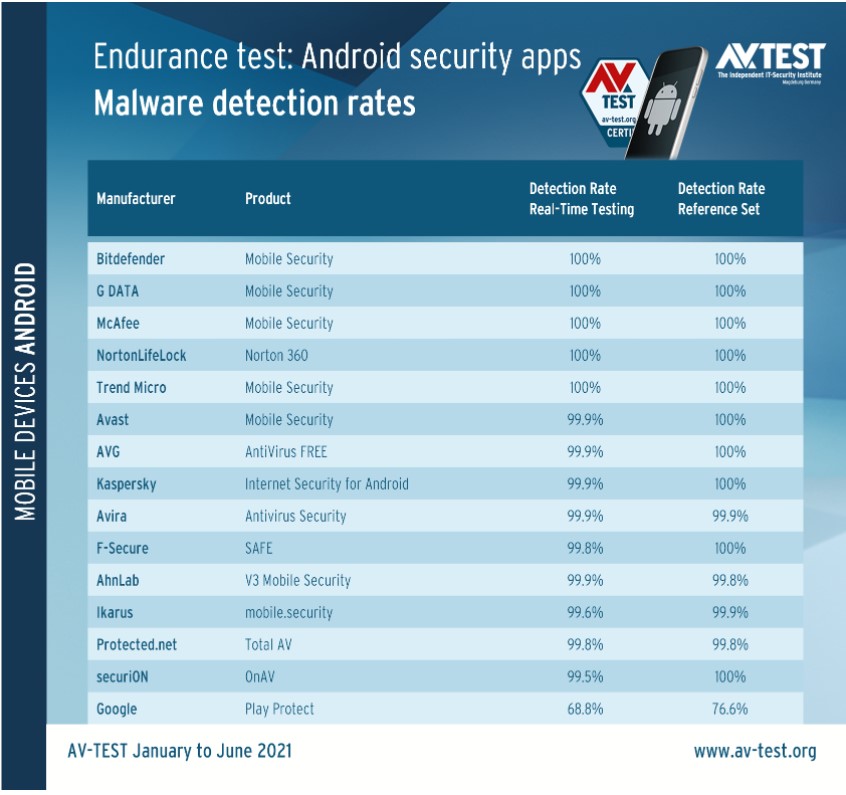
Встроенная в ОС Android система защиты от вредоносных программ Google Play Protect не прошла тестирование антивирусной лаборатории AV-TEST. Система смогла обнаружить примерно две трети из 20 тыс. вредоносных приложений, с …
29/07/21
В среду, 28 июля, сотрудники израильских спецслужб провели обыски в офисах производителя коммерческого шпионского ПО NSO Group. Обыски были проведены после того, как ранее в этом месяце организации Amnesty International …
29/07/21
Иранские хакеры в течение 18 месяцев маскировались под видом инструктора по аэробике в ходе кампании по кибершпионажу, нацеленной на сотрудников и подрядчиков в оборонной и аэрокосмической сферах. Преступники заражали системы …
29/07/21
Новая версия вымогательского ПО LockBit 2.0 теперь автоматизирует шифрование доменов Windows с помощью групповых политик Active Directory. Операции с использованием LockBit начались в сентябре 2019 года. Разработчики шифровальщика распространяли его …
28/07/21
Госкомпания «Роснано» объявила тендер на закупку прав на использование российского программного обеспечения (ПО) для модернизации систем обеспечения информационной безопасности (ИБ). Данная информация опубликована на zakupki.gov.ru. Максимальная цена договора установлена на …
Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


