





Recent Posts by Komolov Rostislav:
28/02/23
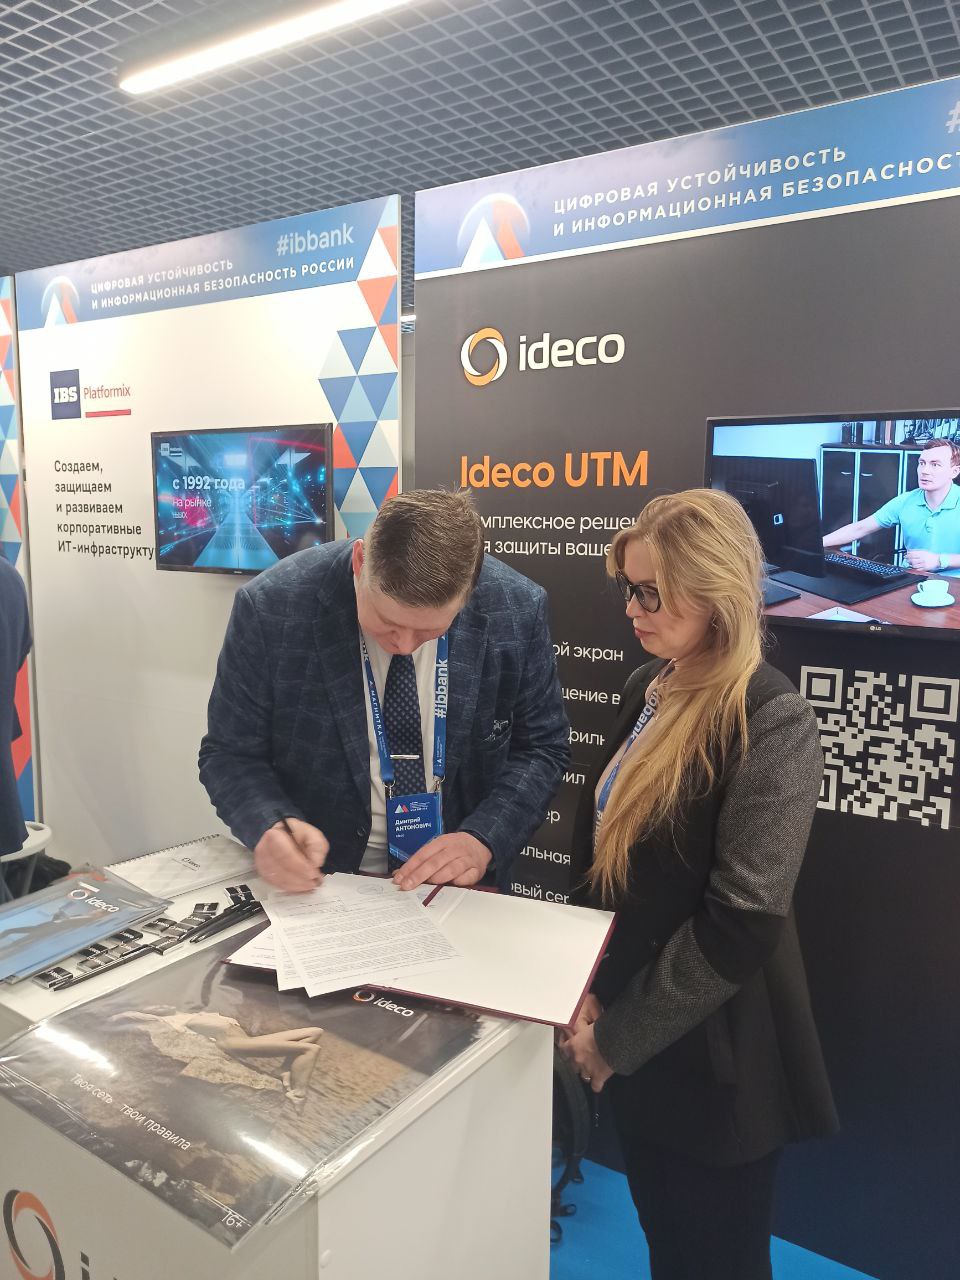
Сегодня в рамках Форума «Цифровая устойчивость и информационная безопасность России» состоялось подписание соглашения об укреплении сотрудничества Магнитогорского государственного технического университета им. Г.И. Носова и компании «Айдеко». Документ открывает новые перспективы …
28/02/23

Новый пакет экспертизы MaxPatrol SIEM, включающий механизм построения цепочек запускаемых процессов, позволяет аналитикам ИБ экономить до 5-10 минут на анализе срабатывания каждого правила корреляции. Разработанный экспертами Positive Technologies механизм автоматически …
28/02/23
16 февраля 2023 г. состоялась рабочая встреча группы компаний Газинформсервис с представителями оператора ДТС Республики Казахстан – АО «Национальные информационные технологии» и разработчиком средств ЭЦП и криптографической защиты информации в …
28/02/23

Как выяснил CNews, подведомственный Минцифры НИИ «Восход» решил взыскать 151 млн руб. с «Центра компетенций по импортозамещению в сфере ИКТ» (ЦКИТ). С иском на эту сумму институт 25 января 2023 …
28/02/23
Исследователи из Menlo Security недавно обнаружили, что неизвестные злоумышленники произвели серию атак на правительственные учреждения стран Азиатско-Тихоокеанского региона и Северной Америки. Используемое в данных атаках вредоносное ПО PureCrypter способно доставлять …
28/02/23
Исследователи безопасности из компании Ahnlab Security (ASEC) недавно обнаружили , что операторы вредоносной рекламной кампании ChromeLoader теперь используют для распространения «.vhd»-файлы, названные в честь популярных игр. Ранее такие кампании основывались …
28/02/23
Киберпреступники, занимающиеся программами вымогателями, столкнулись с серьезными препятствиями в прошлом году, что привело к снижению количества успешных атак. Как сообщает Securitylab со ссылкой на издание Wall Street Journal, компания Mandiant …
28/02/23
Некоммерческая организация Mozilla Foundation обвинила Google в том, что 80% приложений в Google Play Store имеют неправильную маркировку в разделе описания «Безопасность данных». Об этом пишет Securitylab. По словам Mozilla, …
28/02/23
Специалисты компании ESET обнаружили новый бэкдор, связанный с загрузчиком вредоносного ПО под названием Wslink. Этот инструмент, вероятно, используется северокорейской группой Lazarus, пишет Securitylab. Полезная нагрузка, получившая название WinorDLL64, представляет собой …
28/02/23
Исследователи кибербезопасности из ИБ-компании Symantec сообщают, что организации по исследованию материалов в Азии стали мишенью ранее неизвестной группировки, отслеживаемой экспертами как Clasiopa. Происхождение хакерской группы и ее принадлежность в настоящее …

Участвуйте в проектах
редакции журнала
"Информационная безопасность"


Copyright © 2025, ООО "ГРОТЕК"


